2027年ナイジェリア総選挙まで142日、INECサイトでカジノページが確認される
重要ポイント
- •約28件のカジノ・ギャンブルページがINECの公式ドメイン上で公開されており、WordPressの著者名Ajuma Achorの下で掲載されていた。
- •voters.inecnigeria.org サブドメインは、無関係なロシア語テキストと、別の新規登録ドメインに結びついたSSL証明書を表示していたと報告され、サブドメイン乗っ取りの可能性が示唆された。
- •INECのICT担当責任者はBVAS認証端末がAndroid 10で動作していると述べたが、委員会はカスタマイズ版を使っており、2027年までOSを更新する計画はないとしている。
- •今回の侵入は、インドネシア系ネットワークが複数のアフリカ諸国の政府サイトにカジノコンテンツを仕込んだ広範な手口と一致する。
- •INECには、投稿アカウント、ベンダー資格情報、サブドメインの公開フォレンジック監査と、votersサブドメインの件に関するngCERT調査が求められている。
2027年総選挙で次の指導者を選ぶ投票まで142日となった時点で、独立国家選挙委員会(INEC)の公式ウェブサイト上にカジノページが見つかった。INECは、この選挙の実施と結果発表を担う機関である。
この発見は2026年8月26日深夜に確認され、次回の補欠選挙まで23日、さらにINEC自身のICT担当責任者が国内の主要認証端末がなおAndroid 10で稼働していると明らかにしてから数週間後のことだった。
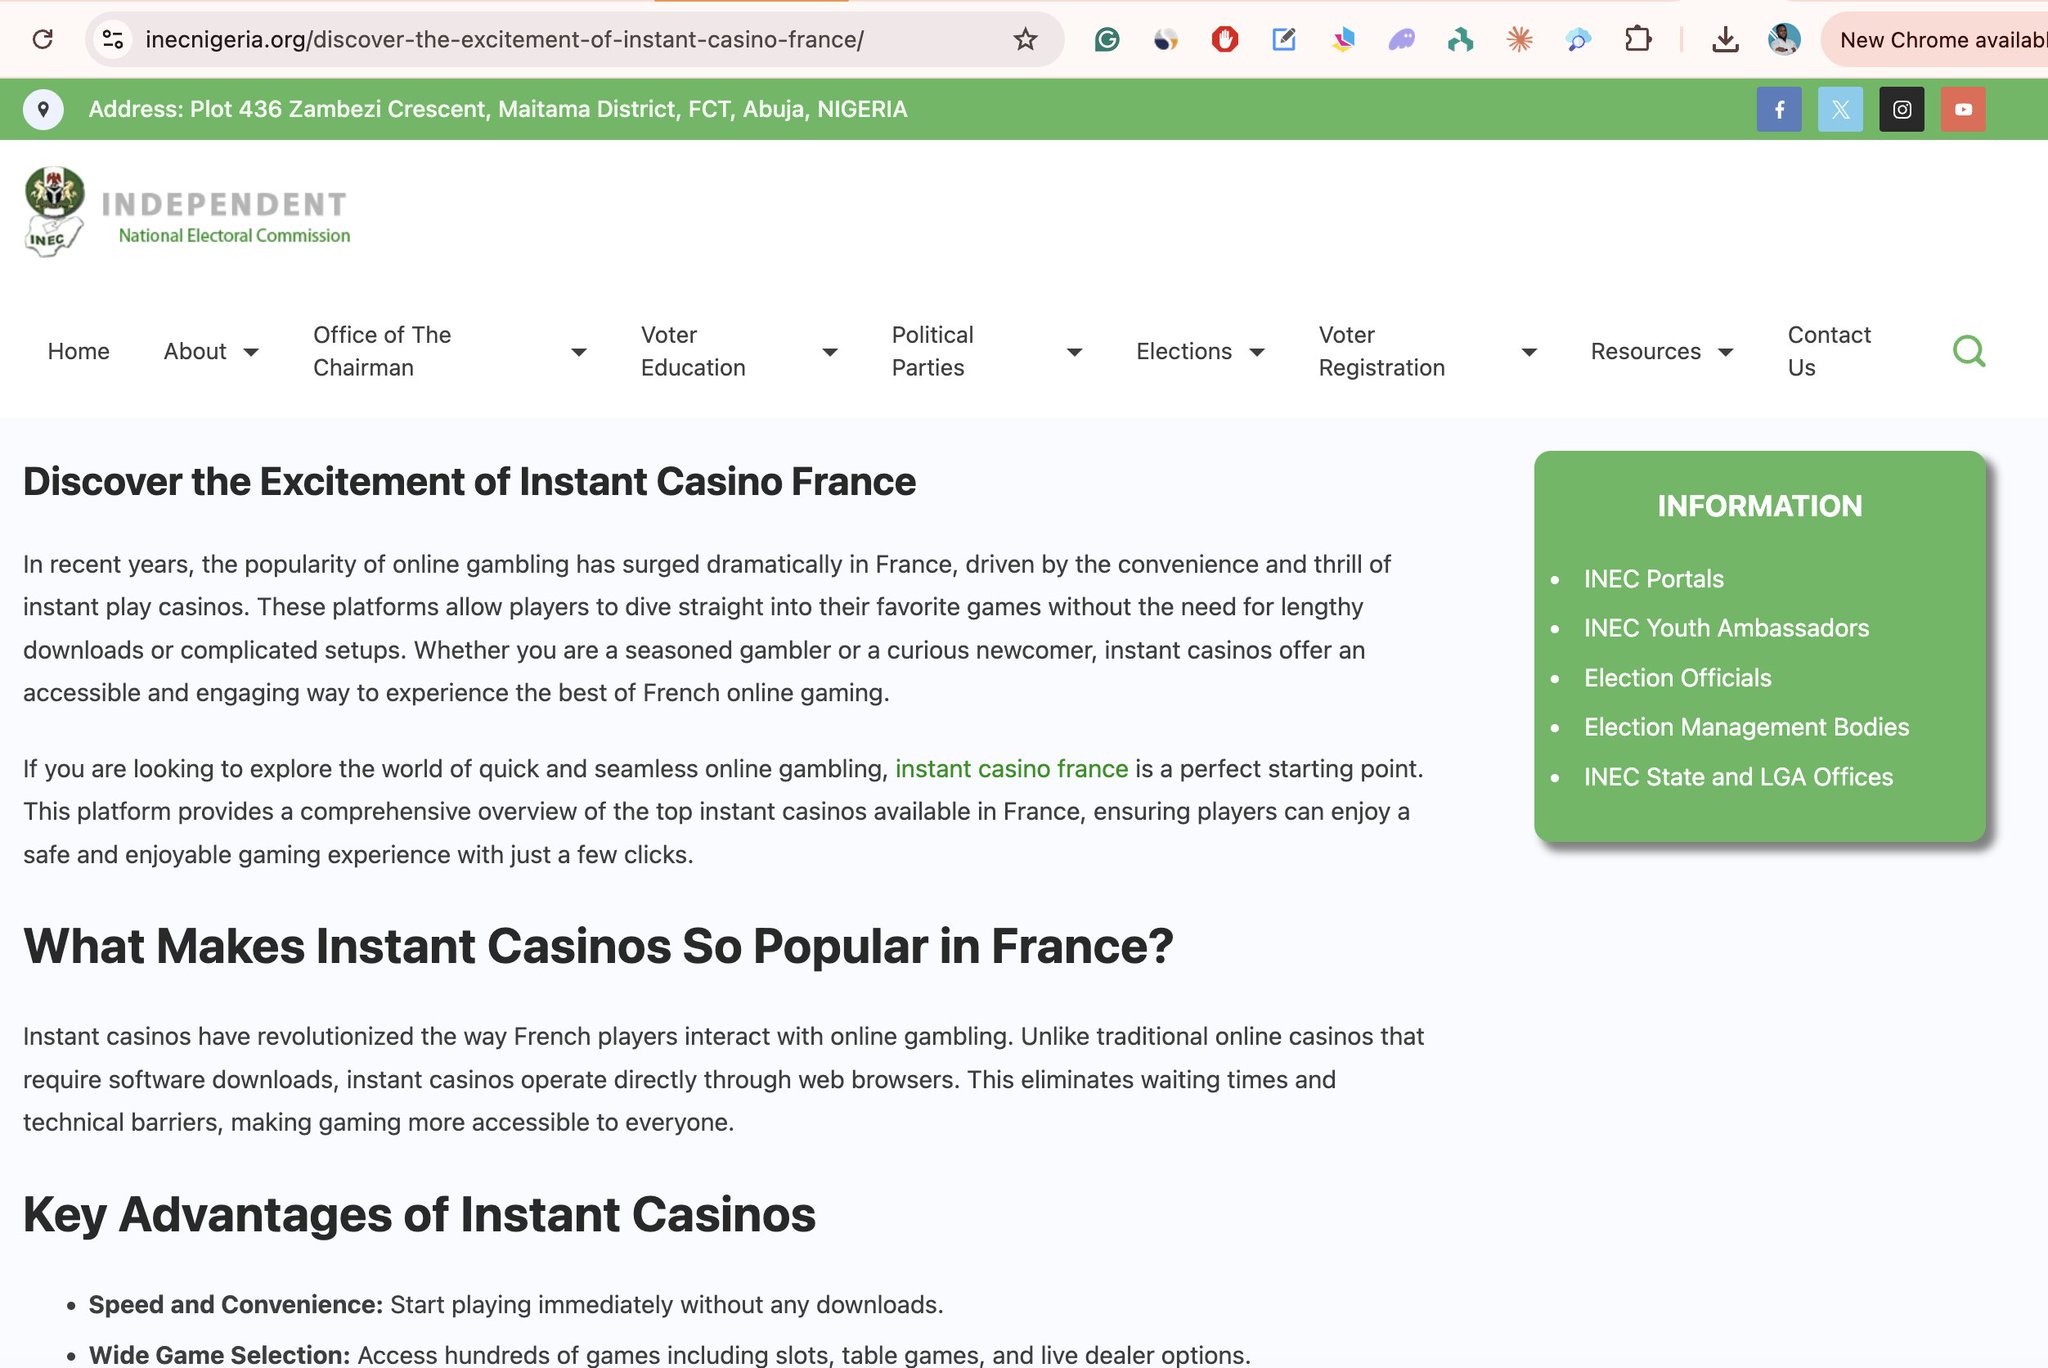
8月26日、データ研究者Mundusは、inecnigeria.org上に直接公開されていたカジノおよびギャンブル関連の記事がおよそ28件あることを記録した。これらは外部リンクではなく、公式ドメイン上で稼働していた実ページで、チェコ語のカジノ解説、「instant casino France」の宣伝、その他同種の検索エンジン向け誘導コンテンツが、WordPressの著者名Ajuma Achorの下に集中的に掲載されていた。
同じ名前は職務記録上、これまでINECにコンタクトセンターなどのサービスを提供してきたICT企業Interra Networksのマーケティング責任者としても記載されている。Mundusは、長期間にわたり侵害されたまま誰にも監査されなかった投稿アカウント、あるいは正当なアクセス権限を持つ人物が有料SEOの掲載に利用した、という2つの可能性を示した。いずれにせよ、静かに多数のギャンブルページを公開できる資格情報は、理屈の上では、有権者が注目している時に虚偽の開票結果通知や誤った発表文を出すためにも使える。
同じ夜、別の問題も指摘された。voters.inecnigeria.org が無関係なロシア語テキストを表示し、しかも新規登録された別ドメインに属するSSL証明書を使っていると報告されたのである。これはサブドメイン乗っ取りの典型的な兆候だ。こうした乗っ取りは、DNSレコードがすでに廃止された第三者サービスを指したままになっている場合に起こりやすく、そのアカウントを再登録した者がアドレスを掌握できる。市民向けホストがその状態にあることは、単なる見た目の問題ではない。有権者が登録状況を確認し、公式デジタルサービスを真正なものとして扱うための導線のすぐ近くにあるからだ。
すでに政府サイトへ入り込んでいたアフリカのシンジケート
INECサイトの乗っ取りは、Techpoint Africaが最近報じたキャンペーンと符合する。インドネシア系とみられるネットワークが、ナイジェリア、エジプト、ケニア、ウガンダ、ガーナ、南アフリカを含む16カ国のおよそ20の政府ウェブサイトにカジノコンテンツを埋め込んでいたというものだ。狙いは検索順位だった。Googleは、新規のギャンブルサイトよりも、長く運用されている公式ドメインを信頼する。政府のCMS内にカジノページを隠せば、運営者はその信頼を引き継げる。Google自身も2024年にこの手口への対策を強化し、高権威ドメイン上に掲載された第三者コンテンツで検索順位を悪用する「site reputation abuse」スパムポリシーの対象範囲を広げた。
Zend Cybersecurity Threat Labsの研究者Chris Nwobi氏によれば、攻撃者は高度なエクスプロイトを必要としていなかった。古いソフトウェアとインターネットに公開された管理パネルで十分だったという。ナイジェリア連邦高等法院のサイトでは、早くも2024年11月時点でギャンブル関連の表示が確認されていた。2026年5月までには、複数のナイジェリア政府機関が「SLOT88」などのインドネシア系ブランドのコンテンツを配信していた。Indonesianの勤務時間帯に行われたGitHubのコミット、現地のサポート番号、QRIS決済の導線が、同じエコシステムを指していた。7月の資料では、NILDS、NEMA、NAERLS、EFCC、連邦高等法院などの機関名が挙げられていた。INECはその当初の一覧には含まれていなかった。今回の攻撃が同じ脅威主体によるものだと確認されれば、選挙管理委員会が本来決して入るべきではない集団に加わったことになる。
シンジケートの動機は商業目的に見えるが、それが足場を無害にするわけではない。攻撃者や内部関係者が公式CMSに書き込めるようになれば、同じ経路で偽情報、投票者データを収集するためのフィッシングページ、あるいは投票日当日の時限的な妨害も可能になる。
ウェブサイトでの異常が起きる数週間前、INECのICT担当ディレクターであるLawrence Bayode博士はArise TVで、Bimodal Voter Accreditation System(BVAS)がなおAndroid 10で動作していると認めた。これは2021年に端末が出荷された際のOSである。Googleは2023年にこのリリースの主流向けセキュリティサポートを終了した。Bayode氏によれば、委員会はOSだけに頼っているわけではない。端末はロックダウンされたカスタマイズ版、INECが管理する追加のセキュリティ層、認証と結果アップロード用の分離されたアプリを使用しているという。また、より新しいAndroidにするとRAMの増強などハードウェア更新が必要になり、端末が遅くなるため、2027年までOSを変更する計画はないとも述べた。BVASは新しい実験ではない。2015年から使われてきたスマートカードリーダーを置き換えたもので、2022年選挙法の下では、有権者を電子認証し、投票所の結果画像をINEC Result Viewing portal(IReV)に送る機械である。2023年大統領選での遅延アップロードは、その後の法廷争いで大きな争点の一つとなった。
元副大統領Atiku Abubakar氏や独立系のサイバー分析者を含む批判派は、未修正の基盤システムが依然として攻撃面を広げると主張する。公開されているAndroidのセキュリティ情報には、Android 10に影響する深刻なリモートコード実行の脆弱性が記載されてきた。基盤となるカーネルやライブラリが独立に保守されていない場合、カスタムビルドもその一部リスクを引き継ぐ。BVAS端末は指紋と顔を取得し、登録簿と照合し、投票所ごとの結果を送信する。端末が侵害されれば、理論上は、投票所を離れる前にキャッシュされた認証記録や結果ファイルが改変される可能性がある。
8月のオシュン州での模擬認証でも、既存の有権者記録が高い類似スコアを生み出したとしてINECが説明した失敗が発生していた。これらは技術的な障害だったが、そこから生じる信頼性の問題は政治的だ。いまや公式サイトでカジノページをホストしていたと非難される同じ機関が、3年間サポートされていないOSを搭載した端末を国民に信頼するよう求めているのである。
選挙の正当性は、開票の夜に始まるのではない。有権者名簿が清潔だと市民が信じられるか、認証端末が管理下にあるか、公式サイトが黙って書き換えられないか、そこから始まる。inecnigeria.org の投稿権限が厳格に棚卸しされていることは示されていない。脆弱な状態の有権者向けサブドメインは、市民向けインフラでさえ逸脱しうることを示す。BVASのAndroid 10は、2021年のハードウェア購入が、セキュリティのライフサイクルを要するシステムではなく、完成品として扱われてきたことを示している。
この基盤で最も敏感な資産は有権者データである。生体情報、住所、投票所割り当て、過去の登録簿などが含まれる。WordPressサイト上のカジノページは、国家の有権者名簿のダンプそのものではない。しかし、外部者や、残存資格情報を持つ内部者が大規模にコンテンツを投入できるほど、書き込み権限と境界防御が弱かった証拠である。アフリカの政府ドメインを利用したギャンブル・ネットワークを可能にした弱点は、賭けではなく票を狙う攻撃者にも再利用されうる。
ウェブサイトとBVASは別の機械である。ブログのログインだけで、ハンディ端末内の結果ファイルを書き換えることはできない。サポート切れのAndroidビルドだからといって、SEO業者が名簿に触れたことは証明できない。危険なのはパターンだ。放置された公式サイト、長年続くベンダー関係、そして、最後の投票が数え終わるまで修正し続けるべきプラットフォームではなく、単なるハードウェアとして買われた選挙技術である。
2027年までにINECがすべきこと
ナイジェリアの次の国家的試練は、すでに日付が決まっている。大統領選と国民議会選挙は2027年1月に予定されている。カジノ関連のスラッグがまだ残っているなら削除するのは最低限だ。しかし、それが本質ではない。
INECは、すべての投稿アカウント、すべてのベンダー資格情報、すべてのサブドメインについて公開のフォレンジック監査を行う必要がある。また、votersサブドメインの件についてナイジェリアの国家CERTであるngCERTに調査させる必要がある。Android 10端末を全国規模で防御できるのか、それとも2021年の端末群が選挙ロゴを付けた技術的負債なのかを明言しなければならない。さらに、SEOページ以外に何が、もし何かあったとしても、アクセスされたのかを報告する必要がある。
これらの答えが出るまで、inecnigeria.org上のカジノ記事は恥ずかしい注記ではなく、重要な大統領選挙に142日も近すぎる時期に発せられた警告である。

