秘密鍵の漏洩により、Fetch.aiとNuNetから約200万ドルが流出
重要ポイント
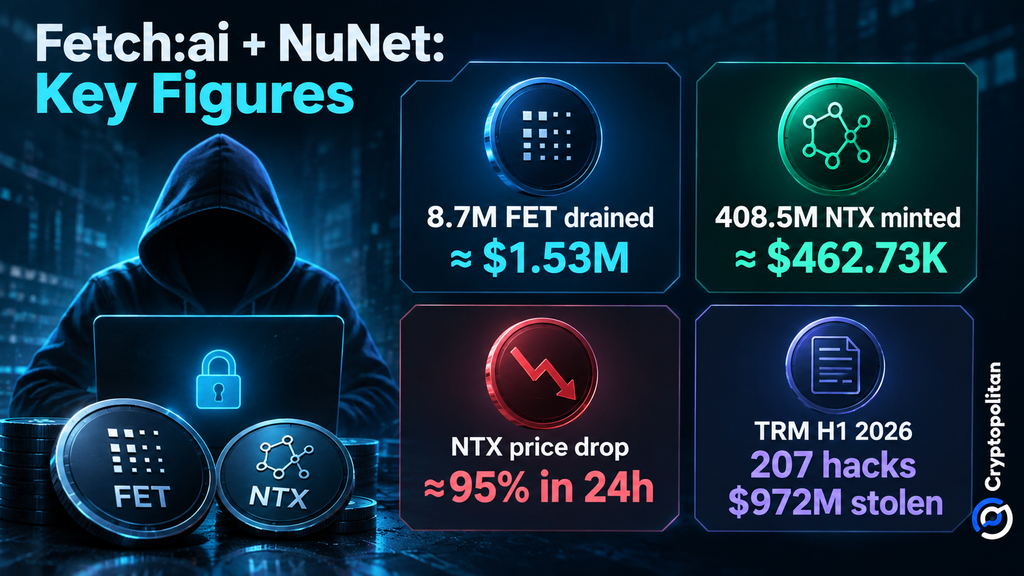
- •攻撃者は漏洩した署名認証情報を使用し、Fetch.aiのコンバーターから約870万FET(約153万ドル)を流出させ、無権限で4億850万NTX(約462,730ドル相当)を鋳造しました。両方の行為は同一のウォレットに結び付けられています。
- •SlowMistは、TokenConversionManagerV3コントラクトが単一の外部所有アカウントによる1つのECDSA署名のみに依存し、上限チェックやオンチェーン上のバーン・ロック証明の検証を欠いていたため、認可鍵の漏洩時に流出が可能になったと報告しています。
- •Fetch.aiはSingularityNETと協力して影響を受けたウォレットとコントラクトを無効化し、予防措置としてAGIXからFETへの変換を一時停止し、漏洩した鍵から攻撃者の現金化ウォレットまでの攻撃経路を追跡する予備的なオンチェーン分析を公開しました。
- •無許可の鋳造が既存の保有者を希薄化したため、NTXは24時間で約95%下落し、9月20日に史上最安値の0.00004075ドルを付けましたが、FETは同様の供給ショックに見舞われませんでした。
- •業界データによると、インフラおよび運用の侵害は、TRM Labsが2026年上半期に記録した207件のハッキングの約15%にすぎませんでしたが、9億7,200万ドルの窃取資金の約76%を占めており、本案件はこの少数かつ高影響のカテゴリーに位置付けられます。
攻撃者が、Fetch.aiとNuNetに接続されたインフラから約200万ドルを窃取しました。セキュリティ企業は、この2件のインシデントを同一の攻撃者ウォレットに結び付けています。Fetch.aiの予備分析では、攻撃者は漏洩した署名認証情報を使用してインフラへのアクセスを取得し、2026年9月19日に攻撃が展開する中でオンチェーン監視によるアラートが発報されました。
推定2.85兆ドルの暗号資産市場と比較すると、200万ドルの窃取は小さく見えるかもしれません。しかし本案件が注目に値するのは、漏洩した特権認証情報がハッカーに重要インフラへのアクセスを許した点であり、鍵管理の弱点が、基盤となるトークンコントラクト自体が侵害されていなくても、接続されたシステム全体に波及しうることを浮き彫りにしています。
同一ウォレットがFETを流出させ、NTXの鋳造を受け取り
PeckShieldによると、ハッカーは合計870万FET(約153万ドル相当)を吸い上げ、さらに無権限で4億850万NTX(約462,730ドル相当)を鋳造しました。FETはFetch.aiのネイティブトークンであり、NTXはNuNetのトークンです。
Blockaidは別途、コンバーターから約156万ドル相当のFETが流出し、約45万2,000ドル相当の新しいNTXが鋳造されたことを確認しました。攻撃が進行していた時点で、このウォレットクラスタの合計価値は約201万ドルに達し、フォローアップの投稿でNTXの鋳造が同じ受取ウォレットに結び付けられました。
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post: https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNetは同じより広範なAI×暗号資産エコシステムの一部であり、CoinMarketCapはこれをSingularityNETからの2番目のスピンオフと説明しています。
弱点は特権的な認可にあった
これまでに提示された証拠からは、単一のが両プロジェクトの原因であったと結論付けることはできません。Fetch.aiの予備分析に基づけば、署名鍵が漏洩していた可能性が高く、一方オンチェーン分析からは、NuNetのミント用鍵も漏洩していた可能性が示唆されています。
分析の中でSlowMistは、TokenConversionManagerV3コントラクトが、FETの流出に使われたconversionIn()関数の認可を、単一の外部所有アカウントによるECDSA署名(イーサリアムがトランザクションの認可に使用する暗号署名方式)のみに依存していたと報告しています。この関数にはトランザクションに対するcheckLimits(amount)の制御機構が実装されておらず、バーンやロックの証明がオンチェーンで利用可能かどうかの確認も行われていませんでした。認可鍵が漏洩した時点で流出が発生しました。コンバーターのFET残高を空にするために必要なのは、有効な署名だけだったからです。
Fetch.aiは、SingularityNETと協力して影響を受けたウォレットとコントラクトを無効化したと述べています。その後の更新では、Fetch.aiのコントラクトにその時点でリスクはなく、予防措置としてAGIX(AGIXはSingularityNETのトークン)からFETへの変換が一時停止されたと発表されました。同社はまた、ASI:One上で攻撃のオンチェーン分析を公開し、漏洩した署名鍵から攻撃者の現金化ウォレットまでの攻撃経路を追跡しています。
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
NTXが暴落しFETはそうでなかった理由
2つのトークンの反応が異なったのは、攻撃が供給に与えた影響が異なるためです。FETのインシデントは発行済みトークンの窃取でしたが、NTXのインシデントは数億単位の無許可トークンを生成し、供給の完全性を損ない、追加の売り圧力をもたらしました。この区別は重要です。新しいトークンの鋳造は既存の保有者を直接希薄化しますが、プロジェクト保有トークンの窃取は総供給量を変えないためです。
CoinMarketCapによると、NTXは約0.000066ドルで取引されており、9月20日に史上最安値の0.00004075ドルを付けた後、直近24時間でほぼ95%下落しました。一方、FETの状況は、これに匹敵する供給ショックに見舞われることはありませんでした。
業界で繰り返されるパターン
直接の損失は控えめですが、この攻撃手法は、はるかに大きな業界パターンに合致しています。TRM Labsは、2026年上半期に207件のハッキングと9億7,200万ドルの損失を記録しました。インフラおよび運用の侵害はインシデントの約15にすぎませんでしたが、窃取された資金の約76%を占めており、これは比較的少数のインシデントが窃取額の大半を占めていたことを意味します。Fetch.aiとNuNetの窃取は、この少数かつ高影響のカテゴリーに属し、損失は漏洩した特権認証情報に遡ります。
CoinGeckoの2026年セキュリティレポートも同様の結果を示しています。2025年1月から2026年7月までの間に、インフラおよびサプライチェーンの侵害により18億ドルを超える損失が発生し、秘密鍵の漏洩は主要な障害点であり続けています。
Cryptopolitanも6月に同様のパターンを報じています。Humanity Protocolは、漏洩した秘密鍵が最大3,100万ドルの損失の一因となり、同プロトコルのHトークンが最大90%下落したと述べました。
Fetch.aiは調査が継続中であるとしており、公開済みの分析は明確に最終版ではありません。今後の課題は、認証情報がどのように漏洩したのか、Fetch.aiが影響を受けたすべての特権を更新または置き換えたのか、そしてNuNetが依然として攻撃者に結び付いている無許可のNTXをどのように扱うのか、という点です。
Source: Cryptopolitan

