FBI求人ポータルのハッキング被害、機密性の高い諜報業務に関わる職員の情報が露出した可能性
重要ポイント
- •流出したFBI採用記録は、実名の職員をロシアや中国に関わる諜報任務、監視および人的情報収集機能と結びつけている可能性があります。
- •ロイターは、ハッカーが2〜3テラバイトのデータの一部だと主張する5,000行のサンプルで22人以上の個人の詳細を独自に確認しましたが、大部分は未検証のままです。
- •FBIJobs.govポータルとそのCandidate Gatewayには、外部応募者と現職職員の両方について、社会保障番号などの「機密だが非公開」データが保存されています。
- •FBIは侵害が自社システムか第三者サプライヤーのどちらで始まったかを特定しておらず、ShinyHuntersやCVE-2026-35273が関与したことを裏付ける公的証拠はありません。
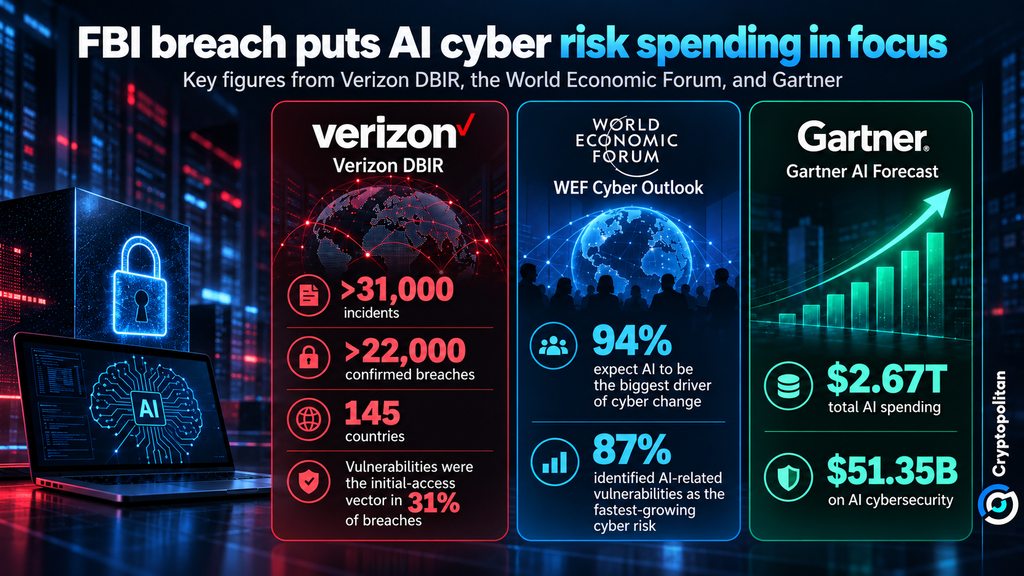
- •業界レポートはAI支援型攻撃リスク拡大を示しており、世界経済フォーラムはリーダーの94%がAIがサイバーセキュリティの変化を牽引すると予想し、Gartnerは2026年のAIサイバーセキュリティ支出を513.5億ドルと予測しています。
FBIの採用システムから流出したとされる個人データは、職員の個人情報の露出にとどまらず、実名の職員を機密性の高い諜報業務、特にロシアや中国に関わる任務と結びつける記録を含んでいる可能性があります。
ハッカーによると、ロイターの調査は、FBIの数千人に属するとされる5,000行の個人情報サンプルを検証したものです。このグループは、サンプルは合計2〜3テラバイトのデータのほんの一部だと主張しています。ロイターは22人以上の個人の詳細を独自に確認しましたが、FBIは事件に関与した職員の数をまだ確認していません。主張されたデータの残りの部分は、独自には検証されていません。
なぜ求人ポータルが諜報レベルの身元データを保有するのか
ロイターによると、この流出の機密性は、実名の職員を諜報関連の活動と結びつける文書に由来します。調査では、ロシアや中国に関わる任務、および監視やヒューミント(人的情報収集)機能に関連する人々が確認されました。
FBIのプライバシー影響評価(個人情報の収集と保護の方法を説明する公開文書)は、なぜ採用プラットフォームがこれほど機密性の高い情報を保有するのかを説明しています。FBIJobs.govとそのCandidate Gatewayには、「機密だが非公開」に指定された情報、氏名、社会保障番号、生年月日、国籍、性別、退役軍人優先資格などが保存されています。
既存の職員は、局の人事システムに接続されたアカウントを通じて、内部職員限定のポジションに応募するためにこのシステムを利用することもできます。つまり、このポータのユーザー層は外部の応募者だけでなく、現職の局職員にも及んでいます。
2026年9月23日付の声明で、FBI national press officeは次のように述べました。「FBIは、fbijobs.govポータルの侵害とFBI職員の個人識別情報(PII)への影響を主張するサイバー犯罪組織の存在を認知しています。」
FBI Statement on Compromise of fbijobs.gov Portal and Alleged Impact to FBI Employee PIIによると、局は、最初の侵害がFBIシステム内で発生したのか、ポータルを支援する第三者サプライヤーを通じて発生したのかをまだ特定できていません。
ShinyHunters、PeopleSoft、そしてリスクの背景
FBIのプライバシー関連文書によると、この採用プラットフォームは、Oracle PeopleSoft、Oracle Database、Drupalに基づくインフラに依存しています。GoogleのMandiantは以前、ShinyHuntersグループを、CVE-2026-35273を悪用したOracle PeopleSoftシステムへの攻撃と結びつけています。この脆弱性は、Oracleが10点満点中9.8と評価した最重要の問題です。
しかし、この関連性は、FBIJobs.govの侵害がどのように発生したかを示すものではありません。CVE-2026-35273やShinyHuntersが関与したことを裏付ける公的な証拠はなく、調査官が関連性を立証するか排除するかは未解決のままです。Googleは、このより広範な攻撃キャンペーンで潜在的にさらされた100以上の組織に警告したと述べており、そのほとんどは米国にあり、68%が高等教育機関でした。
盗まれた人事データがAI活用型攻撃をどのように強化しうるか
人工知能がFBIの侵害に何らかの役割を果たしたことを示す兆候はありません。より緊急性の高い問題は、 detailed な個人情報がその後どのように悪用されうるかです。
敵対的AIの進化に関するGoogle脅威インテリジェンスレポートは、ハッカーが単純なプロンプトの発行以上のことを行い、より自律的に活動していることを示唆しています。ある例では、ハッキンググループが侵害されたクラウドサービスを利用して、6時間未満で大規模な認証情報窃取攻撃を実行しました。
「脅威アクターは、攻撃のさまざまな段階を支援するためにGenAIにますます依存しています」と、Verizonの2026 Data Breach Investigations Report (DBIR)は述べています。
Verizonの分析は、145カ国にわたる31,000件を超えるセキュリティインシデントと22,000件以上の確認済みデータ侵害を対象としました。レポートは、脆弱性が31%以上のケースで侵害の起点となったことを示しています。その余波は必ずしも侵入段階で止まるわけではなく、盗まれた個人情報さらなる攻撃の開始にも利用されうるのです。
Microsoftは、2024年初頭のNational Public Data侵害に関するガイダンスでこのリスクを強調しました。同社は、露出したメールアドレスはフィッシングやアカウント乗っ取りのリスクを高め、流出した電話番号は電話やSMS経由のフィッシングに利用されうると指摘しています。
FBIの場合、流出した情報は職員の連絡先情報にとどまらず、身元を役職や任務に関する情報と結びつけているように見えるため、事態はより深刻になる可能性があります。この組み合わせは、攻撃者に偵察、なりすまし、高度にカスタマイズされたソーシャルエンジニアリングのための改良された手段を与えかねません。AIは、盗まれた情報の処理、説得力のある戦略の作成、運用の自動化を支援することで、これらの取り組みを加速・拡大する可能性があります。
Cryptopolitanはまた、組織が管理できる速度をはるかに超えて活動しうる自律型AIエージェントに関する懸念も報じています。
この侵害が加速しうる支出
市場全体はすでにこの圧力に反応しています。世界経済フォーラムのGlobal Cybersecurity Outlook 2026によると、調査対象のリーダーの94%が、AIがサイバーセキュリティにおける最大の変化の原動力になると予想し、87%がAI関連の脆弱性を最も急速に拡大するサイバーリスクと位置付けています。
同時に、Gartnerの予測では、世界のAI支出は2026年に49.5%増加して2.67兆ドルに達し、そのうち513.5億ドルがAIサイバーセキュリティに充てられます。
FBIの漏洩自体がこれらのトレンドを作り出したわけではありません。しかし、なぜ政府や企業にとって、身元保護、脅威検知、AI支援型防御を任意のものとして扱いにくくなっているのかを示しています。この件では、2つの疑問が未解決のままです。影響を受けた職員は何人なのか、そして侵害はFBIシステム内部で始まったのか、外部サプライヤーから始まったのか、という点です。

