2026年の暗号資産ハッキング被害は27億ドルに達し、損失は一部の大型ハッキングに集中
重要ポイント
- •CertiKは2026年9月までに658件の暗号資産セキュリティ事故を記録し、総損失は約26億8,000万ドル。うち4億2,040万ドルが凍結または返還され、調整後の損失は約22億6,000万ドルとなっています。
- •9月は損失約7億6,650万ドルで2026年で最も被害の大きい月となり、Bitgetへの3億8,750万ドルのハッキングとLiquid Networkの3億1,870万ドルの事故が合計7億ドル超を占めました。
- •年間の5大事故(Bitget、Liquid Network、KelpDAO、Drift Protocol、身元不明の被害者1件)は約15億7,000万ドルで、2026年の総損失のほぼ59%を占めています。
- •Ellipticは、2026年の暗号資産窃取のうち10億ドル超を北朝鮮関連の攻撃者に帰属させており(疑いのある51件超、業界の総損失の37%超)、Bitgetの侵入はDPRKとの関連の可能性が極めて高いと評価しています。
- •CertiKは2026年上半期に身体的強要による「レンチ攻撃」を52件記録し、前年同期の39件から増加。損害額も1,050万ドルから1億2,420万ドルに上昇しました。
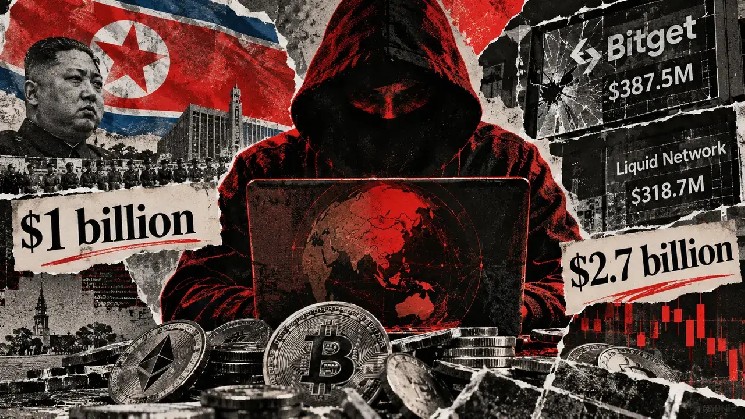
2026年、暗号資産企業とそのユーザーはセキュリティ事故により約27億ドルの損失を被っており、このうち北朝鮮関連の攻撃者による窃取が10億ドルを超えています。
ブロックチェーンセキュリティ企業CertiKのデータでは、9月までに658件の事故が記録されました。窃取された資産のうち約4億2,040万ドルはその後凍結または返還されており、損失は約22億6,000万ドル、1件あたりの平均損失は約410万ドルとなっています。
9月は2026年で最も被害の大きい月に
9月は今年の損失額を大きく変えました。同月の損失は約7億6,650万ドルに達し、4月の6億5,130万ドルを上回って2026年で最も被害額の大きい月となりました。被害の大半は2件の侵入によるもので、Bitgetの3億8,750万ドルのハッキングと、Liquid Networkに関わる3億1,870万ドルの事故が、合計で7億ドル超を占めています。
この急増により、年間の損失総額は少数の大型攻撃への依存度をますます高めています。また、ブロックチェーン分析企業Ellipticが、北朝鮮のハッカーの疑いのある勢力が今年すでに10億ドル超の暗号資産を窃取したと報じたことを受け、国家関連の窃取が業界のセキュリティ認識により深く組み込まれることとなりました。
超大型ハッキングが年間の被害額を塗り替える
9月の出来事により、BitgetとLiquid NetworkはCertiKの2026年事故ランキングの上位に浮上し、最大級の侵入と数百件の小規模攻撃との差がさらに広がりました。
Bitgetの1社だけで、CertiKの年間損失の約14.4%を占めています。2位はLiquid Network、以下、KelpDAOが2億9,130万ドル、Drift Protocolが2億8,530万ドル、身元の特定されていない被害者が2億8,480万ドルと続きます。この5件の事故の合計は約15億7,000ドルで、今年記録された26億8,000万ドルのほぼ59%に相当します。
このような集中により、大手取引所・プロトコル・インフラ事業者での一件の侵入が、業界の年間損失の姿を大きく変え得ることになります。参考として、BitgetとLiquid Networkの合計は約7億600万ドルで、CertiKが2026年に追跡した総セキュリティ損失の4分の1強に相当します。9月の数値はこの不均衡をさらに示しており、この2件の攻撃を除くと、同月の残りの事故の寄与は7億6,650万ドルの総額のごく一部にとどまります。
返還が総損失と調整後損失の差を縮小
今年の被害の一部はその後取り戻されています。CertiKは4億2,040万ドル分の資産を凍結または返還済みと計上しており、調整後の損失額は22億6,000万ドルに減少しています。Liquid Networkは事故に関わる資産の大部分を回収し、他の攻撃でも部分的または全額の返還が実現しています。その結果、取引所・発行体・セキュリティ企業・ブロックチェーン事業者が窃取資金の特定と制限をより迅速に行うようになったことで、総損失と調整後損失の差は拡大しています。
しかし、この回収能力は、影響を受けた事業者の即時のコストを解消するものではありません。大型の侵入では、窃取資産が回収される前に、サービス停止、顧客残高の補填、インフラの再構築、資本の投入を事業者に強いる場合があります。
一方、攻撃は暗号資産市場のさまざまな領域に広がっています。CertiKの年次データによれば、複数のブロックチェーンに関わる事故が最大のドル損失を生んでおり、一方でセキュリティ事件の件数が最も多いのはEthereumです。
脅威はソフトウェアの域を超えてもいます。CertiKは2026年上半期に、いわゆるレンチ攻撃(保有者が身体的に強要されて資産を引き渡させられる事件)を52件記録しており、前年同期の39件から増加しました。これらの物理的攻撃による損害額は1,050万ドルから1億2,420万ドルに上昇し、1件あたりの平均額も約27万ドルから約240万ドルに増加しています。
北朝鮮の暗号資産窃取組織、2026年に10億ドルを突破
個々の侵入の規模拡大により、暗号資産業界で最も根強い敵のひとつの影響力が増大しています。
Ellipticによると、Bitgetの事故により、同社が北朝鮮によるものとする攻撃での窃取額は2026年に10億ドルを超え、疑いのある51件以上の事故に及んでいます。この数値はEllipticが北朝鮮の攻撃者に帰属させた事案のみを反映しており、さらなる事案の検証に伴って変動し得ます。同分析企業は、マネーロンダリングの行動パターン、過去の攻と共有されるインフラなどの指標を挙げ、Bitgetの侵入は朝鮮民主主義人民共和国との関連の可能性が極めて高いと評価しています。
CertiKの業界全体の総損失26億8,000万ドルと比較すると、Ellipticの北朝鮮分の集計は今年記録されたセキュリティ損失の37%超に相当します。Ellipticは以前、約2億8,600万ドルのDrift Protocolのエクスプロイトを北朝鮮の攻撃者に結び付けています。DriftはCertiKの2026年の5大事故にも含まれており、北朝鮮( DPRK)の活動の疑いが、今年最大級の暗号資産窃取の複数件の背後にあることになります。
この集中は、過去10年にわたり北朝鮮に数十億ドルをもたらしてきた作戦の延長線上にあります。Ellipticは昨年、DPRK関連のハッカーが2017年以降に60億ドル超の暗号資産を窃取したと推計しており、各国政府や国際機関は、その資金が同国の核兵器・弾道ミサイル計画の財源になっていると述べています。
北朝鮮のハッキング組織は当初、銀行や従来の金融インフラへの攻撃で名を上げ、その後、従来の銀行システムに頼らず国境を越えて移動できる大規模な譲渡可能資産が存在する暗号資産事業者を次第に標的とするようになりました。米国財務省は2019年、Lazarus Groupおよび関連組織を指定し、北朝鮮の偵察総局が管理する国家支援の作戦であると述べました。
その後、暗号資産史上最大級のいくつかの侵入が同国に帰属されています。米当局は2022年の約6億2,000万ドルのRonin Bridge窃取事件をLazarusに結び付け、財務省は同グループが1億ドルのAtomic Wallet攻撃などの収益を暗号資産ミキサーで洗浄したと述べました。
エスカレーションの頂点は2025年2月で、攻撃者はBybitから約14億6,000万ドルを窃取し、記録上確認されている最大の暗号資産窃取事件となりました。FBIはこの侵入を北朝鮮によるものと正式に断定し、Ellipticはその後の資金の移動を数千のアドレス、クロスチェーンサービス、ロンダリングプラットフォームを通じて追跡しました。
取引所、ステーブルコイン発行体、ブロックチェーン分析企業が窃取資産の凍結・追跡能力を向上させるにつれ、こうしたロンダリング手法はより巧妙になっています。Ellipticは、北朝鮮の攻撃者が取引の痕跡を断ち切るため、繰り返しのクロスチェーン移転、ミキサー、監視の少ないネットワークをますます利用していると述べています。
国家支援の勢力が新興業界への脅威を強める中、北朝鮮は暗号資産業界の2026年のセキュリティ損失における最大級の不確定要因のひとつであり続けています。CertiKの集計は9月までに記録された事故のみを対象としているため、間の最終的な総額は第4四半期の事故と、年内に窃取された資産がどれだけ凍結・返還されるかに左右されます。

