ビットコイン量子脅威:710万BTCが露出、Coinbaseが早期対策を呼びかけ
重要ポイント
- •Coinbaseは10月13日、量子コンピューティングの脅威に対する準備を直ちに開始するようビットコイン開発者に呼びかけ、暗号方式のアップグレードには実装まで数年を要する可能性があると警告しました。
- •同取引所は、柔軟な耐量子署名設計、移行期間中にレガシー署名とPQ署名の両方をサポートするハイブリッド方式、ステートレスPQオプション、機関向けカストディのニーズに対応するマルチパーティ計算との互換性を推奨しました。
- •Coinbaseは、P2MR(BIP-360)とP2TRv2をビットコインの耐量子移行の基盤となり得る既存の提案として特定しましたが、これらの提言はいずれも承認済みのネットワークアップグレードではありません。
- •Project Elevenの報告によると、約710万BTCが公開鍵の露出したアドレスに存在し、将来の量子攻撃に対して脆弱である可能性があり、イーサリアムではETHの65%が同様の露出に直面しています。
- •Cold Card関連の攻撃や、販売代理店Cryptobillisを通じたLedgerのサプライチェーン攻撃など、それぞれ約1億ドルの損失をもたらした最近のカストディ侵害は、より長期的な量子をめぐる議論とは別の、近期的なセキュリティリスクを浮き彫りにしています。
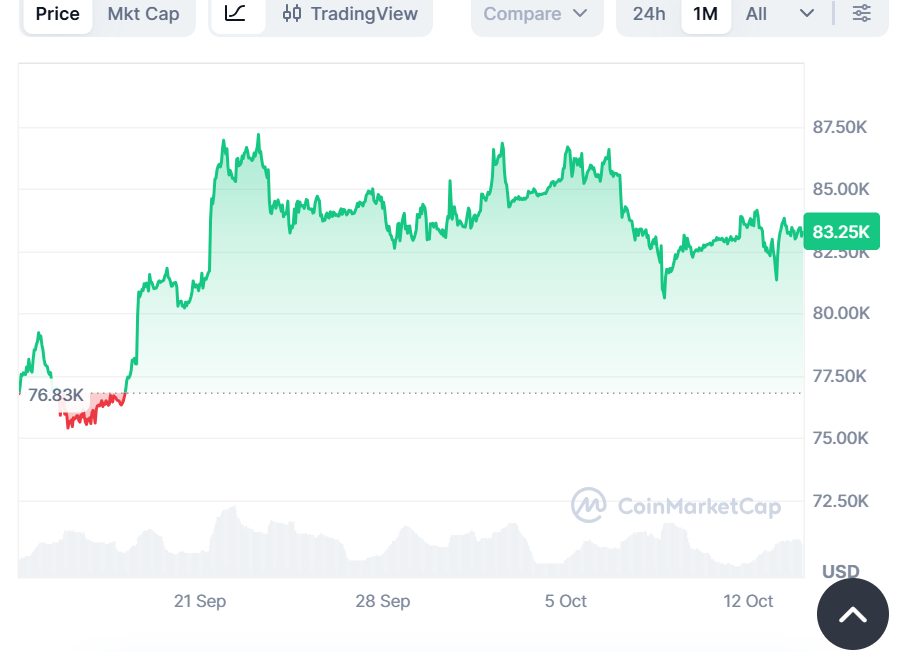
Coinbaseは10月13日、今後の量子コンピュータ攻撃に備えた準備を加速するようビットコイン開発者に呼びかけ、ビットコインの暗号セキュリティのアップグレードには数年を要する可能性があると警告しました。ブログ記事の中で同取引所は、ネットワークの耐量子(PQ)署名方式への移行は複雑で数年かかるものの、準備は直ちに開始すべきだと述べました。
これらの提言は承認済みのビットコインネットワークのアップグレードを表すものではありませんが、柔軟な署名設計、ハイブリッド方式、機関向けカストディへの配慮など、移行を形作るべきとCoinbaseが考える技術的方向性を示しています。この時間的プレッシャーは、ビットコインの変更がいかに進むかを反映しています。署名ルールはコンセンサスによって強制されるため、いかなるアップグレードにも開発者、マイナー、ノード運営者の幅広い合意が必要であり、このプロセスは歴史的に数年を要してきました。
中核となる柔軟な署名設計
Coinbaseの提案の中心にあるのは、ネットワークを単一の方式に固定するのではなく、複数の署名方式を許容する柔軟な設計で構築されたPQ署名システムです。同取引所は、現在提案されているソリューションの一部であるP2MR(BIP-360)とP2TRv2がこの柔軟性を提供しているように見えることを認め、両者をビットコインの耐量子移行の潜在的な基盤と位置付けました。
PQ署名はすでにビットコイン以外に存在します。米国国立標準技術研究所(NIST)は2024年に最初の耐量子暗号標準を最終化しましたが、ビットコインのプロトコルはこれらをネイティブにサポートしておらず、ネットワークはどの設計がその制約に適合するかを検討する必要があります。
柔軟性に加え、Coinbaseは移行期間中にレガシー署名とPQ方式の両方をサポートできるよう、アクティブなビットコインウォレットがハイブリッド署システムを使用できるアプローチを求めました。また、セキュリティの観点から、ステートフルな方式に加えてステートレスなPQ署名方式も推奨し、いかなるPQ方式もマルチパーティ計算(MPC)と互換性を持つ必要があると強調しました。これは機関ユーザーにとって主要な検討事項です。
さらにCoinbaseは、アドレスが後からPQ方式へ移行できる道筋の必要性を認めつつ、これはできるだけ早くビットコインへPQ署名方式を追加することに焦点を当てた技術作業とは独立に検討されるべきだと指摘しました。
公開鍵が露出した710万BTC
この声明は、公開鍵が露出した暗号資産アドレス、および量子コンピューティングが暗号資産にもたらすより広範な脅威への懸念が高まる中で発表されました。先週、イーサリアム財団の研究者Justin Drakeは、量子コンピューティングの脅威により暗号資産コミュニティは「バンカーモード」に入ると警告し、高度な数学におけるAIのブレークスルーを挙げ、AIモデルがまもなく公開鍵から秘密鍵を復元できるようになる可能性があると指摘しました。
Project Elevenが昨年発表した報告によると、約710万BTCが公開鍵がすでにオンチェーンで露出しているアドレスに保管されており、将来の量子攻撃に対して脆弱になっています。公開鍵は一般に、コインがアドレスから送金されると可視化され、十分な性能を持つ量子コンピュータは原理上、公開鍵から秘密鍵を導出できる可能性があります。これが露出懸念の背景にある仕組みです。イーサリアムではETHの65%が同様の露出に直面しています。これらのBTCの多くが紛失または休止中のアドレスにあるため、量子コンピューティングが最終的にそれらを露出させるのではないかという懸念があります。
量子を超えるセキュリティ圧力
ビットコインは量子コンピューティング以外にも対処すべき課題を抱えています。数か月前、ビットコインコールドウォレットCold Cardが大規模攻撃に巻き込まれ、1億ドル以上の損失が発生しました。より最近では、販売代理店の1つであるCryptobillisを標的としたサプライチェーン攻撃により、Ledgerユーザーが約1億ドルを失いました。攻撃者はLedgerのコールドウォレットにスパイチップを仕込み、ユーザーのリカバリーフレーズにアクセスして資産を窃取しました。これらの事件は、より長期的な量子をめぐる議論とは別に、カストディセキュリティがそれ自体として近期的な懸念であり続けていることを浮き彫りにしていますn
この記事は情報提供のみを目的としたものであり、金融、投資、またはサイバーセキュリティに関する助言を構成するものではありません。元記事はThe Market Periodicalによるものです。

