Bitgetのウォレットが1億7000万ドル規模の疑いのあるセキュリティ侵害で警告される
重要ポイント
- •1億7000万ドルを超える暗号資産がBitgetのホットウォレットおよびコールドウォレットから流出したと警告され、送金は約1時間で単一の新規アドレスに到達したと報じられています。
- •関与した資産にはETH、USDT、USDC、AVAX、BNBが含まれるとされ、Wu Blockchainが引用したモニタリングでは3つのホットウォレットと1つのコールドウォレットが指摘されています。
- •報道時点でBitgetは公式説明を行っておらず、攻撃手法も最終的な損失額も確定していません。
- •今回の警告は取引所のインフラに関するものであり、別ブランドのセルフカストディ型アプリ「Bitget Wallet」への侵害を示すものではありません。
- •出金困難を訴えるユーザーの報告が拡散していますが、Bitgetが出金を停止したことや、サービス障害が警告された送金と関連していることを裏付けるものではありません。
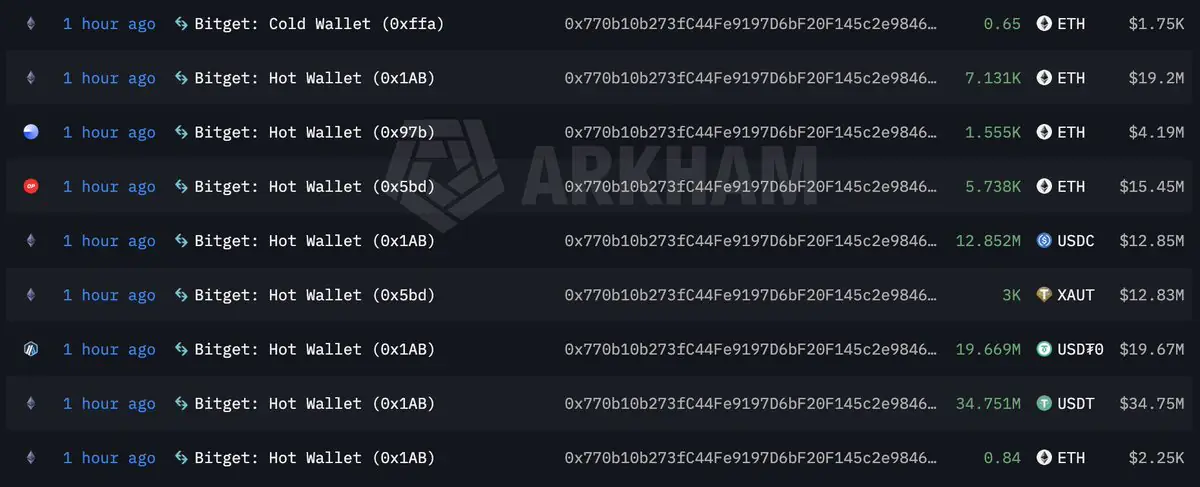
オンチェーン監視システムにより、暗号資産取引所Bitgetに関連するウォレットから1億7000万ドルを超える暗号資産が流出していることが検知され、未確認のセキュリティ侵害の疑いが持たれています。報じられた攻撃手法も最終的な損失額も、発稿時点では確定していません。
The Blockは、送金がセキュリティインシデントに関連するものか、出金が停止されたかどうかをBitgetに問い合わせたものの、執筆時点で取引所からの公式説明は確認されていないと報じています。
今回の警告は、Bitgetの取引所インフラに関連するウォレットに関するものです。別ブランドのセルフカストディ型アプリ「Bitget Wallet」への侵害があったことを示すものではありません。この区別は重要です。中央集権型取引所に保有される資産はプラットフォームが管理するウォレットに置かれる一方、セルフカストディ型ウォレットでは秘密鍵を個々のユーザーが保持するためです。
オンチェーンの痕跡が示すもの(報道ベース)
The Blockによると、オンチェーンデータでは、1億7000万ドルを超える資金がBitgetのホットウォレットとコールドウォレットから約1時間で単一のアドレスに移動したと示されていました。ホットウォレットは日常的な出金処理のためインターネットに接続されたまま一方、コールドストレージは準備金をオフラインで保管するものであり、同じ時間帯に両方のカテゴリーに触れる流出とされることから即座に注目が集まりました。送金にはETH、USDT、USDC、AVAX、BNBが含まれていたと報じられています。
Wu Blockchainは、MLMのモニタリングを引用し、3つのホットウォレットと1つのコールドウォレットが関与した疑いがあると述べました。同アカウントはこの活動を0x770b10b273fCFe9197D6bF20F145c2e98463Eeに結び付け、攻撃ベクトルと損失総額のいずれも未確認であることを強調しています。The BlockもX上でこの報告を共有しました。
出金に関する苦情は別の疑問を提起
The Blockはさらに、出金問題に直面しているとするユーザーのソーシャルメディア投稿やオンライン上の報告にも言及しています。これらの主張は、Bitgetが出金を停止したことを裏付けるものではなく、何らかのサービス障害が警告されたウォレット移動と関連していることを証明するものでもありません。業界全体で、取引所は疑わしいインシデントを調査する間、保護措置として出金を一時停止または制限することが一般的であり、いずれであっても確認自体が重要な情報となります。
それでもなお、この件は取引所に対する第二の疑問を提起します。もし送金が認可済みのウォレット管理であれば、Bitgetは受け取りアドレスを特定し、ユーザーが直面しているのが無関係な運用上の遅延であるかを説明できます。両者が関連しているのであれば、公式対応がより急務となります。
1億7000万ドルが動いたからといって、まだ1億7000万ドルが盗まれたことにはならない理由
取引所はホットウォレット、コールドストレージ、流動性関連アドレスの間で大規模な残高を日常的に移動させています。大規模な送金は、認可済みのウォレット管理でありながら、ブロックチェーンエクスプローラ上では憂慮すべきものに見えることがあります。
ただし、今回報じられたパターンは単一の送金よりも見過ごしが難しいものです。複数のウォレットからの資産が、取引所が内部整理に通常使用する長年確立されたアドレスではなく、新規の単一アドレスに到達し、その後スワップに入ったと報じられているためです。それでも、これは調査に値する証拠であって、盗難の証明ではありません。
欠けている事実はシンプルです。Bitgetは受け取りアドレスを管理しているのか?取引所がそれを内部の運用ウォレットと特定すれば、侵害説は大きく後退します。資金がブリッジ(ブロックチェーン間で資産を移動するためのツール)、ミキサー(取引の痕跡を曖昧にするために設計されたサービス)、あるいはBitgetと無関係なウォレットを経由し続けるのであれば、認可されていない流出という見方がはるかに強まります。
最初の損失見積もりよりも重要な3つの答え
送金先アドレスはBitgetが管理しているのか?
これが、内部のウォレット管理と潜在的な侵害を最も早く切り分ける方法です。送金先アドレスは公開されており、それを管理しているかどうかを語れるのはBitgetのみです。
送金は認可されていたのか?
Bitgetは、ウォレットが通常の署名手続きを通じて動作したのか、インフラのいずれかへのアクセスが侵害されたのかを明らかにする必要があります。それまでの間、送金の手法に関する主張は推測にとどまります。
ユーザーやプラットフォームのサービスは影響を受けているのか?
オンチェーン上の報告は、顧客の残高、入金、出金、取引サービスに影響が出たことを裏付けるものではありません。これらの点に関する公式の最新情報は、流出額の改訂された推計よりもユーザーにとって重要です。
この疑問を決着させるものは何か
Bitgetによる正式な声明が次の重要な展開となりますが、独立した資金追跡も同様に重要です。セキュリティ企業は、ETHが受け取りウォレットに留まるのか、ブリッジを経由して移動するのか、取引所の入金アドレスに到達するのか、あるいは既知のマネーロンダリング経路に入るのかを追跡できます。疑わしい疑わしい疑わしいウォレット移動の一連の流れにとどまるか、確認済みの取引所セキュリティインシデントとなるかは、その証拠によって決まります。それまでの間、1億7000万ドルという数字は、損失の最終的な算定ではなく、報告されたオンチェーン上の移動量として扱われるべきです。
本記事は情報提供のみを目的としたものであり、金融または投資に関する助言を構成するものではありません。ウォレットのラベルやオンチェーン上の推計は、新しい情報の入手に伴って変化する可能性があります。

