Bitgetハッキング被害は3億5,160万ドルに、CEOは秘密鍵漏洩を否定
重要ポイント
- •攻撃者はバックエンドのウォレットシステムを悪用して取引データを複製し、資金移動のための承認プロセスを実行させましたが、Bitgetは秘密鍵の侵害を否定しています。
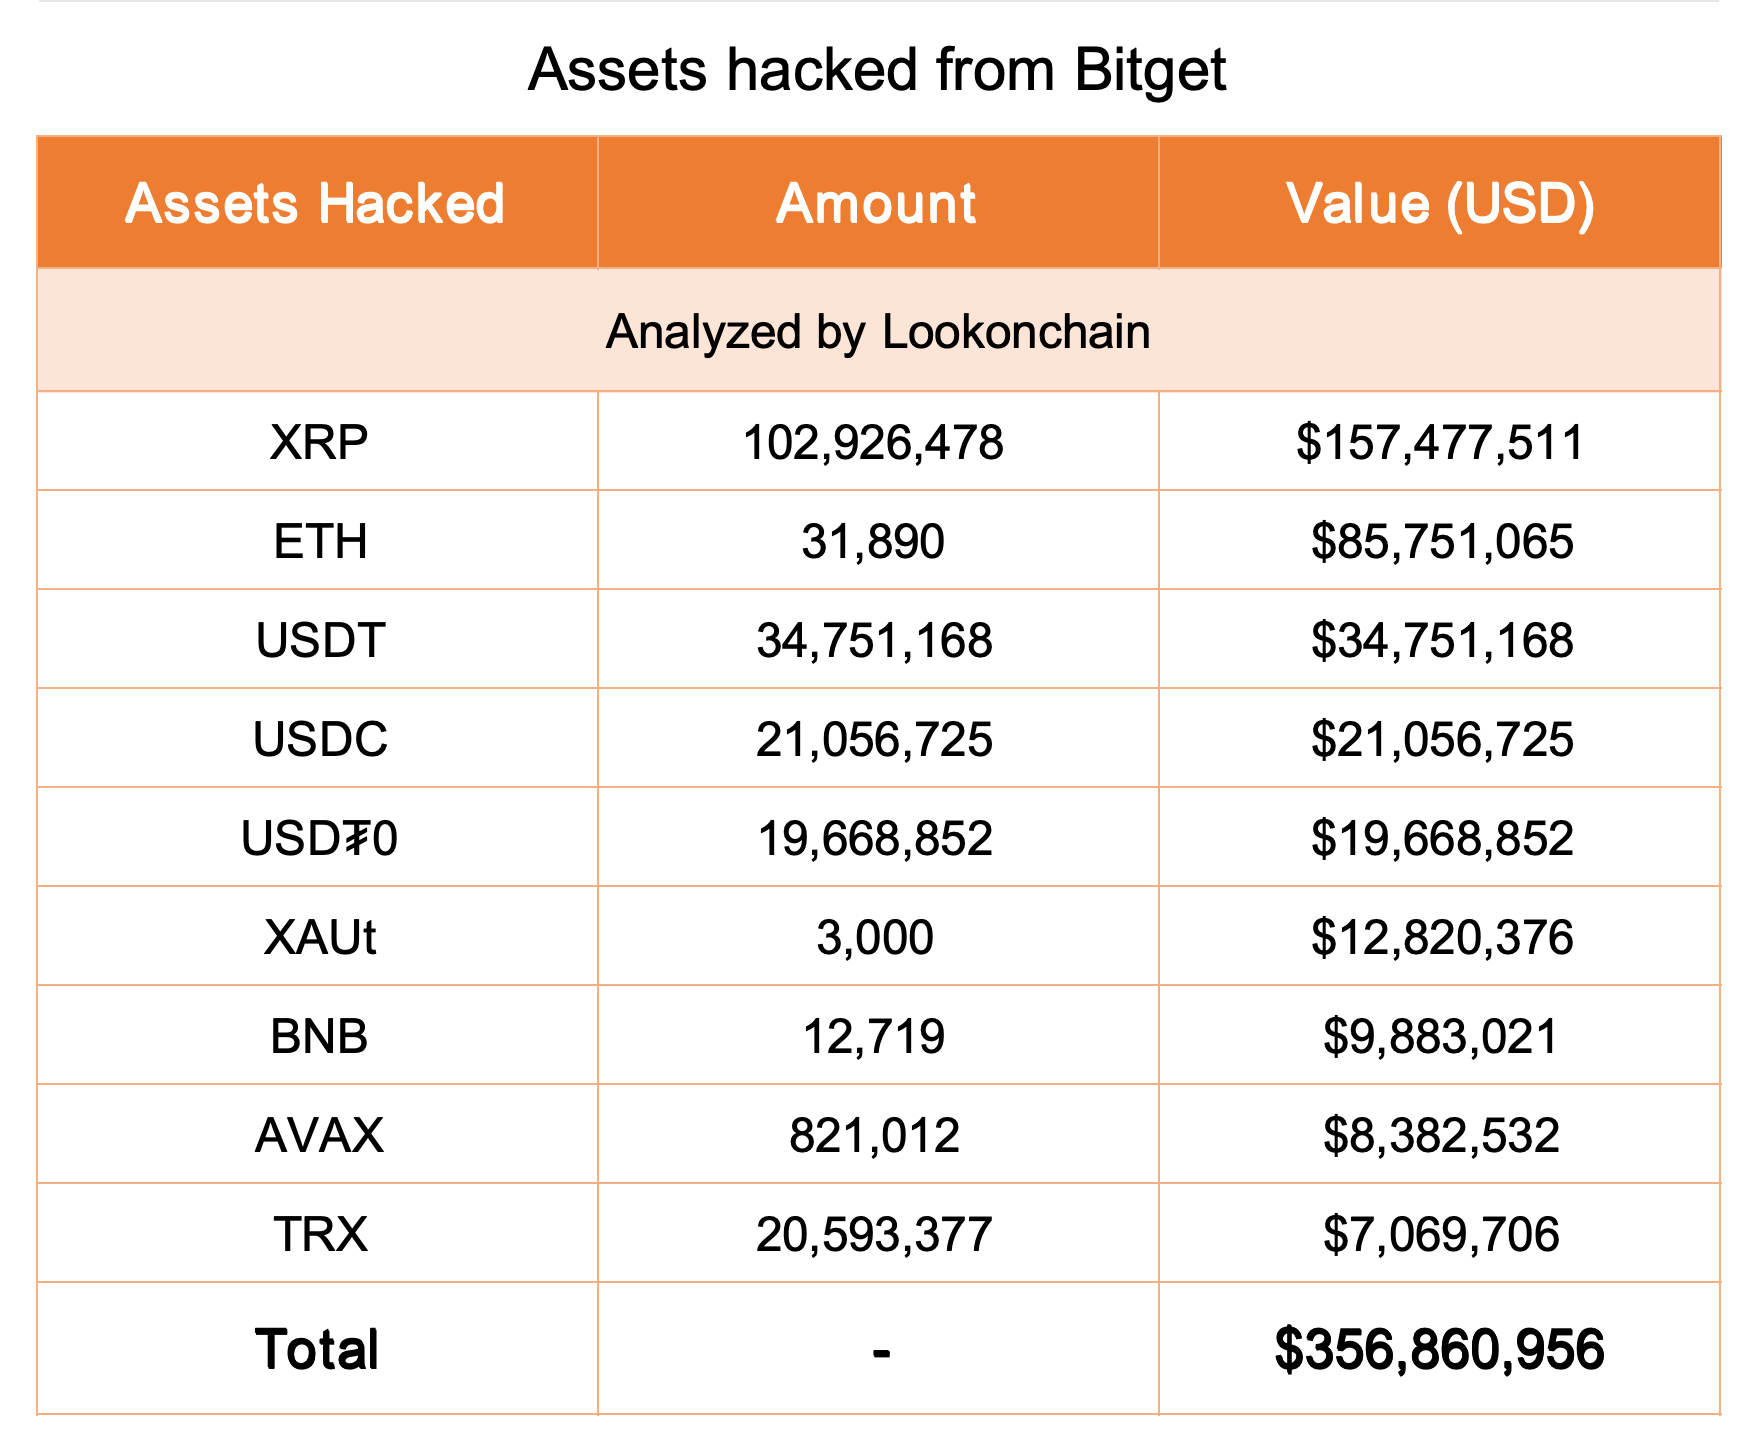
- •Lookonchainのオンチェーン分析により、XRPとイーサリアムが最も被害の大きい資産であることが判明し、被害額には1億5,748万ドル相当のXRP 1億293万枚と8,575万ドル相当のETH 31,890枚が含まれています。
- •Bitgetの監視システムは9月24日18:31 UTCに不正送金を検知し、同社は損失が封じ込められ、コールドウォレットは安全で、追加の不正送金は不可能であると述べています。
- •出金は停止中ですが、入金と通常取引は継続しており、4億6,400万ドル以上を保有するBitgetのユーザー保護基金が投資家の損失を賄う体制にあります。
- •Gracy Chen CEOは、特定されたIPアドレスが北朝鮮関連組織に一致するVPN使用パターンを示しており、北朝鮮の関与の可能性が非常に高いと述べましたが、出金再開や技術報告書公表の日程は示されていません。
Bitgetは2026年9月24日、同取引所に保管されていた約3億5,160万ドル相当のデジタル資産に影響を与えたセキュリティ侵害が発生したと発表しました。Gracy Chen CEOは、攻撃者がプラットフォームの秘密鍵を入手したのではなく、バックエンドのウォレットシステムを侵害したと述べました。同社は出金を停止した一方、入金と通常取引は稼働を維持しています。
同取引所は18:31 UTCに不正送金を検出し、数分以内に緊急手順を発動しました。Bitgetによると、侵害はホットウォレットおよびウォームウォレットインフラの一部に達しましたが、資産をオフラインで保管するコールドウォレットは影響を受けていません。Chen CEOはその後、この incident は封じ込められ、追加の不正送金は遮断されたと述べました。
攻撃者がバックエンドのウォレットインフラを標的に
2026年は暗号資産ハッキングが増加しており、The Market Periodicalの以前の報道によると、今年上半期の業界全体の損失は13億2,000万ドルに達しており、Bitgetは最新の大手取引所の被害事例となりました。Chen CEOによると、攻撃者はBitgetのウォレットインフラ内の主要なバックエンドシステムを侵害し、そのアクセス権を利用して取引データを複製し、資金を取引所外に移動させるために必要な承認プロセスを実行させたとのことです。
「秘密鍵の侵害は排除されました」とChen CEOは述べました。秘密鍵自体が侵害されていなかったため、盗難は約3億5,100万ドルで食い止められ、攻撃者が新たな送金に署名してプラットフォームからさらに資金を流出させることは防がれました。
「損失の封じ込めは確認されています。追加の不正送金は不可能です。システム侵入の具体的な手法は現在も調査中であり、確認が取れ次第、完全な技術報告書を公表します」とChen CEOは述べました。
Bitgetのシステムは9月24日:31 UTCに、ホットウォレットからの不正送金を検知しました。ホットウォレット層は常時インターネットに接続された状態にあります。Chen CEOは、攻撃者がウォームウォレット層に到達したと説明しました。ウォームウォレット層は、完全なホットウォレット(オンライン)と完全なコールドウォレット(オフライン)の間のバッファとして機能する、業界で一般的な階層型構造であり、任意の時点でオンラインに晒される資産を制限することを目的としています。同氏は、Bitgetのオフラインの保管庫であるコールドウォレットは「完全に安全なまま」であると確認しました。
XRPとETHが影響を受けた資産の上位に
ブロックチェーン分析プラットフォームLookonchainがX上の投稿で共有したオンチェーン分析によると、RippleのXRPとイーサリアム(ETH)が、Bitgetプラットフォームで最も被害の大きかった2つの資産として特定されました。同社によると、盗まれた資金には1億5,748万ドル相当のXRP 1億293万枚と、8,575万ドル相当のETH 31,890枚が含まれています。
Lookonchainはまた、3,475万USDT(約3,475万ドル)、2,105万USDC(約2,105万ドル)、1,967万USD、3,000 XAUt(約1,282万ドル)も影響を受けた資産として挙げています。この事件にはさらに、988万ドル相当のBNB 12,719枚、838万ドル相当のAVAX 821,012枚、707万ドル相当のTRX 2,059万枚も関与していました。
Bitget、4億6,400万ドルの保護基金を提示
X上に投稿されたメッセージで、Chen CEOはBitgetのユーザー保護基金が4億6,400万ドル以上を保有しており、投資家の損失を賄うのに十分な額であると述べました。「ユーザーの資金は安全です。口座残高は正確で、資産は保護されています」と同氏は書きました。
出金は当面の間停止されていますが、入金と通常取引は継続しています。Chen CEOは、出金は再開される予定であり、チームはいかなる取り付け騒ぎにも対応できると付け加えました。同氏は、Bitgetの小売取引量はBybitに匹敵すると指摘し、Bybitが15億ドルの損失を吸収できたのと同様に、Bitgetも3億ドル以上の損失を吸収できると主張しました。
Chen CEOはまた、チームが特定の北朝鮮関連組織に関連するとみられるVPN使用パターンを示すIPアドレスを特定したと述べ、北朝鮮との関わりの可能性は「非常に高い」としました。北朝鮮関連のハッキンググループは、近年の暗号資産取引所における最大級の盗難事件のいくつかに関与していると調査当局や研究者から指摘されています。
Bitgetは出金の再開と侵入手法に関する完全な技術報告書の公表を約束していますが、いずれについても日程は示されていません。調査は継続中であり、損失見積もりや攻撃者の特定は新たな証拠に応じて変動する可能性があります本記事は情報提供のみを目的としたものです。

