バイナンス55億ドルハッキングの実態:50個のEIP-7702ノンスが数分でホットウォレットを一つ開放
重要ポイント
- •攻撃者は18,914,775から18,914,824までのノンスを網羅する50個のEIP-7702承認を含む1件のイーサリアム・タイプ4トランザクションを使用し、Binance 14ホットウォレットのライブノンスと一致したのはわずか1個だった。
- •成功した承認により、ホットウォレットは攻撃者が管理するスイーパーコントラクトへ委任され、10月29日にトランザクションが取り込まれた約3分後にそのコントラクトが実行され、ウォレットから資金が流出した。
- •最初の大規模なスイープでは約167,464 ETH、16.15億USDT、その他の時価約25億ドル相当のトークンが移動し、委任は維持されたままだったため、追加の承認なしにさらなる資金が引き出される可能性があった。
- •Blockaidはこの広範なインシデントでの損失を最低でも55億ドルと推定しており、Ethereum、Optimism、Arbitrum、Avalanche、Bitcoin、Tronでこの攻撃に関連する資金移動が報告されている。
- •10月29日時点で25.4億ドル以上の関連資産が凍結されており、そのうち約15.7億ドルはTetherが、8億ドル以上はCircleが凍結した。バイナンスはユーザーの資金は安全だと述べている。
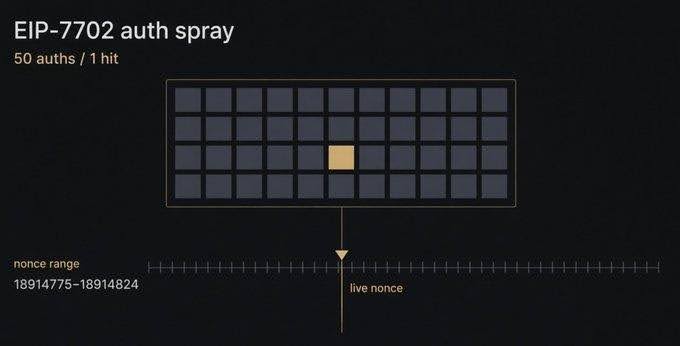
新たなオンチェーン分析により、史上最大級の暗号資産窃取事件がバイナンスのホットウォレットシステムをめぐってどのように発生したのかが明らかになりつつある。セキュリティ企業Blockaidによると、攻撃者は50個のEIP-7702承認を含む1件のイーサリアム・タイプ4トランザクションを送信し、各承認が異なるノンスに賭ける形で、取引所のホットウォレット「Binance 14」のアクティブなノンスとの一致を狙った。
攻撃者はBinance 14のライブノンスを知らなかった。そのため、1件のタイプ4トランザクションで50個のEIP-7702承認(18914775-18914824)をばら撒いた。50個のうち1個だけが命中した。7702承認は取り込まれる時点の現在のノンスでのみ有効。ホットウォレットは依然としてトランザクションを発行し続けていた。その範囲内の1つのノンスが命中した。
— Blockaid (@blockaid_) 2026年10月29日
同社の分析では、狭いタイミングの窓とウォレットの継続的な活動が組み合わさったことで、1件の承認が成功し得たことが詳述されている。攻撃者は事前に正確な1つのノンスを特定する必要はなく、50個の承認の集まりが範囲を作り、Binance 14が取引を続ける間にそのうちの1つが一致する可能性があった。Blockaidは、この広範なインシデントで少なくとも55億ドルが失われたと推定している。
50個のEIP-7702承認が1件の命中を生んだ
10月29日20時20分59秒(UTC)、攻撃者は18,914,775から18,914,824までのノンスを網羅する50個の承認を送信した。当時、Binance 14は依然として出金を処理しており、そのためノンスは変動していた。攻撃者はライブノンスの正確な値を知らず、その範囲内のどこかにあることだけを把握していた。
Blockaidの報告によると、50個の承認のうち49個は無効で、1個だけが受け入れられた。成功した承認により、バイナンスのウォレットは攻撃者が管理するスイーパーコントラクトへ委任された。EIP-7702承認は取り込まれる時点の現在のノンスでのみ有効であるため、この戦略はウォレットがアクティブであり続けることに依存しており、Binance 14がトランザクションを発行し続ける中、ばら撒かれた範囲内の1つのノンスが命中した。攻撃者はその後スイーパーコントラクトを実行し、約3分後にウォレットから資金を流出させた。
EIP-7702がホットウォレットをプログラマブルなアカウントに変えた
EIP-7702は、外部所有アカウント(EOA)が一時的にスマートコントラクトアカウントとして機能し、実行をコードに委任することを可能にするイーサリアムの機能を拡張するものである。この事例では、委任されたコントラクトが非常に広範な機能を備えており、ウォレットからトークンやETHを転送する能力を持っていた。
最初の大規模なスイープでは、Blockaidの記録によると約167,464 ETH、16.15億USDT、その他数十種類のトークンが移動し、執筆時点で約25億ドル相当とされた。委任はその後も維持されており、最終的には追加の承認を必要とせずにさらなる資金が流出する可能性がある。
バイナンスのインシデントは単一のウォレットを超えて拡大
バイナンスへの攻撃は最初の流出だけでは終わっていないようだ。Blockaidによると、バイナンスが管理する他のウォレットから、Ethereum、Optimism、Arbitrum、Avalanche上で同じ攻撃グループに関連するアドレスへ資金が移動していた。その他の公開されている推計でも、BitcoinおよびTron上の資金流出がこの攻撃と関連付けられている。
損害の全容はインシデントの進展に伴い明確になると見られるが、Blockaidの最新の集計では総損失は最低でも55億ドルに上る。
バイナンスは「結果的なセキュリティ侵害」を認識しており、詳細を公表することなく発生経路を調査していると発表した。同取引所はユーザーの資金は安全だと述べている。
25億ドル以上の暗号資産がすでに凍結
不審な資金移動を受け、ステーブルコイン発行体や他の業界プレーヤーが迅速に動いた。10月29日時点で、バイナンスはこのインシデントに関連する25.4億ドル以上の資産が凍結されたと報告している。そのうち約15.7億ドルはTetherが、8億ドル以上はCircleが凍結した。Rippleなどの暗号資産企業も資産凍結に参加した。
このインシデントにより、EIP-7702が再び注目を集めている。特に、イーサリアム自体を破る必要はなかった点が指摘されている。むしろ、有効な承認により、攻撃者が管理するプロセスがホットウォレットの実行を乗っ取ることを可能にしたのだ。
Blockaidによると、最初のスイープの直後、同社は悪意のある委任を検出し、数分以内にEIP-7702のメカニズムを特定したという。

