ビナンクのハッキング、顧客資産の裏付けとなっていたウォレットが流出したと準備金データが示す
重要ポイント
- •ハッキングで空になったアドレスは、ビナンク自身が毎月公表する準備金開示に含まれており、同取引所は顧客残高が完全に裏付けられていることを示すためにこれを利用している。
- •攻撃者は2025年のPectraアップグレードで導入されたイーサリアムのEIP-7702機能を利用し、「Binance 14」ウォレットを、入金資金を自分のアドレスへ転送するスイーパーに変えた。
- •約204,500 ETH(ビナンクのETH準備金の約5.6%、1回の送金で約4億4,200万ドル相当)が流出し、10月1日時点のちょうど100%から約94%へETH裏付け率が低下した可能性がある。
- •ビナンクと共同CEOの何一氏は盗難があったにもかかわらず顧客残高は履行されると述べ、創業者の長鵬(チャンポン・zhao)氏はユーザーが完全に補償されると述べた。
- •盗まれた資金のかなりの部分が凍結されており、Tetherによる15.67億USDT超、Circleによる約8億2,300万ドルのUSDCのほか、Rippleが約2億ドル、World Liberty FinancialがUSD1の2,700万ドル分を凍結している。
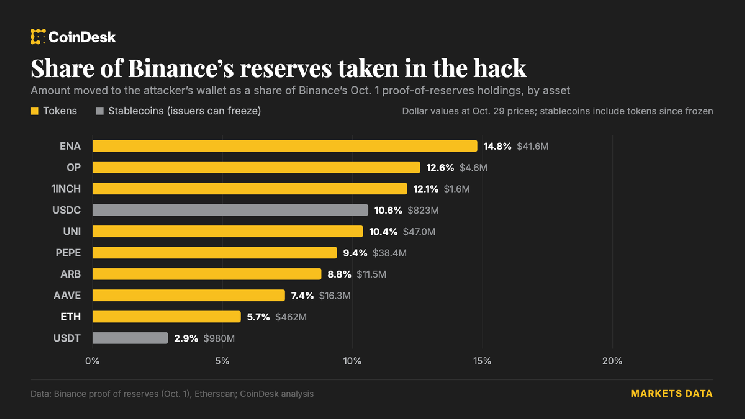
木曜日のハッキングで空になったビナンクのウォレットは、同取引所が顧客の暗号資産が完全に裏付けられている証拠として挙げているアドレスと同一であることが、CoinDeskの調査により、ビナンク自身の準備金データから明らかになった。
その結果、ビナンクの一部資産、特にイーサ(ETH)に対する1:1の裏付けは、取引所が流出分を補填するまで100%を下回っている可能性が高い。
ビナンクは毎月、管理するウォレットとその保有額のリストを公表し、プラットフォーム上の顧客残高と比較している。これは2022年のFTX崩壊(顧客残高が完全には裏付けられていないことが判明)後に業界の標準となった開示慣行である。10月1日付の最新報告書には、攻撃の中心となった「Binance 14」というラベルのウォレットが含まれていた。報告時点で、このウォレットは37資産のうち、12.6億USDTと89,475 ETHを保有していた。
攻撃者は、ウォレットがソフトウェアに管理を委ねることを可能にするイーサリアムのEIP-7702機能(2025年のPectraアップグレードで追加)を利用した。Binance 14の鍵でこの権限に署名させた後、攻撃者はこのウォレットを、入金された資金を自分のアドレスへ転送するスイーパーに変えた。Etherscanによると、20:24 UTC(米東部時間午後4時24分)に167,464 ETHがBinance 14から、続いて28,005.6 ETHがBinance 16から攻撃者のウォレットへ移動した。約15分後、195,460 ETH(約4億4,200万ドル)が2つ目のアドレスに送金された。
この損失は薄い捻じれの上に落ちた。10月1日時点で、ビナンクは顧客残高をちょうどカバーするETH(準備率100%)と、顧客のUSDCの108.26%を保有していた。流出した約204,500 ETHはビナンクのETH準備金の約5.6%に相当し、同取引所のETH裏付けは約94%まで低下した。攻撃者が得たENA、UNI、PEPE、AAVEなどの小規模なポジションは、それぞれビナンクの公表保有額の7%から15%に相当する。
ビナンクと共同CEOの何一氏はユーザーの資金は安全だと述べた。実際には、裏付けとなる資産が盗まれたにもかかわらず、顧客の残高は履行されることを意味する。創業者の長鵬(チャンポン・zhao)氏も、ユーザーが完全に補償されるとの見通しを示した。
ステーブルコイン発行体は流出資金の大部分を凍結している。TetherのCEO Paolo Ardoino氏は15.67億USDT以上が凍結されたと述べ、zhao氏はCircleによるUSDCの凍結を約8億2,300万ドルとした。Rippleも約2億ドルの資産を凍結し、World Liberty Financialは保有するUSD1ステーブルコインの2,700万ドル分を凍結した。
ビナンクの次回の月次準備金報告書で、顧客残高の裏付けとなる資産が再構築されたかどうかが明らかになり、凍結された資金のうち最終的にどれだけ回収されるかは今後の見通しである。

