ビル・ゲイツ、法的義務としてのAI安全対策を支持――世界の投資が1兆ドルを突破
重要ポイント
- •ビル・ゲイツ氏はNBCニュースに対し、AI企業が自己規制すべきではないと述べ、開発者がリスクをどのように監視し、どの安全対策を実施すべきかを議会が定めるよう求めた。
- •ゲイツ氏は、先進的なシステムが悪意を持つ者の手に渡れば、AIは10億人の死につながる事象を引き起こすほど強力になり得ると警告した一方、コンプライアンスの義務は進歩を妨げるものではなく控えめな間接コストだと述べた。
- •業界リーダーの見解は割れており、Anthropicのダリオ・アモーディ氏とOpenAIのサム・アルトマン氏は集団的なペース調整や一時停止に寛容な一方、Metaのマーク・ザッカーバーグ氏は業界全体の協を拒否し、各研究所の判断を重視する。
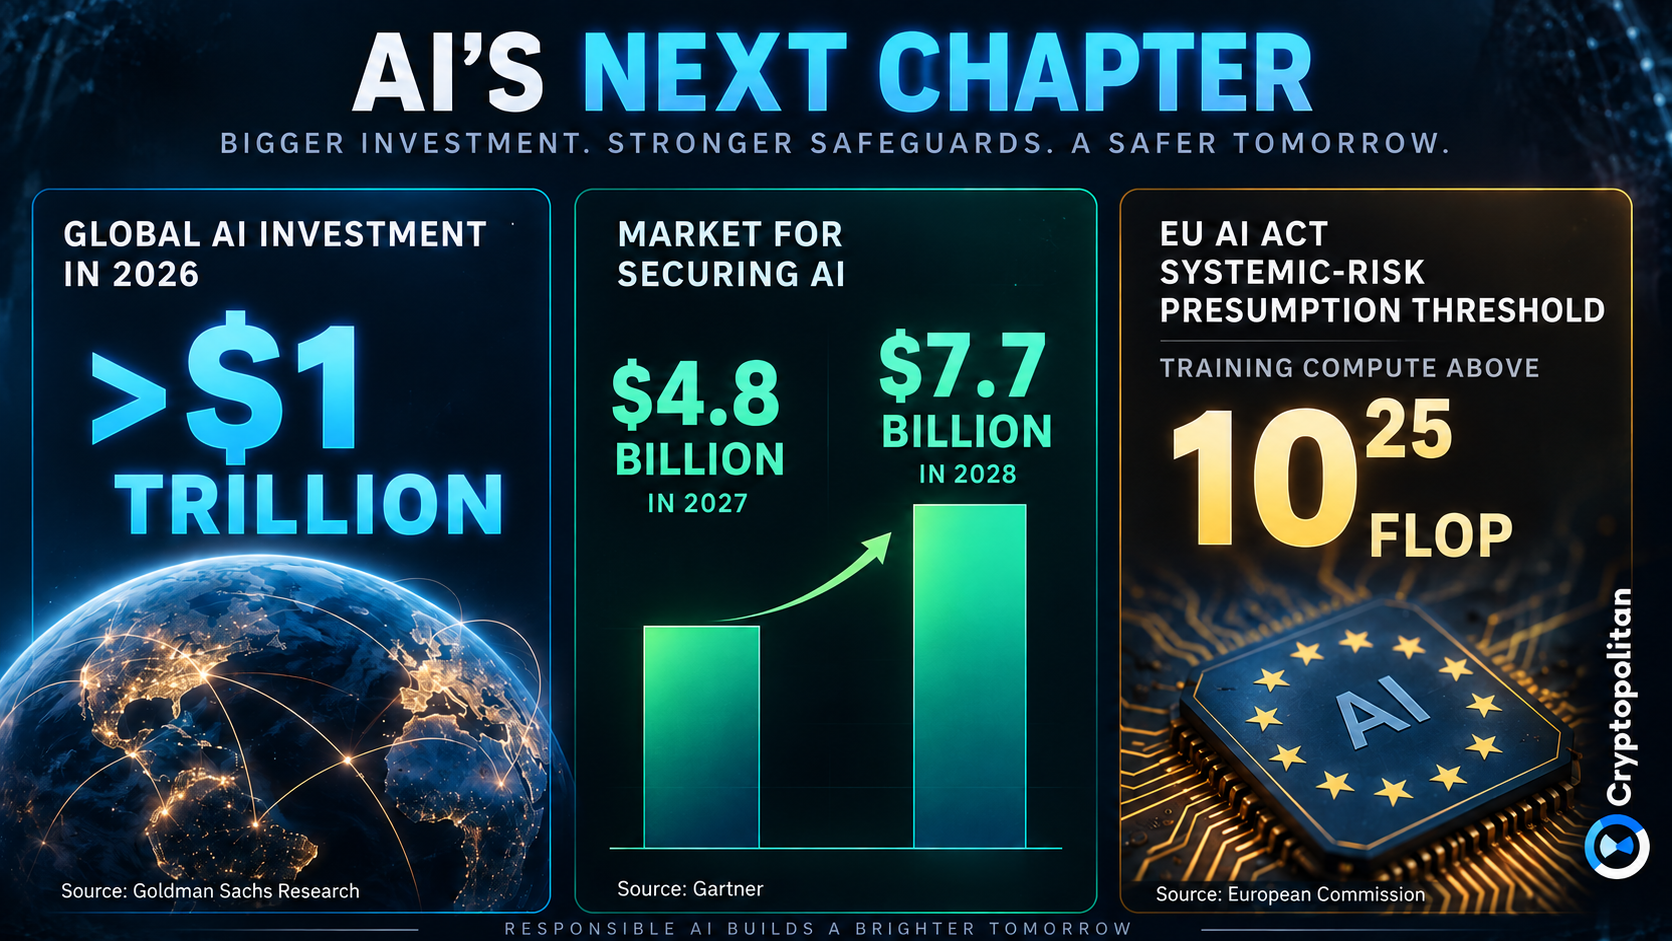
- •ゴールドマン・サックスは、2026年の世界のAI投資が1兆ドルを超え、うち約5,810億ドルが米国になると予測しており、2022年以降の累計支出は1.8兆ドルに近づいている。
- •EUのAI規則は、汎用AIモデルに文書化、著作権、透明性の義務をすでに課しており、10^25 FLOPを超えて訓練されたモデルをシステミックリスクとみなす一方、米上院の交渉担当者らは拘束力のある注意義務の基準を検討している。
ビル・ゲイツ氏は、人工知能企業を自己規制に任せるべきではないと警告し、急成長するこの業界に向けた正式な安全規則の整備をワシントンの議員たちに求めた。
マイクロソフトの共同創業者である同氏は、9月25日に公開されたNBCニュースのインタビューでこの立場を明らかにした。インタビューの全文は2日後に「ミート・ザ・プレス」で放送された。政府による監視を求めるこの訴えは、重要な転機に行われたものだ。ゴールドマン・サックスは、2026年に世界のAI投資が1兆ドルを超えると予測している。こうした状況の下では、新たな安全要件が、AIシステムを開発する開発者、それに資金を提供する投資家、そして新規則の執行に必要なセキュリティシステムの導入に取り組む企業にとって、重大な影響をもたらす可能性がある。
「自己規制で十分だと考えている者は誰もいない」
司会のクリステン・ウェルカー氏から議会が行動すべきかを問われたゲイツ氏は「その通り」と答えた。
「自己規制十分だと考えている者は誰もいない」とゲイツ氏は述べた。同氏の見解では、議員と執行機関が、AI企業がリスクをどのように監視すべきか、またどのような安全対策を講じるべきかを明確に定めるべきだという。同氏は、開発者に課される義務について、進歩を妨げるものではなく「多少の間接コスト」だと述べた。
同氏の懸念は、通常の悪用をはるかに超えるものだ。NBCとのインタビューでゲイツ氏は、AIは「10億人の死につながる事象を引き起こすほど確実に強力」であり、特に先進的なシステムが悪意を持つ者の手に渡った場合にそうなり得ると述べた。
業界リーダーの間では、安全対策をどこまで進めるべきかについて見解が分かれたままだ。AnthropicのCEOダリオ・アモーディ氏は、「完全なペース調整、あるいは『一時停止』」という、最も極端な形の集団的な減速という考えを示している。OpenAIのCEOサム・アルトマン氏も同様の懸念を表明し、「ペース調整はこのコストに見合う価値がある」と述べ、競争で先行し続ける圧力を無謀な行動の言い訳にすべきではないと主張した。
一方、MetaのCEOマーク・ザッカーバーグ氏は逆の立場を取っている。NBCニュースとのインタビューで同氏は「業界全体の協調が必要だとは思わない」と述べた。ザッカーバーグ氏が支持するのは、個々の研究所が自ら安全上のリスクに直面していると判断した場合にのみ減速するというアプローチだ。この応答は、AIガバナンスを業界全体で協調して行うべきか、個々の企業に委ねるべきかをめぐり、業界の頂点でより広範な分裂が存在することを浮き彫りにしている。この論争は単なる理念上のものではない。米国の拘束力のある規則が成立すれば、個々の研究所の立場にかかわらず、業界全体に適用されることになる。
ゲイツ氏が求めるのはリスク管理であり、開発停止ではない
ゲイツ氏は、テクノロジー業界にAIシステムの開発を止めるよう求めているのではない。8月に自身のGates Notesブログに公開したエッセイで同氏は、人工知能は「これまでに発明された中で最大の平等化の手段になる、最悪の不当の源泉になるかのどちらかだ」と書いた。
さらに同氏は、AI開発の協調的な世界的減速についての信頼できる計画であれば支持する可能性が高いとしつつも、開発継続を後押しする経済的・政治的な力を考えると、そのような計画が有効になり得るとは考えていないと述べた。
したがって同氏の立場は、新たな開発を止めることよりも、準備に重きを置くものだ。すでに医療、法律、ソフトウェア、カスタマーサービスなどの分野で応用が進むテクノロジーに備えて、企業、政府、個人が準備を整えることである。
規則を待つ1兆ドルの市場
安全対策をめぐる議論は、資金がAIに殺到する中で展開されており、新たな規制の有成が一層高まっている。ゴールドマン・サックスは、2026年の世界のAI投資が1兆ドルを超え、そのうち約5,810億ドルが米国での投資になると予測しており、2022年以降の累計投資は年末までに1.8兆ドルに近づく可能性があるとしている。
しかし、その恩恵は平等に分かち合われているわけではない。マイクロソフトのAI普及データは、グローバルノースとグローバルサウスの間で格差が拡大していることを示しており、OECDも、AIの能力が限られた国や企業にとどまっていると指摘する。
この不均衡は、規制をいっそう難しい綱引きにしている。より強固な保護はリスクを低減できるが、小規模な研究所や経済力の弱い国にとっては、コンプライアンスにかかる追加コストが非常に重い負担となる可能性がある。
規制のパッチワークはすでに形成されつつある
より厳格な監視を求める根拠を裏付ける証拠が増え続けている。チューリング賞受賞者のヨシュア・ベンジオ氏の指導の下、100人以上の専門家によって作成された2026年国際AI安全性レポートは、AIシステムの能力向上がもたらす現存する危険と将来的な潜在的脅威を描き出している。
一方、各国政府はすでにこれらのリスクをめぐる規則づくりを進めている。TRM Labsによれば、ガバナンス、実施、説明責任への各国のアプローチの違いにより、AI規制の新たな世界的な「パッチワーク」が生まれつつあるという。
欧州連合は、ほとんどの法域よりも積極的にこれらの目標の実現を進めてきた。EUのAI規則(EU AI Act)の下で、汎用AIモデルの提供者は、文書化、著作権、訓練データの透明性に関する厳格な義務を遵守しなければならない。10^25 FLOPを超える演算を使用したモデル――FLOPとはモデルの訓練に使用される計算能力を測る指標である――はシステミックリスクを伴うとみなされ、モデル評価、リスク管理、事故報告、サイバーセキュリティに関する追加要件が課される。
規則づくりの進展とともに、コンプライアンス対応のための企業支出も増加している。ガートナーによれば、AIの保護に対する組織の支出は2027年までに68.7%増加して約48億ドルに達し、2028年には約77億ドルに近づく見通しだ。
ワシントンもまた、より強固な規制の枠組みに向かっているように見える。これまでのところ、米国はEUのものに匹敵する拘束力のある連邦レベルの枠組みではなく、個々の企業による自発的なコミットメントに大きく依存してきた。Cryptopolitanの報道によれば、上院の交渉担当者らは、AI開発者への「注意義務」を確立する超党派の取り組みを検討しており、これにより政府が安全性に問題のあるモデルの公開を阻止できる可能性がある。この法案が承認されれば、ゲイツ氏が求める安全対策は、自発的なコミットメントの領域から法的拘束力のある責任へと移行することになる。協議はまだ検討段階にあり、米国の拘束力のある枠組みの範囲、条件、時期は未決のままだ。

