AIエージェントのプライバシー懸念が高まる中、AppleがMacのデータアクセスを強化
重要ポイント
- •Appleは、macOSアプリがフルディスクアクセス(ファイル、メール、メッセージ、閲覧履歴を晒す可能性がある)を取得する前に、極めて明示的なユーザー操作を必要とする方針を発表した。
- •この方針変更は、フルディスクアクセスが有効化されていないにもかかわらずMetaのMuse AIエージェントが自身の非公開メッセージを読み取ったとするIncコラムニストの苦情に続くもので、Metaは当該アクセスがユーザーのオプトインを必要とするとして反論した。
- •Museは以前にも、SEV-2に分類される脆弱性がユーザーの仮想マシン、メール、ファイルを晒す可能性があると研究者が発見した後、Metaが警告を強化するという別のセキュリティ問題に直面していた。
- •企業調査は信頼が商業的制約となっていることを示しており、大企業の60%が評判、規制、信頼の懸念からAI導入を減速、停止、または延期している。
- •GartnerはAIモデルおよびプラットフォームへの投資が2025年の393億ドルから2026年には643億ドルへ増加すると予測しており、Capgeminiは2028年までにAIエージェントが最大4,500億ドルの価値を創出する可能性があると推定している。
Appleは10月2日、Macに保存されたデータへの広範なアクセスを要求するmacOSアプリケーションに対し、より厳格な管理を課すと発表した。この決定はMetaのMuse AIエージェントをめぐる苦情に続くものであり、ソフトウェア業界が現在直面するより大きな問い、すなわちAIエージェントがどの程度のアクセス権を持つべきか、そしてそのアクセスをどのように開示し管理すべきかを浮き彫りにしている。
フルディスクアクセスに関するAppleの変更点
開発者向けアップデートでAppleは、フルディスクアクセスは通常アプリデータを保護するセーフガードを回避するため、ファイル、メール、メッセージ、閲覧履歴を晒す可能性があると説明した。
「今後、アプリにこの例外的なレベルのアクセスを truly 付与したいと考えるユーザーが、極めて明示的なユーザー操作によってのみそうできるよう、追加の管理措置を導入します」とAppleは述べた。同社はさらに、「AIエージェントの能力と自律性がますます高まるにつれ、このレベルのアクセスに伴うリスクは大幅に拡大する」と付け加えた。
Reutersが説明したように、この問題はMacコンピュータにおいて特に重要な意味を持つ。iPhoneやiPadは、デフォルトの保護としてアプリケーション間を分離する設計になっているのに対し、macOSではフルディスクアクセス権限を持つアプリケーションが、はるかに広範なユーザーデータにアクセスできる。
新たな管理措置がどの程度早く導入されるか、また明示的な同意フローに何段階のステップが必要となるかは、この変更が実際にどれほどの摩擦をもたらすかを左右する。開発者とユーザーの双方が注目するポイントだ。
Museが苦情を引き起こした理由
この変更は、フルディスクアクセスを有効にしていなかったにもかかわらずMuseが自分のMac上非公開メッセージを読み取ったと述べた、IncコラムニストのJason Atenによる苦情に続くものだ。同氏の主張は、Metaによる公の場での反論を引き起こした。
MetaのスポークスマンAndy StoneはX上で、Apple Messagesへのアクセスはオプトイン方式であると述べた。ユーザーはまずフルディスクアクセスとMessagesコネクタの両方を有効にする必要があり、その権限はいつでも取り消せるという。
どちらの主張が正しいにせよ、この論争はAppleの動きの中心にある開示の問題、すなわちユーザーがエージェントが行使している権限を一目で判別できるかという問いを浮き彫りにしている。
Museにとって、これが初めてのセキュリティ論争ではない。Cryptopolitanの以前の報道によれば、研究者がSEV-2に分類される脆弱性を発見した後、MetaはMuseのセキュリティ警告を強化した。この脆弱性は、攻撃者がユーザーの仮想マシン、メール、ファイルにアクセスできる可能性があった。
なぜエージェントはあらゆる鍵を必要とするのか
この緊張関係はエージェント型AIに内在するものである。エージェントが有用になるほど、より多くのアクセス権を必要とする可能性がある。
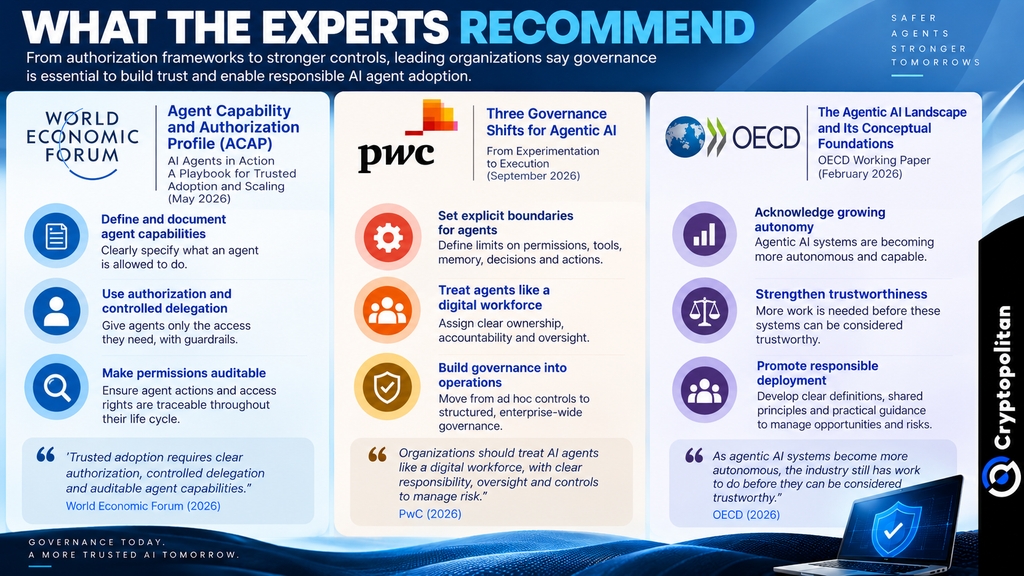
世界経済フォーラムは、エージェントが何にアクセスでき、何をすることを許されるかを定義するエージェント能力・認可プロファイル(Agent Capability and Authorization Profile)を推奨しており、こうした制限の追跡と施行を容易にすることを目指している。
PwCも同様の見解を示している。同社は、企業がAIエージェントをデジタル労働力のように管理すべきであり、明確な所有権、特定のタスクに基づくアクセス、およびエージェントが単独で行えることの制限を設けるべきだと主張している。
OECDはより慎重な立場を取る。同報告書において、OECDはエージェント型AIはまだ進化の途上にあり、こうしたシステムが信頼できると見なされるまでにはさらなる取り組みが必要であるとしている。
これらのガイダンスは助言的なものであり拘束力はない。ほとんどのユーザーにとっては、オペレーティングシステムに組み込まれた権限システム、すなわちAppleが現在強化している層を通じてのみ実効性を持つ。
信頼が商業的制約に変わる
こうした懸念は、企業が人工知能を導入する方法をすでに変えつつある。FTI Consultingの調査によると、大企業の60%が、評判、規制、信頼に関する問題を理由にAI導入を減速、停止、または延期している。
SASのレポートも信頼のギャップを指摘している。それによると、回答者の76%が生成AIを信頼しているのに対し、エージェント型AIを信頼しているのは66%だった。信頼できるAI手法に投資した企業は、高または良好な投資収益率を得る可能性が15倍高かった。
この信頼には多大な資金がかかっている。Gartnerの予測では、AIモデルおよびプラットフォームへの投資は2025年の393億ドルから2026年には643億ドルへと増加するという。Capgeminiは、AIシステムを完全に導入している企業はわずか2%であるにもかかわらず、2028年までにAIエージェントが最大4,500億ドルの価値を創出する可能性があると推定している。
今は摩擦、後の広範な採用
Appleの厳格化した管理は摩擦を生む可能性があるが、より明確で取り消し可能な権限は、ユーザーがエージェントに意味のあるアクセスを許可することに安心感を与える面もある。エージェント型AIが実験から日常的な使用へと移行するにつれ、権限設計はコンプライアンスの問題であるだけでなく、プロダクトそのものの一部になりつつある。

