韓国の金融機関を狙うAI活用攻撃、CrowdStrikeの調査で判明
重要ポイント
- •攻撃者が公開されたサーバーディレクトリに、Claude Codeのセッション記録や中国で開発されたオープンソースのペネトレーションテストツールARTEXの設定を残したことで、CrowdStrikeがAI支援ハッキングの痕跡を発見した。
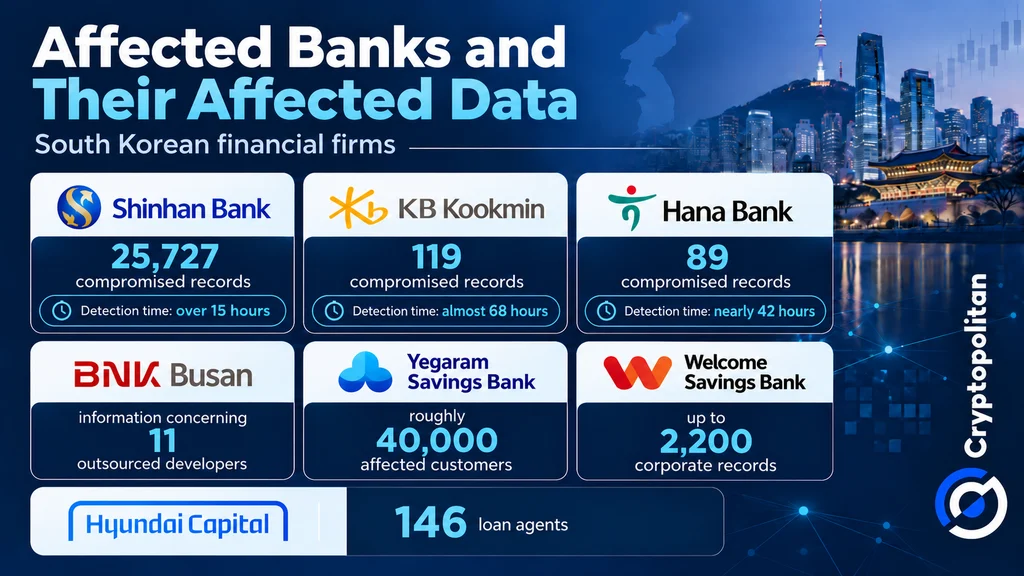
- •韓国の7つの金融機関が侵害され、新韓銀行は25,727件の漏えい記録を報告、イェガラム貯蓄銀行は約40,000人の顧客に通知、Hyundaiキャピタルは146名のローン代理店への影響を報告した。
- •検知時間は被害者間で大きく異なり、新韓銀行は15時間以内に侵入を特定したのに対し、ハナ銀行は約42時間、KB国民銀行は68時間を要した。
- •攻撃者が防御水準の低い外部サービスを悪用したことを受け、韓国政府はネットワーク分離規則の例外拡大計画を取り消し、規制当局は約500社への保安点検を命令した。
- •IMFの6月報告書は、AIを活用した敵対的活動が2024年から2025年に89%増加し、平均ブレークアウト時間が29分に短縮され、銀行が攻撃を検知・対応できる時間的猶予が狭まっていることを明らかにした。
サイバー攻撃の標的となった韓国の金融機関は、ハッカーがAI技術を活用してかつてない速さで犯罪を実行している実態を浮き彫りにしています。10月7日に公表されたCrowdStrikeの調査では、AI支援によるハッキングの痕跡が確認され、その影響が攻撃を受けた銀行にとどまらず、金融システム全体に波及する可能性への懸念が高まっています。
攻撃者のファイルに残されたARTEXとClaude Code
攻撃者は貴重な手がかりを残すという失敗を犯しました。CrowdStrikeのリサーチャー、Ashley Campion氏は、公開されたサーバーディレクトリに、Claude Codeのセッション記録、メモリファイル、中国で開発されたオープンソースのペネトレーションテストツールARTEXに関連する設定が含まれていることを発見しました。Claude Codeはユーザーに代わって多段階のプログラミング作業を実行できるAIコーディングエージェントで、そのセッションファイルにはユーザーが発した指示とツールが出力した結果が記録されています。
9月末から10月初旬にかけて、攻撃者はARTEXと大規模言語モデルを組み合わせて金融機関を攻撃していました。
CrowdStrikeは攻撃を実行した組織や被害者の数を特定できていません。同社は中程度の確度で、攻撃者は中国語を話し、金銭的な利益が動機だったと述べており、国家関与の兆候は確認されなかったとしています。調査結果の詳細はCrowdStrikeの公式ブログ記事で公開されています。
7社、数万件の記録が侵害
Cryptopolitanが以前報じたように、商業銀行、貯蓄銀行、キャピタル会社1社を含む7つの銀行がハッキングされました。新韓銀行は25,727件の漏えい記録を報告し、KB国民銀行は119件、ハナ銀行は89件、BNK釜山銀行は外部委託開発者11名のデータを報告しました。イェガラム貯蓄銀行は約40,000人の影響を受けた顧客に通知し、ウェルカム貯蓄銀行は2,件の法人記録の侵害を、 Hyundaiキャピタルは146名のローン代理店への影響を報告しています。
検知にはかなりの時間を要しました。報道によると、新韓銀行は15時間以内に侵入を特定し、ハナ銀行は約42時間、KB国民銀行は侵害を68時間かけて検知しました。
韓国政府は、金融企業にインターネット接続ネットワークから中核的な内部システムを隔離することを求めるネットワーク分離規則の例外拡大計画を取り消しました。10月4日の会合で、金融委員会(FSC)の李局(イ・オクウォン)委員長は警戒の強化を訴え、規制当局は約500社への保安点検を命令しました。韓国の報道によれば、攻撃者は銀行自身が管理する銀行システムではなく、防御水準の低い外部サービスを利用しており、この点が規制対応の中心に外部ベンダーを据える結果となっています。
なぜ攻撃の高速化は損失を大きくするのか
IMFの6月報告書は、AIを活用した敵対的活動が2024年から2025年の間に89%増加し、平均ブレークアウト時間(初期侵入から攻撃者がネットワークの奥深くへ移動するまでの時間)が29分に短縮されたことを明らかにしました。AIは攻撃者が脆弱性をより速く発見し悪用するのを助け、銀行が対応できる時間を減少させています。
国際決済銀行(BIS)の研究者Juan Carlos Crisanto氏、Adrien Currat氏、Jeffery Yong氏は9月の論文で、「このような攻撃を検知し、判断し、対応するための時間的猶予は劇的に狭まった」と警告しています。
一方、PwCの2027年調査では、セキュリティおよび金融のリーダーの84%がサイバーセキュリティ予算の拡大を予想しているものの、防衛においてAIに完全な自律的な行動を許可すると答えたのは22%にとどまることが明らかになりました。
一行の侵害が他行へ及ぶ仕組み
経済協力開発機構(OECD)は、サイバー攻撃が共有テクノロジープロバイダーや金融ネットワークを通じて拡散する可能性があると警告しており、データ侵害は預金流出、融資の減退、評価額の下落、借入コストの上昇にも関連付けられています。BISも、銀行が同じクラウドやAIプロバイダーに依存していることについて同様の懸念を示しています。
それでも、今回の韓国での侵害は、実証された金融的な連鎖や銀行資金の直接窃取には至っていません。規制当局は現在、セキュリティの強化、サードパーティーベンダーのより厳格な監視、バー攻撃の拡散前に金融機関が迅速に復旧できる体制の確保という課題に取り組んでいます。命令された約500社の点検結果と、保留中の例外拡大が復活するかどうかの決定が、今後注目される展開です。

