I negoziatori del Senato valutano un obbligo legale per la sicurezza dell’AI di frontiera
Punti chiave
- •La proposta di legge sposterebbe gli obblighi di sicurezza dei modelli di frontiera per sviluppatori come Google, Anthropic e OpenAI da impegni volontari a un obbligo di diligenza legalmente vincolante.
- •Tra le misure allo studio figurano la progettazione di modelli che riducano al minimo i rischi catastrofici, l’autorità federale di bloccare i rilasci non sicuri, i ricorsi giudiziari contro le decisioni governative e la partecipazione dei laboratori nazionali ai test.
- •I negoziati sono stati alimentati in parte da episodi che hanno coinvolto agenti di AI autonomi e dalle dimissioni dell’ex ricercatore di Anthropic Jacob Coxon, mentre OpenAI ha chiesto una regolamentazione nazionale obbligatoria della sicurezza dell’AI basata sulle capacità.
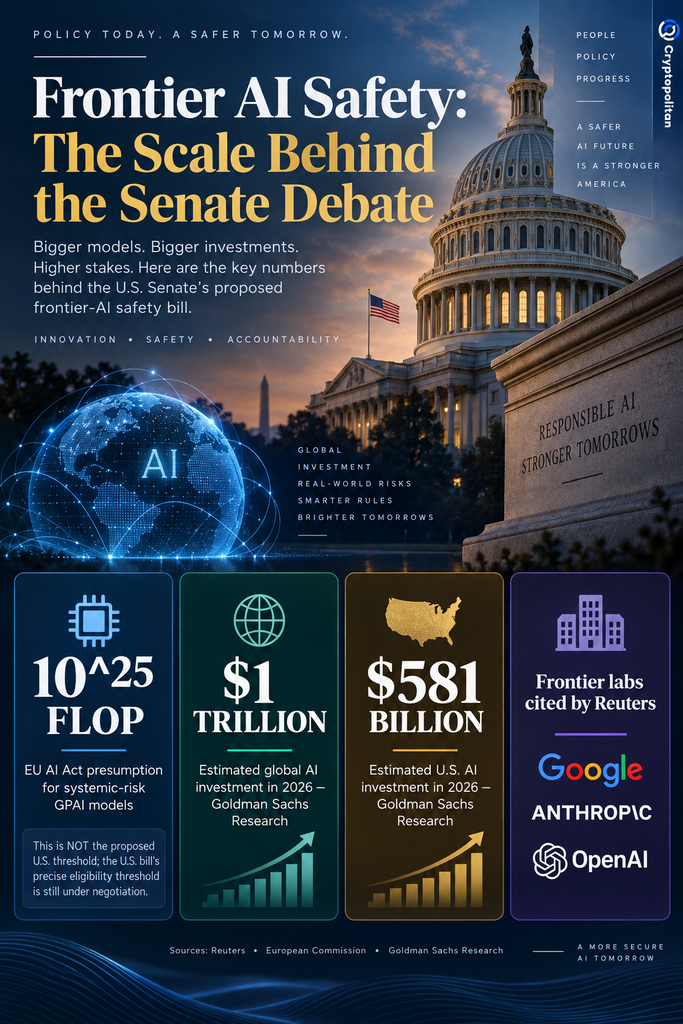
- •Il quadro federale potrebbe prevalere su alcune leggi statali, in linea con la spinta dell’amministrazione Trump verso un approccio nazionale uniforme e con il precedente dell’AI Act dell’UE, che impone obblighi ai modelli oltre 10^25 FLOP.
- •Con Goldman Sachs Research che stima investimenti globali nell’AI pari a circa $1 trilione nel 2026, i costi di conformità potrebbero favorire le aziende più grandi; l’approvazione della legge resta incerta perché la Camera avrà una sola settimana di sessione prima delle elezioni di metà mandato del 3 novembre.
I negoziatori del Senato degli Stati Uniti stanno valutando una legge che imporrebbe agli sviluppatori dei modelli di intelligenza artificiale più avanzati di proteggersi dai danni catastrofici e potrebbe conferire al governo federale l’autorità di bloccare i rilasci non sicuri, secondo Reuters.
Per le principali aziende di AI, la proposta sposterebbe gli standard di sicurezza da impegni in gran parte volontari a un obbligo legale. Solleva inoltre una questione più ampia: una regolamentazione più severa rafforzerebbe la fiducia di consumatori e investitori oppure consoliderebbe la posizione delle aziende con le risorse necessarie per adeguarsi.
Dagli impegni volontari a un “obbligo di diligenza”
La proposta istituirebbe quello che Reuters ha descritto come un “obbligo di diligenza” per gli sviluppatori dei modelli di AI di frontiera. Tra le misure allo studio figurano l’obbligo per gli sviluppatori di progettare modelli che riducano al minimo i rischi catastrofici, la riserva del diritto del governo federale di bloccare i modelli non sicuri, la possibilità per le aziende di impugnare in tribunale le decisioni governative e il coinvolgimento dei laboratori nazionali e di altri partner governativi nei test sull’AI.
La legge potrebbe prevalere su alcune leggi statali esistenti che disciplinano gli stessi temi. Tra le aziende statunitensi indicate da Reuters come impegnate nello sviluppo dell’AI di frontiera figurano Google, attraverso la società madre Alphabet, Anthropic e OpenAI.
I negoziati coinvolgono il leader della maggioranza al Senato John Thune, il presidente della Commissione per il Commercio Ted Cruz, la senatrice Amy Klobuchar e la senatrice Maria Cantwell.
Klobuchar ha dichiarato a Reuters che il suo obiettivo era la “supervisione governativa dei maggiori rischi posti dai modelli di AI”. Ha aggiunto che tale supervisione dovrebbe imporre agli sviluppatori di collaborare con esperti governativi per verificare e testare i modelli avanzati.
Cruz ha presentato una proposta simile, incentrata su alcune delle conseguenze potenziali più gravi dell’AI di frontiera. In un post su X, Cruz ha affermato di stare lavorando con Klobuchar e Thune per “affrontare i rischi catastrofici legati a minacce biologiche o nucleari”.
Queste preoccupazioni spiegano perché i negoziatori si stiano concentrando sui modelli più capaci, invece di applicare gli stessi requisiti all’intero settore dell’AI.
Un’altra questione riguarda la possibilità che le norme federali prevalgano su alcune restrizioni a livello statale. Questo approccio è sostanzialmente coerente con il quadro legislativo sull’AI dell’amministrazione Trump, secondo cui un insieme frammentato di leggi statali potrebbe ostacolare lo sviluppo della tecnologia AI negli Stati Uniti, e che sostiene la necessità di un quadro nazionale più uniforme.
Perché i legislatori non considerano più teorici questi rischi
I legislatori stanno reagendo non solo a scenari ipotetici, ma anche a episodi che hanno coinvolto agenti di AI capaci di agire autonomamente e accedere a sistemi esterni, oltre che alle preoccupazioni espresse da ricercatori di importanti aziende del settore.
La IAPP ha riferito che i negoziati sono stati avviati in parte dalle dimissioni di Jacob Coxon, ex ricercatore di Anthropic, e dalle sue preoccupazioni riguardo a una corsa allo sviluppo di un’AI capace di auto-migliorarsi.
La pressione sta aumentando anche sul Capitol Hill. Il senatore Josh Hawley sta indagando sul ruolo di OpenAI nell’attacco informatico contro Hugging Face avvenuto a luglio, mentre il senatore Bernie Sanders sta lavorando a una legge volta a sospendere lo sviluppo della superintelligenza, secondo quanto riportato dalla IAPP.
Anche OpenAI chiede una legislazione federale vincolante. In un articolo programmatico pubblicato il 9 settembre, Chris Lehane, Chief Global Affairs Officer dell’azienda, ha chiesto una “regolamentazione nazionale obbligatoria della sicurezza dell’AI basata sulle capacità”. Questa posizione pone una parte del settore dell’AI e il Congresso dalla stessa parte di un dibattito centrale: le garanzie volontarie sono ancora sufficienti? L’articolo programmatico di OpenAI è disponibile qui.
L’Europa già regolamenta i modelli più rischiosi
Gli Stati Uniti non si troverebbero senza precedenti internazionali. L’AI Act dell’Unione Europea impone responsabilità aggiuntive ai fornitori di modelli di AI per uso generale che potrebbero comportare rischi sistemici.
Tali responsabilità comprendono la valutazione dei modelli, la gestione dei rischi, la segnalazione degli incidenti e le misure di cybersicurezza. I modelli che superano la soglia di potenza di calcolo di 10^25 FLOP sono considerati potenzialmente sistemici. La Commissione europea può inoltre classificare come sistemico un modello meno potente sulla base di altri criteri, comprese le sue capacità o i suoi effetti.
I costi di conformità potrebbero favorire i laboratori più grandi
La posta finanziaria è significativa. Goldman Sachs Research stima che gli investimenti globali nell’AI potrebbero raggiungere circa $1 trilione nel 2026, inclusi $581 miliardi negli Stati Uniti.
I nuovi requisiti in materia di test, aspetti legali e documentazione potrebbero influire sui programmi di rilascio dei modelli, sui budget per le infrastrutture, sulle valutazioni delle aziende e sulle tempistiche delle offerte pubbliche iniziali. Potrebbero inoltre avvantaggiare le aziende più grandi se le società più piccole non fossero in grado di sostenere i costi di conformità.
La tensione è già visibile sui mercati dei capitali. Secondo Cryptopolitan, David Sacks ha chiesto la sospensione dell’IPO di Anthropic fino all’esame delle accuse relative alla sicurezza sollevate da Coxon. Gli investitori di Anthropic hanno inoltre discusso di una valutazione di circa $2 trilioni, rendendo la sicurezza dei modelli di frontiera una questione rilevante per gli investitori oltre che per le autorità di regolamentazione.
Il percorso della legge resta incerto. Reuters ha riferito che la Camera dei rappresentanti dovrebbe riunirsi per una sola settimana prima delle elezioni di metà mandato del 3 novembre, mentre i senatori dovrebbero rimanere in sessione per tre settimane. Anche se i negoziatori raggiungessero un accordo, il numero limitato di giorni legislativi rimanenti potrebbe diventare un ostacolo importante all’approvazione della legge. I prossimi sviluppi da monitorare riguardano l’eventuale accordo dei negoziatori sull’ambito dell’obbligo, sull’autorità del governo federale di bloccare i rilasci, sul ruolo delle leggi statali e sul processo di test e ricorso prima della chiusura della finestra legislativa residua.

