Trezor: hacker hanno violato il provider email per inviare un falso avviso di phishing
Punti chiave
- •Gli hacker hanno compromesso un provider email di terze parti utilizzato da Trezor e hanno inviato email di phishing camuffate da avviso urgente su una vulnerabilità dei microcontrollori STM32.
- •Trezor ha confermato che l'email "Critical Security Alert: STM32 Entropy Vulnerability" era fraudolenta e ha invitato gli utenti a non cliccare sui link, dichiarando che la presunta vulnerabilità riguardante circa un dispositivo su quattro non esiste.
- •L'azienda ha disattivato il dominio utilizzato nell'attacco e sta indagando su come gli hacker abbiano ottenuto accesso al suo dominio legittimo di invio.
- •I dirigenti di Casa Nick Neuman e Jameson Lopp hanno avvertito che la campagna potrebbe estendersi agli utenti BitBox, osservando che i messaggi superavano i controlli DKIM, SPF e DMARC e non sembravano falsificati.
- •L'ondata di phishing è seguita a un incidente di agosto in cui una violazione di ShipMonk ha esposto i dati di 80.689 clienti Trezor, informazioni che l'azienda aveva avvertito potessero consentire attacchi più sofisticati.
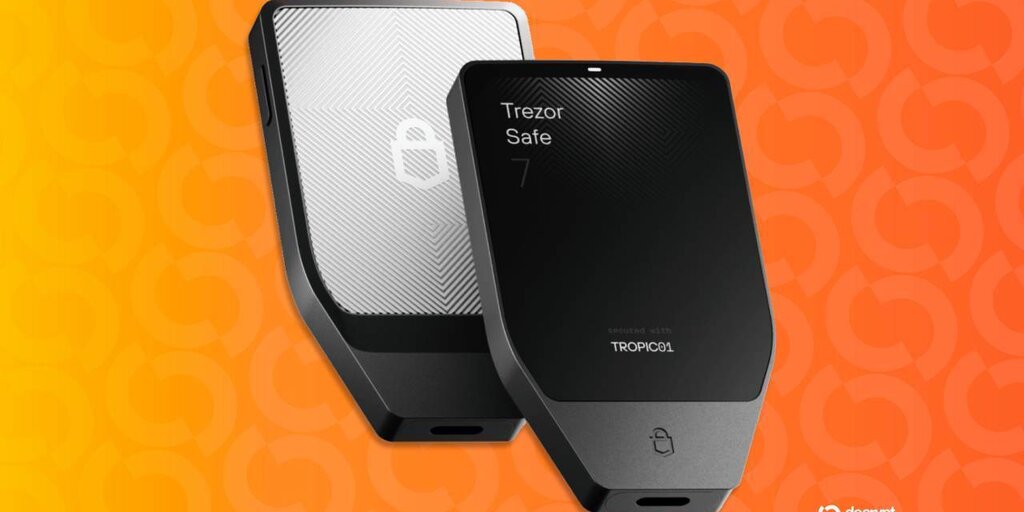
Trezor ha dichiarato che gli hacker hanno violato il suo provider email di terze parti e hanno utilizzato il servizio per distribuire email di phishing camuffate da avviso di sicurezza critico. L'avviso fraudolento sosteneva falsamente che una vulnerabilità hardware avesse indebolito le frasi di recupero su alcuni dispositivi Trezor.
Mercoledì l'azienda ha avvertito gli utenti che un'email intitolata “Critical Security Alert: STM32 Entropy Vulnerability” non proveniva da Trezor. “Please be aware that the email named ‘Critical Security Alert: STM32 Entropy Vulnerability’ is not coming from us, and it’s a phishing attempt. Do not click on any link”, Trezor ha scritto su X.
Trezor ha dichiarato di aver disattivato il dominio utilizzato nell'attacco e di stare indagando su come gli hacker abbiano ottenuto accesso al suo dominio legittimo. L'email sosteneva falsamente che gli ingegneri di Trezor avessero scoperto una “critical hardware-level vulnerability” nei microcontrollori STM32 utilizzati nei dispositivi dell'azienda. Affermava inoltre che il difetto riguardasse circa un dispositivo su quattro e potesse lasciare le frasi di recupero con un livello insufficiente di casualità, o entropia.
La dichiarazione sembrava pensata per sfruttare le preoccupazioni suscitate da un recente exploit di Coldcard, costato agli utenti oltre 130 milioni di dollari in Bitcoin. Trezor ha definito fraudolenta l'email e ha avvertito gli utenti poco dopo le 16:30, ora della costa orientale, diverse ore dopo che alcuni utenti avevano segnalato di aver ricevuto il messaggio di phishing da quello che appariva come un indirizzo email legittimo di Trezor.
Nick Neuman, cofondatore e CEO di Casa, ha dichiarato che la campagna potrebbe estendersi oltre Trezor, aggiungendo di aver ricevuto segnalazioni simili anche da utenti BitBox. “It’s likely that a marketing email provider was compromised”, Neuman ha detto su X. “Stay frosty and don't trust provider emails that try to get you to take actions via sketchy looking links.”
Un utente, Marcello Paz, ha pubblicato su X i dettagli del messaggio il 9 settembre 2026. Ha dichiarato che Gmail mostrava il mittente come Trezor Security \u003chelp@trezor.io\u003e, con un return path noreply@mailing.trezor.io. Ha inoltre affermato che il messaggio identificava una campagna Sendinblue e mostrava DKIM, SPF e DMARC superati per Il suo post includeva il link di tracciamento della campagna e l'URL Marcello Paz su X.
I dettagli del mittente e i controlli di autenticazione riportati potevano far apparire il messaggio legittimo ai destinatari, ma non rendevano autentica la sua dichiarazione sulla sicurezza. Gli utenti dovrebbero verificare gli avvisi attraverso i canali ufficiali dell'azienda, invece di affidarsi ai link contenuti in un'email.
Il ricercatore di sicurezza Bitcoin e Chief Security Officer di Casa, Jameson Lopp, ha lanciato un avvertimento simile. “Threat actors may have compromised the email provider(s) used by Trezor and BitBox”, ha scritto su X. “Malicious emails claiming both have bad RNGs that require security updates are being sent, and the emails don't appear to be spoofed. No such security advisory has been issued!”
Ad agosto, Trezor e Foundation, altro produttore di hardware wallet crypto, avevano avvertito gli utenti di tentativi di phishing che sfruttavano i timori sulla sicurezza degli hardware wallet, dopo che i ricercatori avevano divulgato vulnerabilità riguardanti i dispositivi Coldcard.
Nello stesso mese, Trezor aveva riferito che una violazione presso il fornitore di servizi di spedizione ShipMonk aveva esposto i dati di 80.689 persone, inclusi nomi, indirizzi email, numeri di telefono e indirizzi di spedizione. L'azienda aveva avvertito che le informazioni trapelate avrebbero potuto essere utilizzate in attacchi di phishing più sofisticati. Il rapporto di Trezor è disponibile nel suo annuncio ufficiale.
