Trezor annuncia che altri 67.000 clienti statunitensi colpiti dall'allargamento della violazione dati ShipMonk
Punti chiave
- •Altri 67.000 clienti statunitensi sono stati colpiti dalla violazione dati ShipMonk, portando il totale da 13.689 a circa 80.700.
- •I record esposti identificati di recente riguardano ordini effettuati tra novembre 2019 e agosto 2021, nonostante le conferme scritte di ShipMonk che i dati erano stati cancellati.
- •La violazione ha avuto origine da una grave falla SQL injection nello strumento di analisi Metabase, che ha colpito anche Framework e Tally.
- •I sistemi di Trezor non sono stati compromessi e dispositivi, chiavi private e backup dei wallet restano intatti, ma i record esposti identificano i proprietari di wallet presso i loro indirizzi di casa, creando rischi di phishing e per la sicurezza fisica.
- •Trezor sta lavorando per introdurre la consegna anonima tramite ritiro presso punti di ritiro, imballaggi neutri e dati del mittente generici.
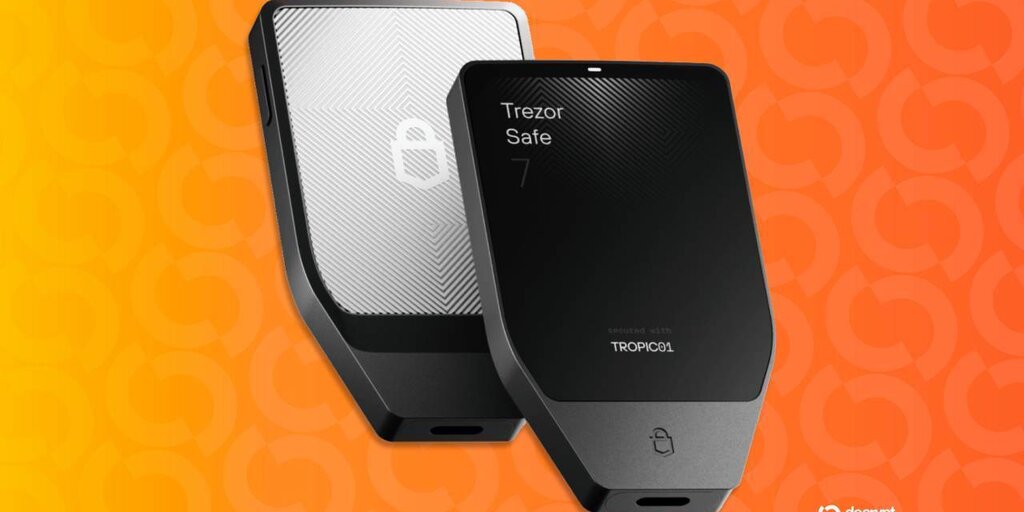
Trezor ha comunicato venerdì che altri 67.000 clienti statunitensi sono rimasti coinvolti nella violazione dati presso il proprio fornitore di spedizioni ShipMonk, divulgata per la prima volta il mese scorso dal produttore di hardware wallet.
I record identificati di recente riguardano ordini effettuati tra novembre 2019 e agosto 2021, il che rende alcuni di essi vecchi di quasi sette anni. ShipMonk ha trasmesso la scoperta a Trezor due giorni fa.
I dati esposti includono nomi, indirizzi email, numeri di telefono, indirizzi di casa e numeri d'ordine. Trezor ha dichiarato di aver più volte richiesto e ricevuto conferme scritte da ShipMonk che tali record erano stati cancellati, in conformità con il contratto e la politica sui dati, esprimendo delusione nell'apprendere che non era così. L'episodio ricorda che anche le aziende la cui sicurezza interna è intatta possono essere esposte tramite fornitori terzi — in questo caso un fornitore di logistica che ha conservato i record dei clienti ben oltre quanto previsto dal contratto.
Two days ago, we received an update from our shipping provider, ShipMonk. We're deeply saddened to share the news that the recent data breach affects more customers than originally thought. Another 67,000 customers from the US who ordered between November 2019 and August 2021…
— Trezor (@Trezor) September 4, 2026
Quando Trezor ha divulgato la violazione in agosto, aveva attribuito la portata limitata a una politica di cancellazione a 90 giorni che, a suo dire, aveva negoziato nei termini dei propri partner di logistica. Tale affermazione appare ora notevolmente indebolita: il numero di clienti colpiti è passato da 13.689 a circa 80.700. È comune che le divulgazioni di violazioni crescano nel tempo, man mano che le indagini individuano sistemi compromessi aggiuntivi o dati conservati, e ulteriori aggiornamenti restano possibili.
I proprietari di wallet affrontano molteplici minacce
I sistemi di Trezor non sono stati violati e dispositivi, chiavi private e backup dei wallet restano intatti. Il pericolo, come evidenzia l'azienda, è che i record identificano proprietari confermati di hardware wallet presso specifici indirizzi di casa. Accanto agli avvisi su email, telefonate e lettere false, Trezor ha messo in guardia i clienti colpiti sui rischi per la loro sicurezza fisica, ripetendo che un backup del wallet non deve mai essere condiviso né digitato su un sito web.
I proprietari sia di Trezor che del concorrente Ledger, altro produttore di hardware wallet, ricevevano già a febbraio lettere contraffatte, stampate con ologrammi, codici QR e firme aziendali falsificate, con cui si chiedeva loro di attivare un fittizio controllo di sicurezza o di perdere l'accesso ai propri wallet. Ledger stessa ha subito nel 2020 una grave violazione dati dell'e-commerce che ha esposto i dati personali di quasi un milione di clienti, seguita da anni di phishing e minacce contro di loro — un precedente che illustra per quanto tempo i dati d'acquisto rubati possono continuare ad alimentare attacchi.
All'epoca, il consulente di cybercriminalità David Sehyeon Baek aveva dichiarato a Decrypt che una lettera contenente nome e indirizzo di casa segnala "we can locate you", e che i dati rubati restano utili per anni perché le persone raramente si trasferiscono o cambiano numero di telefono.
L'intrusione deriva da una grave falla SQL injection nello strumento di analisi Metabase, divulgata il 6 agosto, che ha permesso ad attaccanti non autenticati di rubare le credenziali dei database collegati. Il produttore di laptop Framework e il servizio di moduli Tally sono rimasti coinvolti nella stessa ondata di attacchi, dimostrando come una singola vulnerabilità in un software ampiamente utilizzato possa propagarsi sui dati di molte aziende. Secondo quanto riportato, ShipMonk ha ricevuto email di estorsione attribuite al gruppo ShinyHunters, anche se tale attribuzione non è confermata.
Trezor ha dichiarato di stare lavorando per offrire quanto prima la consegna anonima — un'opzione basata su ritiro presso punti di ritiro, imballaggi neutri e dati del mittente generici, così che gli acquirenti non debbano fornire alcun indirizzo di casa.

