THORChain respinge la richiesta di Bitget di bloccare i wallet degli hacker dopo la violazione da 387,5 milioni di dollari
Punti chiave
- •THORChain ha rifiutato la richiesta di Bitget di bloccare gli indirizzi wallet collegati agli hacker, affermando che gli arresti della rete sono meccanismi di sicurezza di emergenza che non possono congelare selettivamente i fondi e che il protocollo non censura per design.
- •Bitget ha rivisto al rialzo la stima delle perdite per l'incidente del 24 settembre a circa 387,5 milioni di dollari dai 351,6 milioni riportati inizialmente.
- •L'attaccante, presumibilmente legato al gruppo Lazarus nordcoreano, ha utilizzato THORChain per convertire Ethereum rubato in Bitcoin, e MistTrack ha rilevato che quasi 1,2 miliardi di dollari dall'hack di Bybit erano stati precedentemente tracciati attraverso il protocollo.
- •Bitget ha ripreso i prelievi in Bitcoin il 28 settembre dopo aver risolto la vulnerabilità dell'infrastruttura wallet, segnalando nessun ulteriore trasferimento non autorizzato e fondi degli utenti inalterati.
- •Bitget ha trasferito 2.042,28 BTC, per un valore di circa 169 milioni di dollari, dal proprio Protection Fund di circa 5.500 BTC verso hot wallet, mentre la CEO Gracy Chen prevede di ripristinare il fondo alla base di 300 milioni di dollari entro una settimana.
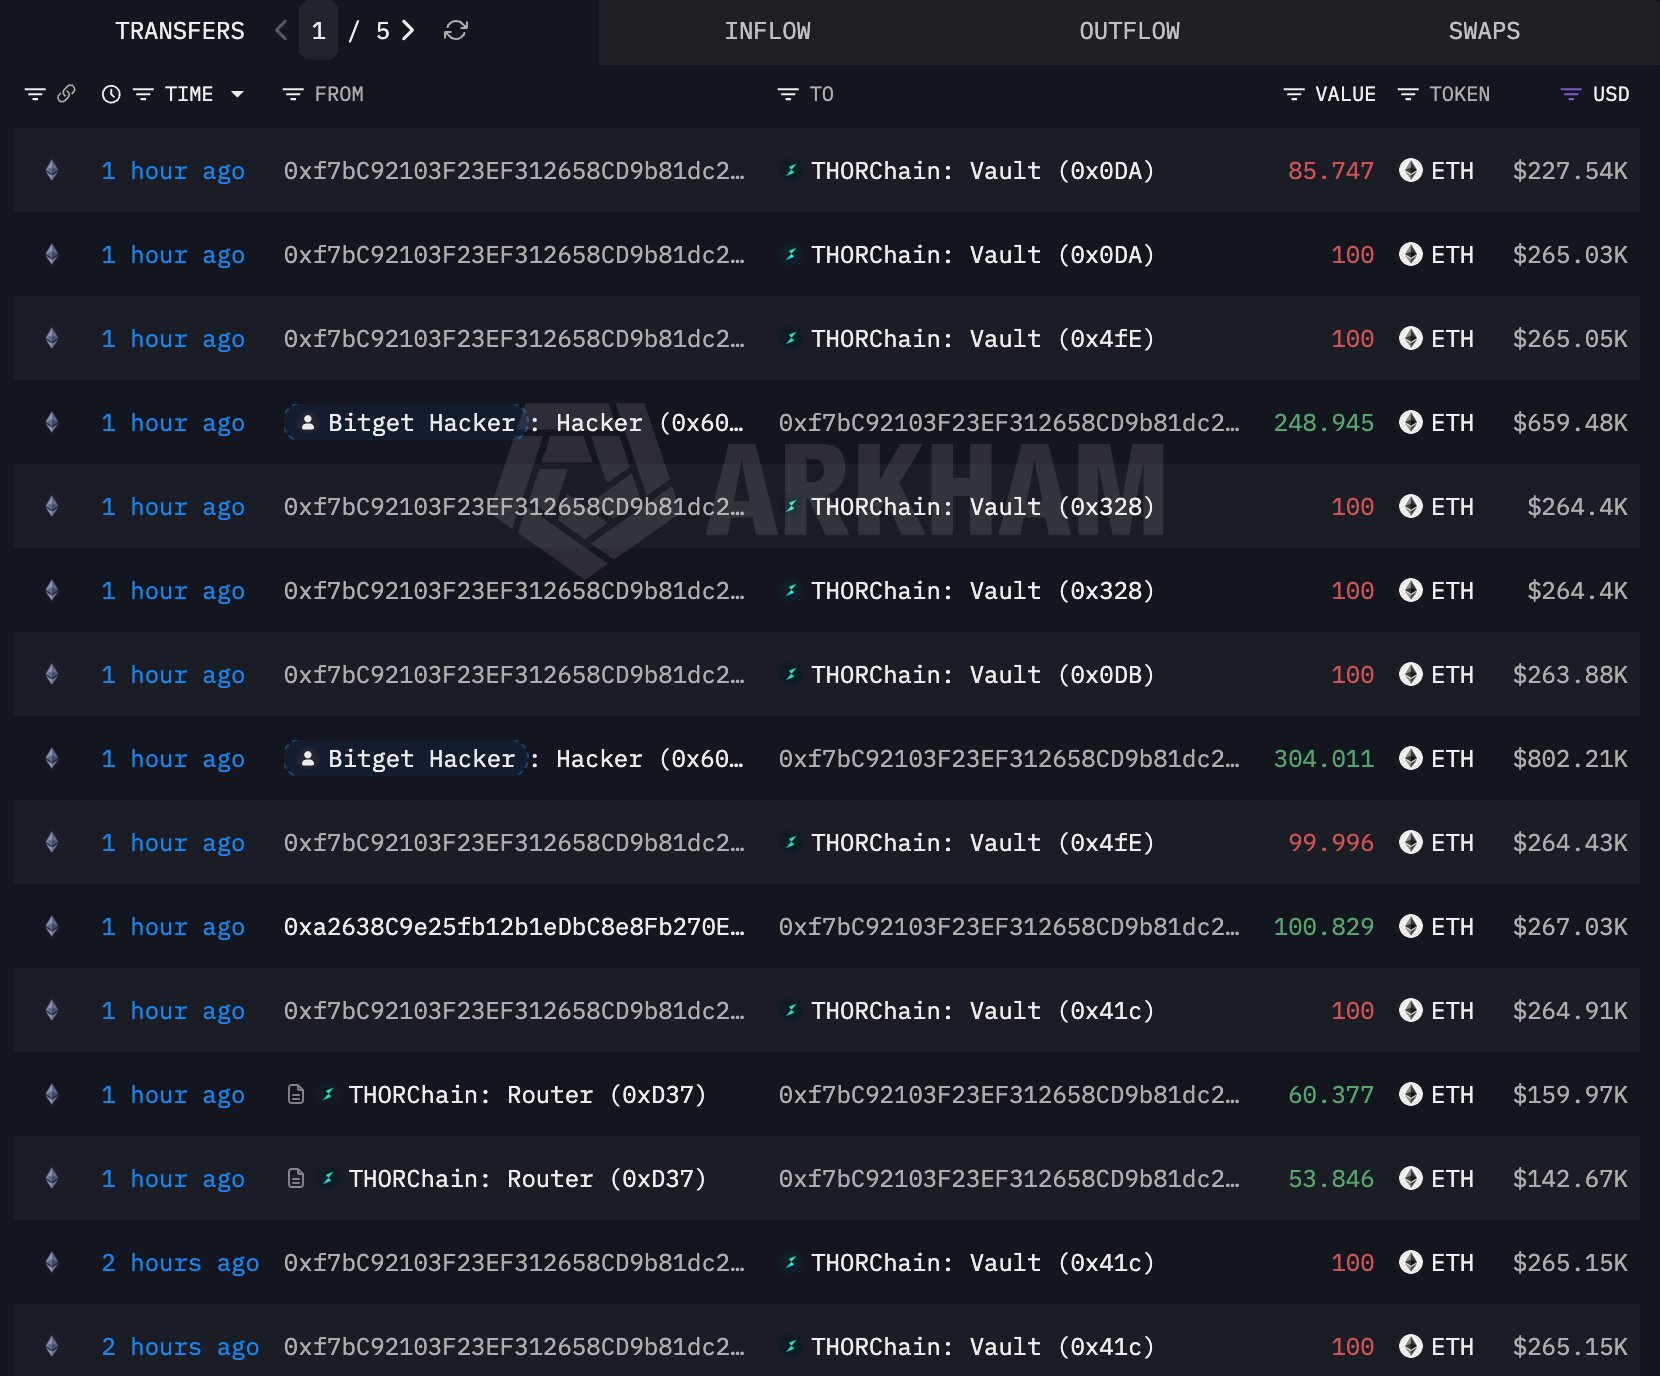
THORChain ha declinato una richiesta formale di Bitget di negare il servizio agli indirizzi wallet legati al recente hack dell'exchange, difendendo la propria architettura permissionless mentre i fondi collegati agli attaccanti continuavano a muoversi attraverso il protocollo cross-chain.
Bitget stima ora che circa 387,5 milioni di dollari siano arrivati su indirizzi controllati dagli attaccanti durante l'incidente del 24 settembre, rispetto ai 351,6 milioni di dollari riportati inizialmente dall'exchange. I wallet collegati agli attaccanti hanno utilizzato THORChain per swap cross-chain mentre gli investigatori tracciavano i fondi rubati attraverso le blockchain. Bitget, nel frattempo, ha iniziato a ripristinare i prelievi in Bitcoin il 28 settembre dopo aver risolto la vulnerabilità dell'infrastruttura wallet alla base della violazione.
L'hacker usa THORChain per convertire i fondi rubati
I dati on-chain mostrano che l'hacker dietro l'attacco sta sfruttando THORChain per spostare asset. I dati di Arkham Intelligence indicano che l'indirizzo dell'hacker, presumibilmente legato al noto gruppo Lazarus nordcoreano, ha convertito Ethereum (ETH) in Bitcoin (BTC). L'indirizzo è visibile pubblicamente sul block explorer di Arkham.
Come precedentemente riportato, l'hacker ha rubato 34.890 ETH per un valore di 85 milioni di dollari dall'exchange — il secondo asset crypto più grande rubato a Bitget per valore, dopo XRP.
Venerdì 25 settembre, la società di tracciamento blockchain MistTrack ha riportato che l'attaccante sta utilizzando impropriamente la piattaforma THORChain per fuggire con il ricavato tramite swap di asset e trasferimenti cross-chain. "Dopo l'hack di Bybit da 1,46 miliardi di dollari dello scorso anno, quasi 1,2 miliardi di dollari in fondi rubati sarebbero stati tracciati attraverso THORChain, mentre gli attaccanti spostavano gli asset tra le catene", ha osservato MistTrack.
Il confronto con Bybit sottolinea che non è la prima volta che il ricavato di violazioni su larga scala viene tracciato attraverso il protocollo, uno schema che ha reso le piattaforme di swap cross-chain un punto focale ricorrente nel tracciamento dei fondi post-hack. Gli indirizzi collegati agli attaccanti sono stati identificati pubblicamente e sono attivamente monitorati da exchange, società di sicurezza blockchain e società AML. MistTrack ha sostenuto che THORChain deve assumersi le proprie responsabilità e non dovrebbe diventare la piattaforma di riferimento per gli attaccanti per scambiare asset.
In merito alla questione, la CEO di Bitget Gracy Chen ha dichiarato: "I nostri indirizzi degli attaccanti sono elencati pubblicamente e tracciati attivamente. Chiediamo formalmente a THORChain di negare il servizio a questi indirizzi. La decentralizzazione è un principio di design, non uno scudo per facilitare fondi rubati noti. Il settore sta osservando."
THORChain difende il proprio rifiuto di bloccare gli indirizzi
THORChain ha dichiarato che gli arresti della rete sono meccanismi sicurezza di emergenza progettati per proteggere il protocollo, aggiungendo che non possono essere utilizzati come strumenti per congelare selettivamente fondi specifici o bloccare singoli swap.
Il protocollo ha citato un exploit di maggio 2026 in cui 10,7 milioni di dollari furono rubati dai suoi pool di liquidità. Durante quell'incidente, gli indirizzi degli attaccanti non furono inseriti in blacklist e pertanto non fu loro impedito di effettuare swap sulla rete.
"THORChain è permissionless e non censura per design", ha aggiunto in un messaggio sulla piattaforma X.
La conseguenza pratica è che anche i wallet degli attaccanti etichettati pubblicamente restano fuori dai meccanismi di blocco di THORChain, lasciando il tracciamento da parte di exchange e società di analisi — anziché l'intercettazione on-chain — come risposta attualmente in atto. Alcune personalità del settore hanno anche espresso sostegno alla posizione di THORChain. Il nomade digitale Michael Perkins ha scritto: "Tutti gli strumenti esistenti sono intrinsecamente neutrali per natura. È l'uomo che impugna lo strumento a decidere se usarlo per il bene o per il male, e non si può incolpare gli strumenti per le azioni degli uomini."
Bitget riprende i prelievi in Bitcoin
Secondo la tempistica programmata, Bitget ha ripreso i prelievi sulla propria piattaforma a partire da oggi, 28 settembre. L'exchange ha dichiarato che la vulnerabilità è stata risolta e che non sono stati identificati ulteriori trasferimenti non autorizzati da quando l'incidente è stato contenuto. I fondi degli utenti, ha aggiunto, restano inalterati.
La CEO Gracy Chen aveva precedentemente affermato che Bitget prevede di riportare il proprio Protection Fund alla base di 300 milioni di dollari entro una settimana — una scadenza dichiarata che offre al settore un punto di controllo concreto a breve termine per valutare la ripresa dell'exchange dopo l'hack.
Come riportato dall'handle X "Ai", Bitget ha trasferito 2.042,28 BTC per un valore di circa 169 milioni di dollari, dal proprio Protection Fund di circa 5.500 BTC verso hot wallet, mentre altri 3.457,72 BTC restano on-chain. Chen ha sottolineato che i trasferimenti sono stati effettuati in anticipo e non devono essere interpretati come effettiva attività di prelievo degli utenti.
Questo articolo ha finalità esclusivamente informative. Le etichette e le analisi blockchain non stabiliscono in modo indipendente l'identità dei controllori dei wallet.
Fonte: The Market Periodical

