L’exploit di Symbiosis mette in luce i rischi dei bridge Bitcoin senza compromettere Bitcoin
Punti chiave
- •Symbiosis ha rilevato l’attacco intorno alle 04:28 UTC e ha sospeso immediatamente il routing di BTC, mentre gli altri protocolli di routing sono rimasti attivi.
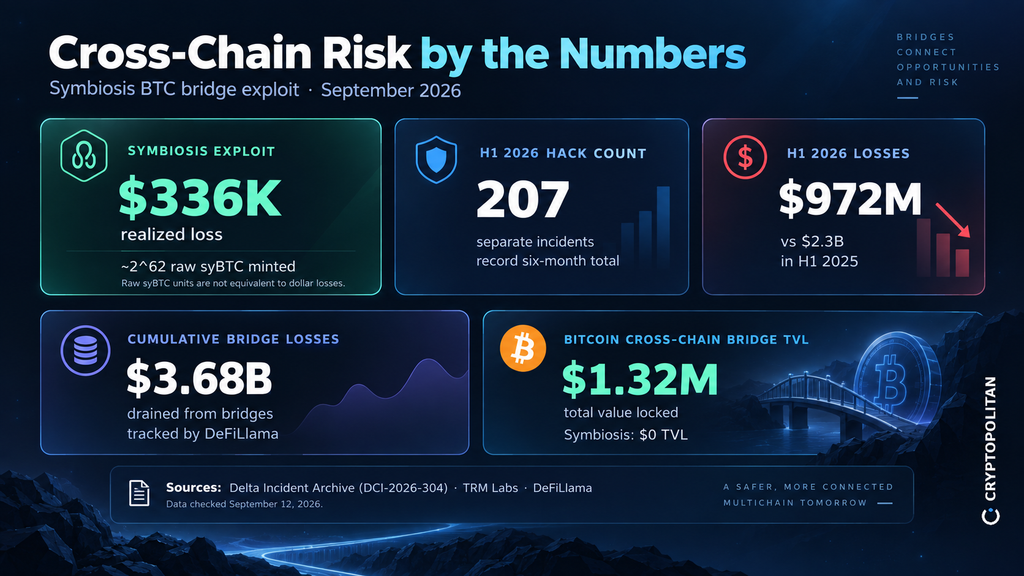
- •BridgeV2 ha generato oltre 2^62 syBTC dopo aver elaborato un messaggio cross-chain errato, ma sono stati estratti asset reali per soltanto circa $336.000.
- •L’exploit ha colpito l’infrastruttura del bridge Bitcoin, non la rete sottostante di Bitcoin.
- •DeFiLlama stima perdite cumulative dei bridge pari ad almeno $3,68 miliardi, evidenziando i ricorrenti problemi di sicurezza nei sistemi cross-chain.
- •I prossimi passi di Symbiosis includono la decisione su quando riprendere il routing di BTC e le modifiche ai controlli di autenticazione dei messaggi di BridgeV2.
Symbiosis ha chiuso il suo bridge nativo di Bitcoin venerdì dopo che un attaccante ha sfruttato il contratto BridgeV2 per coniare una quantità enorme di BTC sintetici non garantiti. Tuttavia, l’attaccante ha estratto soltanto circa $336.000 di valore reale. Symbiosis ha reso noto l’incidente su X.
La differenza tra la portata del conio sintetico e la perdita effettivamente realizzata è significativa. Bitcoin non è stato compromesso. La vulnerabilità ha invece colpito l’infrastruttura che trasferisce BTC nella finanza decentralizzata (DeFi). L’incidente è avvenuto pochi giorni dopo una violazione di Liquid Network che ha causato una perdita stimata di $320 milioni, riaccendendo i dubbi sulla sicurezza dei sistemi cross-chain, mentre la rete di base di Bitcoin è rimasta intatta.
Il routing di BTC è stato sospeso, mentre gli altri servizi sono rimasti aperti
Symbiosis ha dichiarato di aver trovato le prove dell’attacco al Bitcoin Bridge l’11 settembre, intorno alle 04:28 UTC, e di aver sospeso immediatamente il routing di BTC. Gli altri protocolli di routing hanno continuato a operare.
Il Delta Incident Archive ha classificato l’incidente come DCI-2026-304. Secondo l’archivio, BridgeV2 ha elaborato un messaggio errato che ha causato la generazione di oltre 2^62 syBTC su BNB Chain ed Ethereum.
L’attaccante ha convertito parte del saldo illecito in circa 4,39 WBTC su Ethereum, generando proventi per circa $336.000. DeFiLlama classifica l’incidente come “Unbacked Cross-Chain Mint”.
Come entra la fiducia cross-chain nel sistema
La documentazione di Symbiosis descrive un’architettura di bridge che dipende dalla trasmissione sicura e dall’autenticazione dei messaggi cross-chain.
BridgeV2 collega i contratti Portal e Synthesis del protocollo alla sua rete off-chain di relayer. I relayer inviano transazioni firmate utilizzando una chiave di Multi-Party Computation (MPC) conservata nel contratto.
Attraverso le firme a soglia MPC, i Bitcoin nativi vengono custoditi in un Portal. I relayer possono quindi creare syBTC su un’altra blockchain, dove viene convertito nell’asset preferito dall’utente. Symbiosis ha dichiarato che il suo bridge nativo di BTC è stato sottoposto a un audit da parte di Decurity.
Il modello dipende dall’autenticazione accurata delle istruzioni trasmesse tra le blockchain. In questo incidente, tale processo di autenticazione non ha funzionato. Il risultato mostra perché la sicurezza dei bridge riguardi sia la custodia dei BTC sottostanti sia i controlli che regolano l’emissione della loro rappresentazione cross-chain.
Conio sintetico enorme, perdita effettivamente realizzata limitata
Il conio di oltre 2^62 syBTC grezzi non deve essere confuso con l’importo totale sottratto. Sebbene l’emissione abbia creato uno squilibrio contabile enorme, l’attaccante ha convertito in asset reali soltanto una piccola parte del saldo sintetico. La perdita stimata è di circa $336.000.
Questa cifra colloca l’incidente di Symbiosis verso la fascia bassa dei principali attacchi crypto registrati nel 2026. TRM Labs ha riportato 207 attacchi crypto nella prima metà dell’anno, il totale semestrale più alto della sua storia. La perdita media è stata di $219.000. Le perdite complessive sono diminuite da $2,3 miliardi nella prima metà del 2025 a $972 milioni nella prima metà del 2026.
I guasti all’infrastruttura dei bridge continuano a ripetersi
La preoccupazione più ampia riguarda la frequenza con cui i bridge cross-chain continuano a fallire. DeFiLlama stima perdite complessive dei bridge pari ad almeno $3,68 miliardi. Symbiosis ha indicato nella debole autenticazione dei messaggi una delle cause ricorrenti degli attacchi ai bridge.
Gli effetti possono estendersi oltre il bridge stesso. Un’analisi del Bank Policy Institute sull’attacco a KelpDAO ha rilevato che rsETH non garantiti, creati a causa di una validazione cross-chain insufficiente, hanno contribuito alle tensioni su Aave. L’incidente ha portato al ritiro di stablecoin per un valore di $5 miliardi, mentre il tasso di interesse sui prestiti è salito al 10%.
Echi dell’attacco da $320 milioni a Liquid Network
L’exploit di Symbiosis è seguito a un fallimento molto più grave su Liquid Network. Chainalysis ha riferito che hacker autodefinitisi white hat hanno sottratto 4.000 dei 4.200 BTC di Liquid, per un valore di circa $320 milioni, sfruttando un difetto nelle prove memorizzate per la convalida delle transazioni. La falla ha permesso la creazione di L-BTC non garantiti, che in seguito sono stati scambiati con Bitcoin reali.
Cryptopolitan ha riferito all’inizio di questa settimana che gli hacker hanno restituito 3.400 BTC, pari a circa l’85% dei fondi sottratti.
Nessuno dei due exploit ha compromesso la rete sottostante di Bitcoin. Entrambi hanno invece evidenziato debolezze nei sistemi costruiti intorno a essa.
Per utenti e operatori, gli aspetti immediati da monitorare sono l’eventuale ripresa del routing di BTC da parte di Symbiosis e le modifiche che verranno apportate al processo di autenticazione dei messaggi di BridgeV2. I dati attuali evidenziano inoltre la portata limitata della liquidità dei bridge Bitcoin: i dati di DeFiLlama sui bridge cross-chain Bitcoin mostrano circa $1,32 milioni di valore totale bloccato nel settore, mentre Symbiosis è indicata a $0.
Il problema va oltre Symbiosis. Il protrarsi di incidenti potrebbe influire sul trasferimento di BTC nella DeFi, lasciando la liquidità confinata in ecosistemi separati e facendo apparire i servizi cross-chain più rischiosi e meno attraenti.

