Il presidente sudcoreano chiede un 'czar della cybersicurezza' dopo l'hack da 6,3 miliardi di dollari a Binance
Punti chiave
- •Il presidente sudcoreano Lee Jae Myung ha proposto la nomina di un potente czar della cybersicurezza per coordinare le difese tra agenzie pubbliche e aziende private.
- •La richiesta è arrivata pochi giorni dopo il furto di 6,3 miliardi di dollari del 29 ottobre ai danni di Binance, attribuito dall'FBI al gruppo di hacker legato alla Corea del Nord TraderTraitor, sebbene Pyongyang neghi il proprio coinvolgimento.
- •Lee ha sostenuto che l'attuale sistema di sicurezza sudcoreano, centrato sulle ispezioni e di natura reattiva, presenta chiari limiti, esortando a una rilevazione più precoce delle minacce e a una condivisione più rapida delle informazioni.
- •Il presidente ha avvertito che l'intelligenza artificiale in rapida evoluzione sta rendendo i criminali informatici più sofisticati e più difficili da contrastare.
- •Il Servizio di intelligence nazionale ha ordinato controlli di sicurezza in più di 2.100 organismi governativi, mentre il ministero della Scienza sta esaminando circa 170 grandi strutture infrastrutturali del settore privato, tra cui aziende finanziarie e di telecomunicazioni.
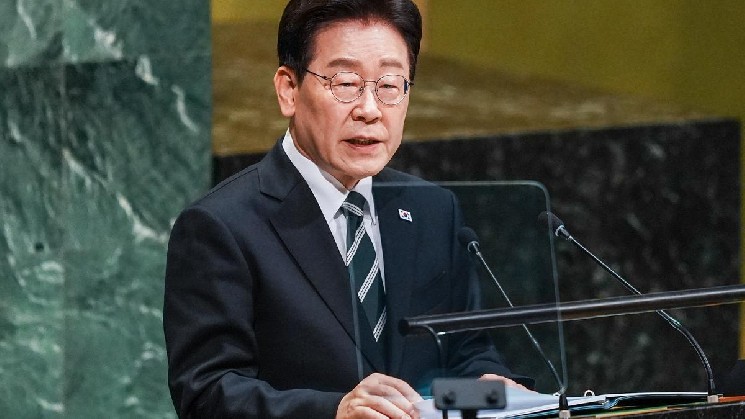
Il presidente sudcoreano Lee Jae Myung ha chiesto martedì la nomina di un "potente czar della cybersicurezza", citando l'hack da 6,3 miliardi di dollari ai danni dell'exchange crypto Binance come prova di una minaccia crescente per le istituzioni finanziarie e le infrastrutture critiche.
Parlando durante una riunione di Gabinetto a Seoul, Lee ha dichiarato che il paese ha bisogno di un organismo a livello governativo con l'autorità di coordinare la cybersicurezza tra agenzie pubbliche e aziende private, secondo quanto riportato da The Korea Times.
"Il sistema di sicurezza esistente, centrato sulle ispezioni e sulle risposte a posteriori, sta mostrando chiari limiti", ha detto Lee.
La proposta è arrivata pochi giorni dopo il furto di fondi del 29 ottobre ai danni di Binance, attribuito dall'FBI a TraderTraitor, un gruppo di hacker legato alla Corea del Nord. Pyongyang ha negato qualsiasi responsabilità per l'attacco. Lee non ha citato la Corea del Nord quando ha discusso dell'incidente Binance. La violazione si distingue sia per la sua scala sia per l'attribuzione dell'FBI a un gruppo legato a uno Stato, ed è l'incidente che Lee ha evocato per sostenere che le istituzioni finanziarie e le infrastrutture critiche affrontano oggi minacce che le ispezioni e le risposte a posteriori non possono affrontare in modo adeguato.
Il presidente ha inoltre avvertito che l'intelligenza artificiale in rapida evoluzione sta rendendo i criminali informatici più sofisticati e più difficili da contrastare. Ha esortato a una rilevazione più precoce e a una condivisione più rapida delle informazioni, anziché fare affidamento su ispezioni successive alle violazioni — un approccio proattivo che l'organismo di coordinamento proposto dovrebbe garantire sia alle agenzie pubbliche sia alle aziende private.
Il Servizio di intelligence nazionale della Corea del Sud ha già ordinato controlli di sicurezza in più di 2.100 organismi governativi e istituzioni pubbliche, mentre il ministero della Scienza sta ispezionando circa 170 grandi strutture infrastrutturali del settore privato, tra cui aziende finanziarie e di telecomunicazioni, secondo The Korea Times. Insieme, le due verifiche coprono i settori pubblico e privato che l'autorità proposta da Lee dovrebbe comprendere.
Il governo non ha annunciato un calendario per la costituzione del proposto organismo di cybersicurezza. Finché non ne verrà definito uno, i parametri di breve termine saranno i risultati dei controlli di sicurezza attualmente in corso e ogni annuncio che definisca il mandato del nuovo organismo, incluso il modo in cui la sua autorità di coordinamento si applicherà alle imprese finanziarie private come gli exchange crypto.
Reportage originale: CoinDesk

