Ricercatori falsificano una firma RSA a 1024 bit senza estrarre la chiave privata
Punti chiave
- •Ricercatori della UC San Diego e di Inria hanno falsificato una firma RSA a 1024 bit senza estrarre la chiave privata, utilizzando circa 4,3 miliardi di query a un oracolo di firma raw senza padding su un modulo di sicurezza hardware.
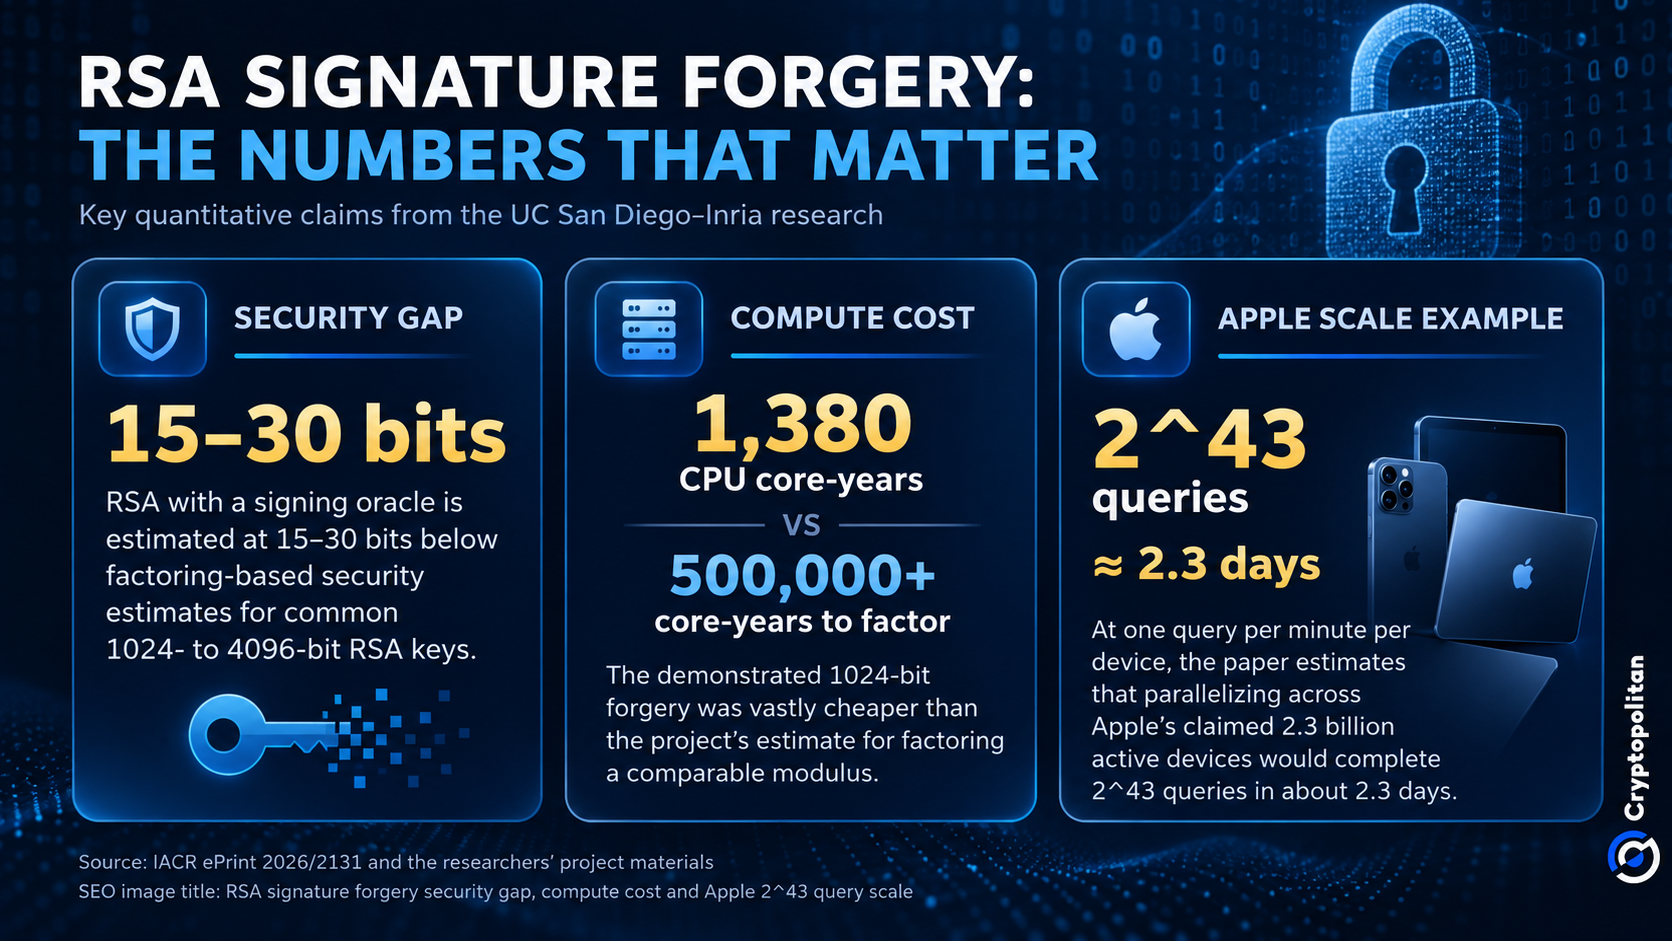
- •L'attacco ha consumato 1.380 anni-core di CPU in cinque mesi, molto meno dei 500.000-1.000.000 di anni-core stimati per fattorizzare la stessa chiave, e le falsificazioni successive dovrebbero costare circa 180 anni-core dopo la precomputazione.
- •La tecnica richiede un'interfaccia di firma RSA raw senza padding, quindi le firme standard PKCS#1 v1.5 e RSA-PSS non sono pratic vulnerabili, e Bitcoin ed Ethereum, che si basano su secp256k1 ECDSA e firme Schnorr, non sono interessati.
- •La dimensione della chiave a 1024 bit non è consentita dal NIST per le firme digitali dal 2013, e l'algoritmo sottostante risale al 2007; l'elemento novità è l'implementazione pratica dei ricercatori.
- •Per i custodi di criptovalute, il risultato mostra che l'hardware sicuro da solo è insufficiente se le API di firma e i flussi di approvazione sono compromessi, un rischio riflesso nell'indagine 2026 di EY e nell'azione di supervisione dell'ESMA dell'8 luglio sulla gestione di chiavi e archiviazione.
Un team di ricercatori della UC San Diego ha dimostrato che una firma RSA a 1024 bit può essere falsificata inviando grandi volumi di query a un modulo di sicurezza hardware (HSM) — un dispositivo rinforzato progettato per generare e archiviare chiavi crittografiche mantenendo il materiale chiave isolato al suo interno — senza mai estrarre la chiave privata dal dispositivo.
Il risultato evidenzia una categoria distinta di rischio per i custodi di criptovalute: archiviare una chiave in hardware a prova di manomissione non è di per sé sufficiente se un attaccante compromette i sistemi autorizzati a utilizzarla.
Falsificare una firma che la chiave non ha mai firmato
In IACR ePrint 2026/2131, Laura Shea, Miro Haller, Adam Suhl e Nadia Heninger della UC San Diego, insieme a Emmanuel Thomé di Inria, descrivono come un accesso temporaneo a un oracolo di firma RSA raw — un'interfaccia che firma dati arbitrari esattamente come inviati, senza applicare alcun padding — possa in definitiva consentire a un attaccante di falsificare firme offline.
L'attacco ha comportato 2^32 richieste di firma di base — poco più di 4,3 miliardi di query — consumando 1.380 anni-core di CPU distribuiti su cinque mesi di calendario. A confronto, secondo i materiali del progetto dei ricercatori, fattorizzare lo stesso modulo RSA a 1024 bit richiederebbe circa 500.000-1.000.000 di anni-core. La maggior parte di quel lavoro viene eseguita una sola volta, durante la precomputazione; successivamente, la falsificazione di una firma scelta dovrebbe richiedere circa 180 anni-core.
Il bersaglio a 1024 bit è di per sé datato: le linee guida del NIST non consentono chiavi RSA a 1024 bit per la generazione di firme digitali dal 2013.
L'algoritmo sottostante risale al 2007. Ciò che è cambiato è che il team ha effettivamente eseguito l'attacco nella pratica, come ha osservato Bruce Schneier il 28 settembre:
"What is new is the implementation." — Bruce Schneier
Perché la firma senza padding è l'intero trucco
Un vincolo critico si applica a questo tipo di attacco: richiede l'accesso a un oracolo di firma o decifratura RSA raw, senza padding. Le firme RSA standard che utilizzano PKCS#1 v1.5 o RSA-PSS non espongono tale interfaccia, quindi la tecnica non costituisce un attacco pratico a RSA correttamente implementata. Questa distinzione conta ben oltre questa dimoazione: RSA rimane uno degli algoritmi a chiave pubblica più diffusi, proteggendo handshake TLS, firma del codice e sistemi di pagamento.
Come notato da Decrypt, i ricercatori hanno disattivato la modalità FIPS certificata — la configurazione validata secondo gli standard crittografici federali statunitensi — sull'HSM e hanno utilizzato una chiave di test propria.
Secondo il documento, l'accesso alla firma raw può ancora emergere nelle API degli HSM e nei sistemi di firma cieca RSA. Il documento cita RFC 9474 come esempio, descrivendo uno scenario in cui un server firma un messaggio cieco senza mai vedere il messaggio originale.
Per illustrare la velocità con cui le richieste concorrenti possono accumularsi, lo studio utilizza la cifra di Apple di 2,3 miliardi di dispositivi attivi. A un token al minuto, un singolo dispositivo richiederebbe circa 17 milioni di anni per raggiungere 2^43 query. Distribuite su 2,3 miliardi di dispositivi, tuttavia, lo stesso numero di richieste potrebbe essere inviato in circa 2,3 giorni.
Le interfacce di firma come parte del perimetro
Per i custodi di criptovalute, chiudere una chiave privata in hardware sicuro non garantisce sicurezza completa. Le API, i flussi di approvazione e i sistemi automatizzati che invocano la chiave comportano rischi propri.
Il settore riflette già questa preoccupazione. Secondo l'indagine 2026 di EY, la sicurezza degli asset digitali e le procedure di firma delle chiavi sono diventate molto più significative nel processo di selezione dei custodi. La Common Supervisory Action lanciata da ESMA l'8 luglio concentra anch'essa il controllo sulla gestione di chiavi e archiviazione, sui controlli delle transazioni e sulla risposta agli incidenti.
Secondo i ricercatori, RSA esposta a un oracolo di firma fornisce 15-30 bit di sicurezza in meno rispetto alle stime basate sulla fattorizzazione per chiavi tipiche da 1024 a 4096 bit. In questo modello, RSA a 4096 bit non fornisce nemmeno la sicurezza della crittografia a 128 bit.
Non una rottura di Bitcoin o Ethereum
La ricerca riguarda solo RSA. Ethereum utilizza secp256k1 ECDSA, mentre Bitcoin si basa su secp256k1 ECDSA e firme Schnorr, quindi l'attacco dimostrato non si applica ai loro sistemi di firma delle transazioni.
Tuttavia, la più ampia questione del rischio di custodia non è del tutto nuova. Un rapporto di Cryptopolitan del 20 settembre descriveva come autorità di firma compromesse fossero state utilizzate per prosciugare circa 2 milioni di dollari da Fetch.ai e NuNet. Quel caso comportava un individuo che otteneva la chiave stessa; la nuova ricerca mostra che un attaccante può invece ottenere l'autorità di firma senza mai detenere la chiave.

