Come la crittografia a chiave pubblica protegge le criptovalute e Internet
Punti chiave
- •La crittografia a chiave pubblica impiega coppie di chiavi matematicamente collegate — una chiave pubblica condivisa liberamente e una chiave privata protetta — per consentire cifratura sicura, firme digitali e autenticazione senza richiedere alle parti di scambiarsi segreti in anticipo.
- •RSA e la crittografia a curva ellittica sono diventate le famiglie di algoritmi dominanti che hanno portato la crittografia a chiave pubblica a un uso commerciale diffuso, proteggendo tutto, dai siti HTTPS e dalle email agli aggiornamenti software e alle reti di criptovalute.
- •Il NIST ha pubblicato nell’agosto 2024 i suoi primi tre standard di cifratura post-quantistica definitivi — FIPS 203, FIPS 204 e FIPS 205 — basati su nuovi approcci matematici progettati per resistere agli attacchi del calcolo quantistico.
- •Molte agenzie governative prevedono di dismettere RSA-2048 ed ECC P-256 entro il 2030–2035, perché computer quantistici sufficientemente potenti potrebbero risolvere i problemi matematici su cui questi algoritmi classici si basano.
- •La minaccia "harvest now, decrypt later" consente agli avversari di raccogliere oggi dati cifrati con l’aspettativa di decifrarli quando le capacità quantistiche saranno mature, rendendo urgente la transizione agli standard post-quantistici anche prima dell’esistenza di macchine quantistiche su larga scala.
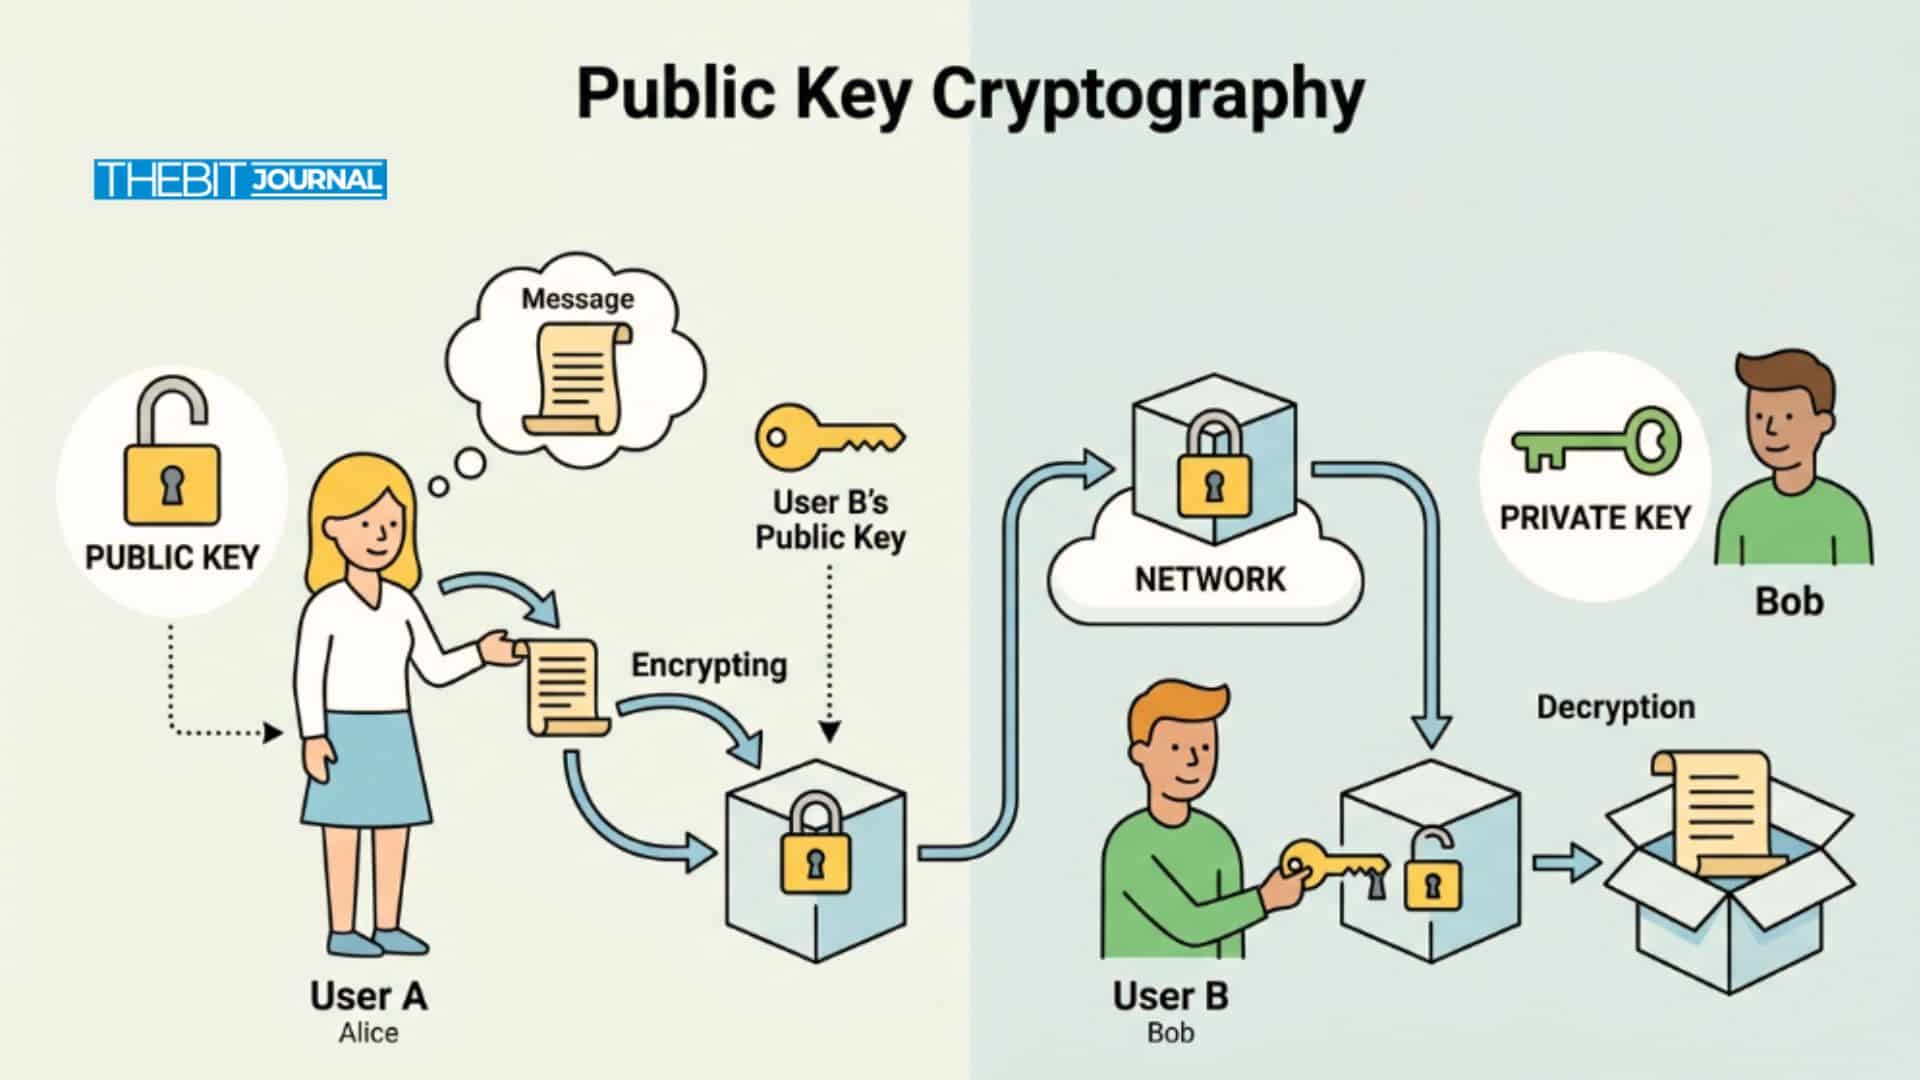
La crittografia a chiave pubblica costituisce la spina dorsale della sicurezza digitale moderna. Utilizzando una coppia di chiavi — una pubblica e una privata — consente la cifratura, la firma e l’autenticazione dei dati senza richiedere alle parti di condividere segreti in anticipo. La chiave pubblica è la metà condivisibile di questa coppia: chiunque può vederla o utilizzarla, ma solo il titolare della chiave privata corrispondente può sbloccare i dati cifrati o verificare le firme a lui destinate.
Questo meccanismo rende possibili comunicazioni e transazioni sicure e affidabili su Internet aperto e sulle blockchain, alimentando tutto, dai siti web HTTPS ai wallet di criptovalute. Praticamente ogni sessione web sicura, connessione di app mobile e transazione blockchain condotta oggi dipende da questa tecnologia.
La crittografia a chiave pubblica ha risolto in modo efficace il problema fondamentale della fiducia su Internet eliminando la necessità dello scambio di chiavi segrete. Come dimostrò l’invenzione rivoluzionaria del 1976 di Whitfield Diffie e Hellman, ogni utente genera una coppia di chiavi unica, condivide solo la metà pubblica e mantiene segreta la metà privata. I dati cifrati con la chiave pubblica possono essere decifrati solo dalla chiave privata corrispondente, e le firme create con la chiave privata possono essere verificate solo con la chiave pubblica. RSA, introdotto l’anno successivo, e la crittografia a curva ellittica (ECC), sviluppata a metà degli anni ’80, sono diventate le due famiglie di algoritmi che hanno portato questo modello a un uso commerciale diffuso, proteggendo traffico web, email, aggiornamenti software e, in seguito, reti di criptovalute.
Come funziona
La crittografia a chiave pubblica, chiamata anche cifratura asimmetrica, si basa su algoritmi matematici in cui le coppie di chiavi sono collegate computazionalmente. Ogni coppia è composta da una chiave pubblica (condivisa apertamente) e da una chiave privata (mantenuta segreta).
Secondo MDN Web Docs, "Public-key cryptography is a cryptographic system in which keys come in pairs. One key (the private key) is kept secret while the other is made public."
Un’analogia utile è quella della cassetta postale: la chiave pubblica funziona come l’indirizzo della cassetta postale (chiunque può inserire una lettera), mentre la chiave privata è la chiave della cassetta (solo il proprietario può recuperare il contenuto).
Le due chiavi svolgono funzioni distinte e complementari:
Cifratura e decifratura: Chiunque può cifrare un messaggio usando una chiave pubblica, ma solo la chiave privata corrispondente può decifrarlo. Nelle applicazioni di email o messaggistica, gli utenti pubblicano la propria chiave pubblica affinché i contatti possano cifrare messaggi leggibili solo dal titolare della chiave.
Firme digitali: Un utente firma i dati con la propria chiave privata, e altri verificano la firma usando la chiave pubblica. Ogni transazione in criptovaluta si basa su una chiave privata per generare una firma digitale, che la rete verifica poi con la chiave pubblica. Lo stesso principio si applica alla firma di documenti o pacchetti software: chiunque può confermarne l’autenticità usando la chiave pubblica del firmatario.
Questi ruoli sono complementari: in modalità di cifratura, la chiave pubblica cifra e la chiave privata decifra; per la firma, la chiave privata firma e la chiave pubblica verifica. Questo design consente di pubblicare ampiamente le chiavi pubbliche — anche allegandole alle email o ospitandole su siti web — mentre le chiavi private restano protette.
Chiave pubblica e chiave privata
Gli esperti di sicurezza sottolineano che, mentre una chiave pubblica può essere condivisa liberamente, la chiave privata concede pieno accesso a eventuali fondi conservati all’indirizzo pubblico associato. Nelle reti blockchain, la chiave pubblica funziona come un numero di conto: tutti i partecipanti la vedono, o vedono una sua versione hash, come indirizzo del wallet. La chiave privata, al contrario, deve essere protetta a ogni costo, perché chiunque la possieda può impersonare il legittimo proprietario.
Cifratura, firme e blockchain
La crittografia a chiave pubblica è alla base di molte tecnologie di uso quotidiano. Quando si visita un sito web sicuro (HTTPS), il browser recupera il certificato della chiave pubblica del server e lo utilizza per stabilire un canale cifrato. Solo la chiave privata del server può decifrare le chiavi di sessione inviate dal browser, impedendo intercettazioni o manomissioni. La chiave pubblica del sito web è liberamente disponibile come parte del certificato TLS, mentre la chiave privata corrispondente rimane sul server sicuro.
Nelle email, protocolli come S/MIME e PGP consentono a chiunque di cifrare messaggi usando la chiave pubblica di un destinatario; solo il destinatario può aprirli con la propria chiave privata.
Anche i sistemi di accesso senza password (FIDO2/WebAuthn) si basano sulla crittografia a chiave pubblica. Il dispositivo dell’utente genera una coppia di chiavi pubblica/privata per ciascun sito, e il sito vede sempre e solo la chiave pubblica. Gli organismi di sicurezza osservano che l’autenticazione moderna diventa resistente al phishing quando le chiavi private non vengono compromesse. Gli standard FIDO impiegano tecniche standard di crittografia a chiave pubblica per fornire un’autenticazione resistente al phishing: nessuna password viene trasmessa, e l’utente dimostra invece il possesso della chiave privata.
Nei sistemi blockchain, le chiavi pubbliche svolgono un ruolo critico. Un wallet di criptovalute genera una coppia di chiavi, deriva un indirizzo del wallet dalla chiave pubblica (di solito applicandole un hash) e condivide quell’indirizzo affinché altri possano inviare fondi. La chiave pubblica funge da indirizzo per ricevere criptovaluta o dati, mentre la chiave privata concede il controllo sugli asset digitali associati. Quando un utente avvia una transazione, il wallet la firma con la chiave privata, e la rete verifica la firma usando la chiave pubblica, dimostrando che la transazione proviene dal titolare dell’account. Con le principali reti blockchain che elaborano milioni di transazioni al giorno, questo ciclo di verifica opera continuamente e su scala globale.
Oltre le criptovalute, le chiavi pubbliche sono fondamentali per i certificati digitali e i sistemi di identità. Le organizzazioni emettono certificati che associano chiavi pubbliche a individui o server, consentendo a terze parti di fidarsi del fatto che una chiave appartenga davvero all’utente dichiarato. Le Certificate Authority (CA) gestiscono questi certificati e possono revocare chiavi compromesse. Questo quadro, noto come Public Key Infrastructure (PKI), consente la verifica delle chiavi pubbliche tramite CA affidabili.
Perché le chiavi pubbliche contano — e come vengono protette
Poiché le chiavi pubbliche possono essere usate da chiunque per cifrare o verificare, sono ampiamente condivise, talvolta persino pubblicate in directory globali o registrate su blockchain. La sicurezza dipende tuttavia interamente dal fatto che la chiave privata rimanga segreta. I sistemi crittografici moderni, come RSA e la crittografia a curva ellittica (ECC), sono progettati in modo che derivare la chiave privata dalla chiave pubblica sia computazionalmente impraticabile. Grazie a funzioni matematiche unidirezionali (funzioni trapdoor), è di fatto impossibile recuperare una chiave privata usando solo la chiave pubblica.
Tuttavia, tutte queste garanzie si fondano su una gestione attenta delle chiavi. Una chiave privata rubata o trapelata compromette l’intero modello di sicurezza: i dati destinati a restare privati vengono esposti e le firme diventano falsificabili. Le organizzazioni devono conservare le chiavi private in Hardware Security Module (HSM) o caveau sicuri, ruotare regolarmente le chiavi e utilizzare algoritmi robusti, come evidenziato da Encryption Consulting.
La transizione post-quantistica
Una delle principali tendenze del 2026 è la preparazione della crittografia a chiave pubblica all’arrivo dei computer quantistici. Gli algoritmi classici a chiave pubblica, come RSA ed ECC, si basano su problemi matematici — fattorizzazione di interi e logaritmi discreti — che un computer quantistico sufficientemente potente potrebbe risolvere. Ciò ha generato la preoccupazione del "harvest now, decrypt later": gli avversari possono raccogliere e archiviare oggi dati cifrati con l’aspettativa di decifrarli quando le capacità quantistiche saranno mature, il che significa che la cronologia della minaccia precede di fatto l’arrivo di macchine quantistiche su larga scala. Il NIST avverte che gli amministratori dovrebbero iniziare la transizione verso nuovi standard capaci di resistere agli attacchi quantistici. Nell’agosto 2024, il NIST ha pubblicato i suoi primi tre standard di cifratura post-quantistica definitivi: FIPS 203 (basato su CRYSTALS-KYBER per lo stabilimento delle chiavi), FIPS 204 (basato su CRYSTALS-Dilithium per le firme digitali) e FIPS 205 (basato su SPHINCS+ per firme stateless basate su hash).
Entro il 2030–2035, molte agenzie prevedono di dismettere RSA-2048 ed ECC P-256. Di conseguenza, il significato di "chiave pubblica" potrebbe cambiare: le chiavi pubbliche future saranno più grandi e basate su una nuova matematica, ma il principio di base resterà invariato — una chiave pubblica, una chiave privata. Le chiavi pubbliche di oggi stanno già aumentando di dimensione per prepararsi alla crittografia post-quantistica (PQC). Un nuovo schema di firma PQ può produrre firme da 2,420 byte e chiavi pubbliche da 1,312 byte, rispetto alle firme RSA da 256 byte.
Il punto degli esperti: fiducia tramite chiavi pubbliche
Gli esperti di cybersicurezza sottolineano che le chiavi pubbliche consentono la fiducia senza richiedere alle parti di condividere segreti. Ogni transazione blockchain usa una chiave pubblica per verificare che la firma sia stata effettivamente creata dal titolare della chiave privata corrispondente. La chiave pubblica in sé non deve essere segreta; funge da prova di identità.
Per questo motivo gli aggressori non possono rubare fondi semplicemente conoscendo una chiave pubblica. Anche se la chiave pubblica, l’indirizzo del wallet e tutte le firme delle transazioni sono visibili a chiunque, i fondi restano al sicuro finché la chiave privata rimane privata.
La crittografia a chiave pubblica sposta inoltre la fiducia verso la matematica e gli standard. Enti governativi e industriali mantengono algoritmi e protocolli che assicurano che le chiavi pubbliche appartengano davvero ai proprietari dichiarati. Organizzazioni come la FIDO Alliance incoraggiano oggi la sostituzione delle password con "passkey" basate su chiave pubblica: credenziali crittografiche progettate per prevenire il phishing.
Ulteriori risorse di IBM e Ledger Academy offrono ulteriore contesto su come la crittografia asimmetrica protegge gli ecosistemi blockchain.
Conclusione
Una chiave pubblica è la metà non segreta di una coppia di chiavi di cifratura asimmetrica, pensata per essere condivisa apertamente. Consente a chiunque di inviare dati cifrati al titolare della chiave o di verificare messaggi firmati. La crittografia a chiave pubblica alimenta tutto, da HTTPS alle criptovalute, consentendo comunicazioni sicure senza segreti precondivisi.
Gli standard di sicurezza moderni e la ricerca continuano a evolversi attorno alla crittografia a chiave pubblica, inclusi lo sviluppo di algoritmi sicuri in un contesto post-quantistico e l’autenticazione resistente al phishing. Il principio fondamentale resta valido: la chiave pubblica è pubblica, la chiave privata è privata, e questa dualità mantiene i dati sicuri per progettazione. Di conseguenza, la crittografia a chiave pubblica rimane nel 2026 il fondamento indispensabile della sicurezza online, fornendo cifratura scalabile e affidabile e firme digitali sia sul web sia negli ecosistemi blockchain.
Glossario
Crittografia asimmetrica: Un sistema crittografico che utilizza coppie di chiavi (pubblica e privata). I dati cifrati con una chiave possono essere decifrati solo con l’altra.
Chiave privata: La metà segreta di una coppia di chiavi asimmetriche, mantenuta riservata e usata per decifrare messaggi o creare firme digitali.
Firma digitale: Una prova crittografica generata con una chiave privata che può essere verificata con la chiave pubblica corrispondente, garantendo integrità e origine dei dati.
PKI (Public Key Infrastructure): Un sistema di certificati digitali e autorità che associa chiavi pubbliche a entità.
Crittografia post-quantistica: Nuovi algoritmi crittografici progettati per resistere agli attacchi del calcolo quantistico, che minacciano molti degli attuali algoritmi a chiave pubblica.
Domande frequenti
A cosa serve una chiave pubblica?
Una chiave pubblica cifra i dati e verifica le firme. Chiunque può usarla per inviare messaggi cifrati al titolare della chiave o per confermare che un messaggio firmato con la chiave privata corrispondente sia autentico.
In che cosa una chiave pubblica differisce da una chiave privata?
Una chiave pubblica viene condivisa apertamente; una chiave privata viene mantenuta segreta. La chiave pubblica consente la cifratura e la verifica delle firme, mentre la chiave privata consente la decifratura e la firma.
Qualcuno può derivare la mia chiave privata dalla mia chiave pubblica?
Nella crittografia moderna (ad esempio RSA, ECC), derivare la chiave privata dalla chiave pubblica è computazionalmente impraticabile. La sicurezza si basa su problemi matematici unidirezionali, il che significa che la chiave privata non può essere calcolata nemmeno quando la chiave pubblica è nota.
Perché le chiavi pubbliche sono importanti nella blockchain?
Nelle blockchain, le chiavi pubbliche (o i loro hash) fungono da indirizzi dei wallet e identificano gli account sulla rete. Quando si invia una transazione, il mittente la firma con la propria chiave privata; gli altri nodi usano la chiave pubblica per verificare la firma, assicurando che solo il legittimo proprietario abbia autorizzato il trasferimento.
Che cosa succede se una chiave pubblica viene compromessa?
Poiché le chiavi pubbliche sono progettate per essere condivise, non vi è danno nel fatto che siano conosciute. La sicurezza del sistema dipende dal mantenimento della segretezza della chiave privata. Anche se qualcuno ottiene una chiave pubblica, non può decifrare dati o falsificare firme senza la chiave privata corrispondente.
Disclaimer: Questo articolo ha finalità educative e non costituisce consulenza finanziaria o di investimento. Qualsiasi informazione su protocolli crittografici o standard futuri dovrebbe essere verificata in modo indipendente.

