Pagine di casinò trovate sul sito INEC a 142 giorni dalle elezioni generali del 2027 in Nigeria
Punti chiave
- •Circa 28 pagine di casinò e gioco d’azzardo sono state trovate attive sul dominio ufficiale di INEC, incluso materiale pubblicato sotto il nome autore WordPress Ajuma Achor.
- •Il sottodominio voters.inecnigeria.org sarebbe stato segnalato con testo russo non correlato e con un certificato SSL associato a un diverso dominio appena registrato, suggerendo un possibile takeover di sottodominio.
- •Il direttore ICT di INEC ha detto che i dispositivi BVAS per l’accreditamento continuano a usare Android 10, ma la commissione impiega una build personalizzata e afferma di non avere piani per aggiornare il sistema operativo prima del 2027.
- •L’intrusione nel sito è coerente con un modello più ampio in cui una rete collegata all’Indonesia ha inserito contenuti di casinò su siti governativi di più Paesi africani per ottenere vantaggi nel ranking di ricerca.
- •A INEC è stato chiesto di effettuare un audit forense pubblico di account di pubblicazione, credenziali dei fornitori e sottodomini, oltre a far indagare a ngCERT la segnalazione sul sottodominio degli elettori.
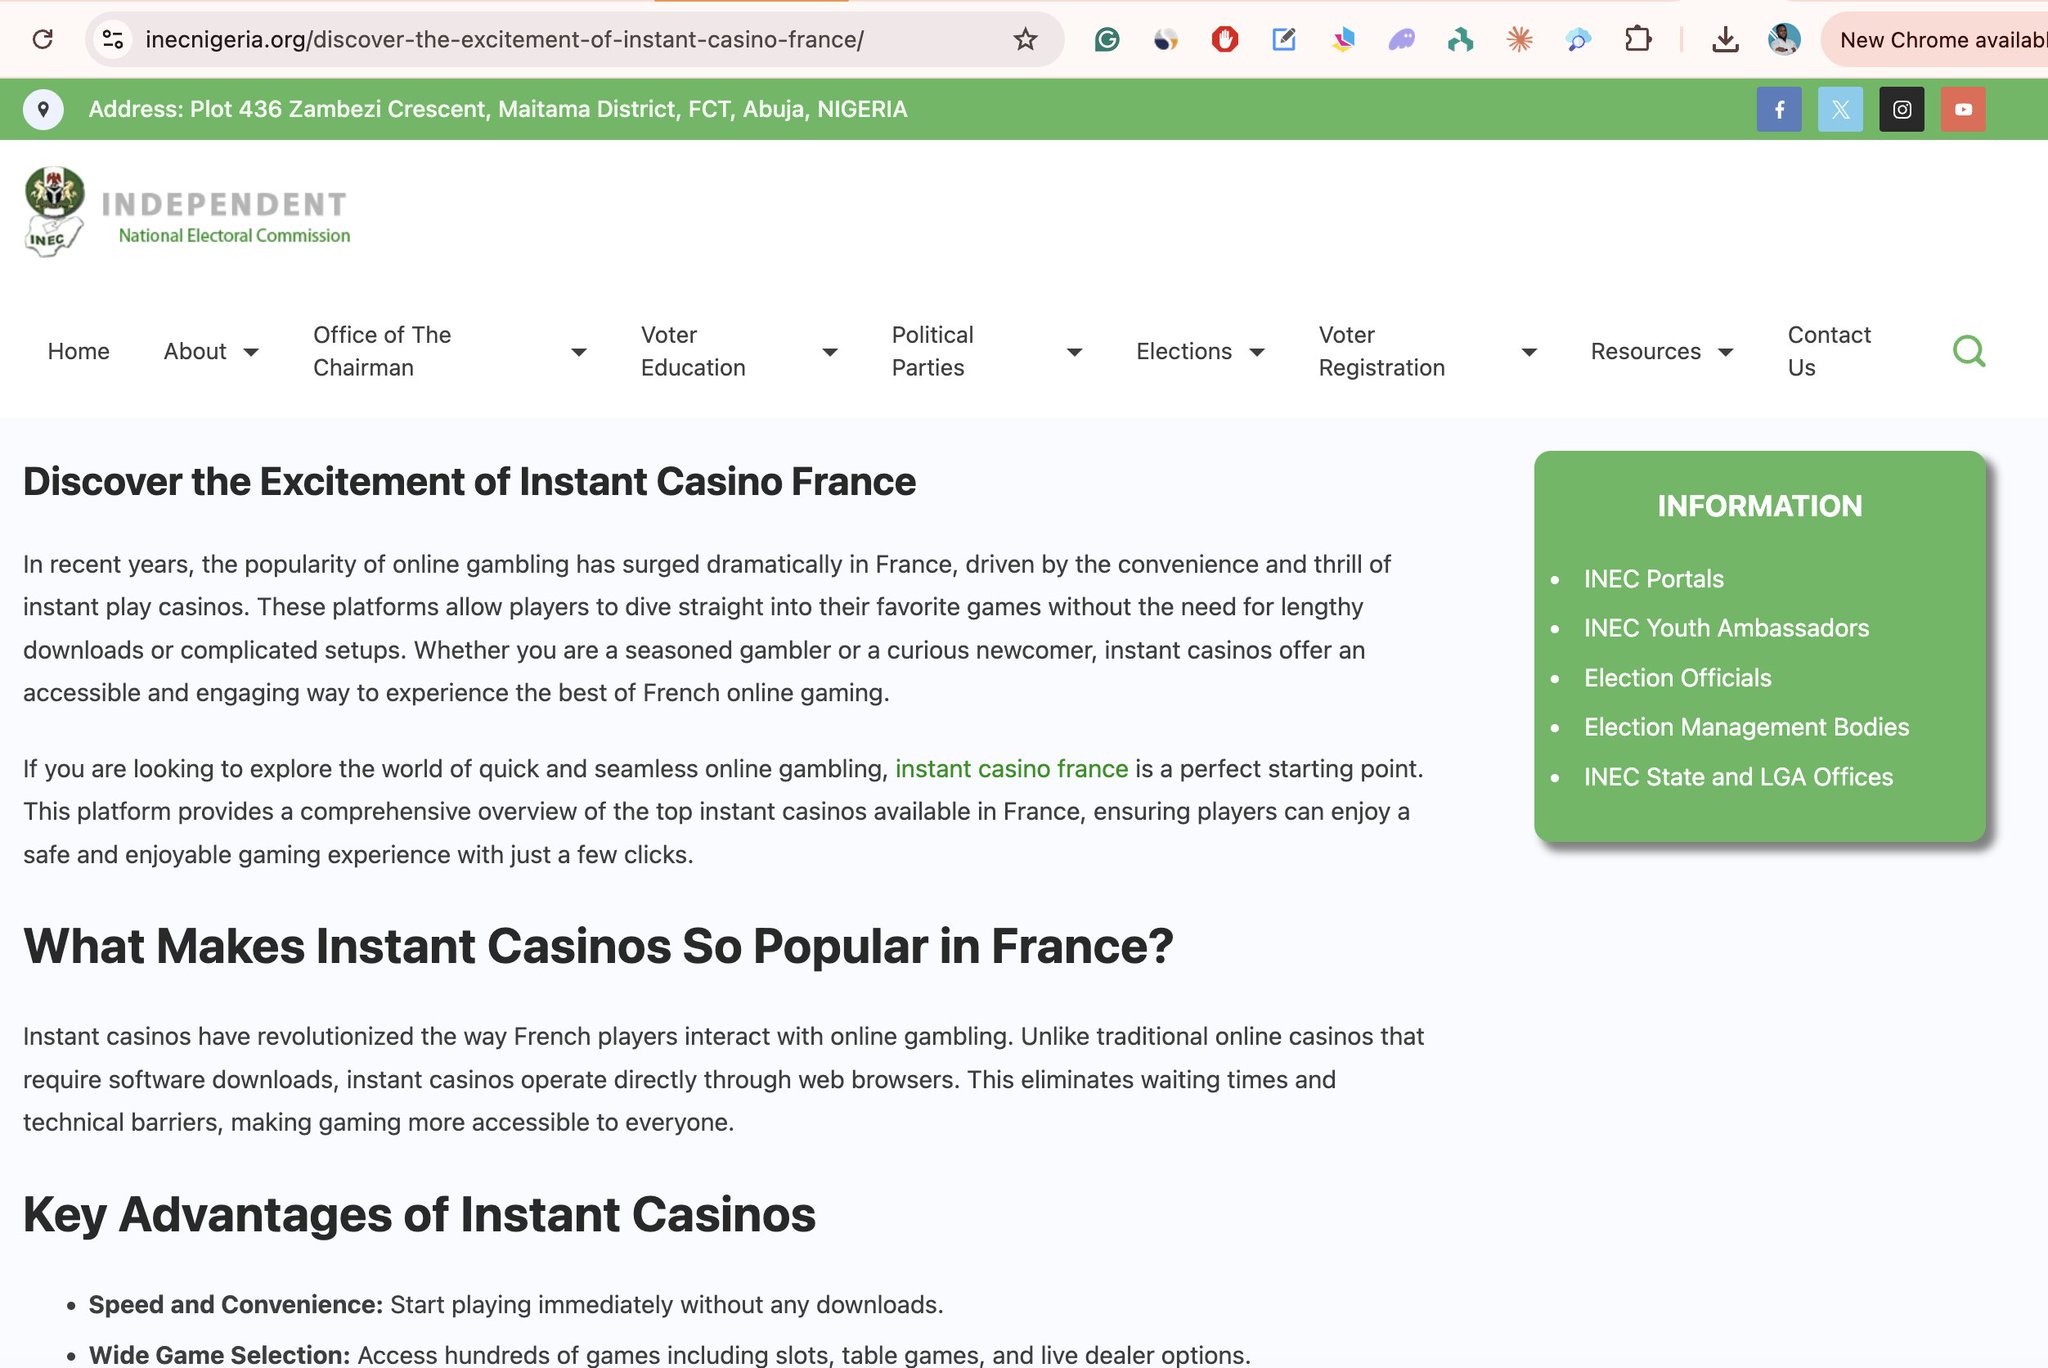
Mancavano centoquarantadue giorni al momento in cui i nigeriani sarebbero andati alle urne per eleggere i propri leader nelle elezioni generali del 2027 quando sono state trovate pagine di casinò sul sito ufficiale della Independent National Electoral Commission (INEC), l’organismo che organizzerà e proclamerà i risultati del voto.
La scoperta è stata fatta nella tarda serata del 26 agosto 2026, 23 giorni prima delle prossime bye-elections programmate e poche settimane dopo che il direttore ICT di INEC aveva confermato che i dispositivi principali per l’accreditamento del Paese funzionano ancora con Android 10.
Il 26 agosto, il data researcher Mundus ha documentato circa 28 articoli su casinò e gioco d’azzardo pubblicati direttamente su inecnigeria.org. Non si trattava di link esterni, ma di pagine attive sul dominio ufficiale, tra cui spiegazioni su casinò in lingua ceca, promozioni “instant casino France” e contenuti simili pensati per i motori di ricerca, raggruppati sotto il nome autore WordPress Ajuma Achor.
Lo stesso nome compare nei registri professionali come Head of Marketing presso Interra Networks, una società ICT che in passato ha fornito servizi di contact center e altri servizi a INEC. Mundus ha prospettato due possibilità: un account di pubblicazione compromesso da tempo e mai controllato, oppure qualcuno con accesso legittimo che lo stava usando per inserimenti SEO a pagamento. In ogni caso, credenziali in grado di pubblicare in silenzio decine di pagine di gioco d’azzardo possono, in teoria, pubblicare un falso avviso sui risultati o un annuncio contraffatto quando il Paese sta seguendo.
La stessa notte è stato segnalato un secondo problema: voters.inecnigeria.org sarebbe stato usato per mostrare testo russo non correlato e un certificato SSL appartenente a un dominio nuovo e non correlato, un segnale classico di possibile takeover di sottodominio. Un host destinato agli elettori in queste condizioni non è un problema puramente estetico. Si colloca accanto ai canali che i cittadini usano per verificare la registrazione e per considerare autentici i servizi digitali ufficiali.
Il sindacato africano già داخل i siti web governativi
Il takeover del sito INEC si inserisce in una campagna documentata di recente da Techpoint Africa: una rete collegata all’Indonesia che ha inserito contenuti di casinò in circa 20 siti web governativi in 16 Paesi africani, tra cui Nigeria, Egitto, Kenya, Uganda, Ghana e Sudafrica. L’obiettivo era il posizionamento sui motori di ricerca. Google si fida dei domini ufficiali consolidati più dei nuovi siti di gioco d’azzardo. Nascondere una pagina di casinò in un CMS governativo significa ereditare quella fiducia. Google stesso è intervenuto contro questo schema nel 2024, quando la sua politica antispam sul “site reputation abuse” ha iniziato a colpire contenuti di terze parti pubblicati su domini autorevoli per sfruttarne il ranking.
Il ricercatore Chris Nwobi di Zend Cybersecurity Threat Labs ha detto che gli attaccanti non avevano bisogno di exploit d’élite. Software obsoleto e pannelli di amministrazione esposti a Internet erano sufficienti. Una presenza orientata al gioco d’azzardo era già stata osservata sul sito della Federal High Court della Nigeria già nel novembre 2024. Entro maggio 2026, varie agenzie nigeriane pubblicavano contenuti con marchio indonesiano, inclusi avvisi “SLOT88”. Commit su GitHub effettuati durante l’orario di lavoro in Indonesia, numeri di assistenza locali e i circuiti di pagamento QRIS riconducevano allo stesso ecosistema. Il dossier di luglio nominava istituzioni come NILDS, NEMA, NAERLS, l’EFCC e la Federal High Court. INEC non era in quell’elenco iniziale. Se questo attacco venisse confermato come riconducibile allo stesso threat actor, significherebbe che la commissione elettorale è entrata in un club in cui non avrebbe mai dovuto trovarsi.
La motivazione del sindacato appare commerciale, ma questo non rende innocuo il punto d’appoggio. Una volta che un attaccante o un insider può scrivere su un CMS ufficiale, lo stesso canale può essere usato per disinformazione, pagine di phishing progettate per raccogliere dati degli elettori o un’interruzione programmata nel giorno del voto.
Settimane prima dell’incidente sul sito, il direttore ICT di INEC, Dr. Lawrence Bayode, ha confermato ad Arise TV che il Bimodal Voter Accreditation System continua a funzionare con Android 10, la versione con cui i dispositivi sono stati distribuiti nel 2021. Google ha terminato il supporto di sicurezza principale per quella release nel 2023. Bayode ha detto che la commissione non si affida al solo sistema operativo. Secondo lui, le macchine usano una build personalizzata e bloccata, ulteriori livelli di sicurezza controllati da INEC e applicazioni separate per l’accreditamento e il caricamento dei risultati. Ha anche detto che non esiste un piano per cambiare il sistema operativo prima del 2027, perché una versione più recente di Android richiederebbe aggiornamenti hardware, inclusa più RAM, che potrebbero rallentare i dispositivi. BVAS non è un esperimento nuovo: ha sostituito il lettore di smart card in uso dal 2015 e, ai sensi dell’Electoral Act 2022, è la macchina che accredita elettronicamente gli elettori e invia le immagini dei risultati di seggio al portale INEC Result Viewing (IReV), i cui caricamenti ritardati durante le elezioni presidenziali del 2023 sono diventati una delle principali contestazioni nelle successive controversie giudiziarie.
I critici, tra cui l’ex vicepresidente Atiku Abubakar e analisti indipendenti di cybersecurity, sostengono che un sistema di base non aggiornato continui ad ampliare la superficie d’attacco. I bollettini pubblici di Android hanno elencato vulnerabilità critiche di remote code execution che interessano Android 10. Una build personalizzata eredita parte di quel rischio se il kernel e le librerie sottostanti non vengono mantenuti in modo indipendente. I dispositivi BVAS acquisiscono impronte digitali e volti, li confrontano con il registro e trasmettono i risultati dei seggi. Un’unità compromessa potrebbe, in teoria, alterare i log di accreditamento memorizzati o i file dei risultati prima che escano dal seggio.
La simulazione di accreditamento di agosto nello Stato di Osun aveva già prodotto errori che INEC ha attribuito a vecchi record degli elettori che generavano punteggi di similarità elevati. Quegli episodi erano tecnici. Il problema di credibilità che alimentano è politico: la stessa istituzione ora accusata di ospitare pagine di casinò sul proprio sito pubblico chiede al Paese di fidarsi di dispositivi il cui sistema operativo non è supportato da tre anni.
L’integrità elettorale non inizia la notte dello spoglio. Inizia dal fatto che i cittadini credano che il registro sia pulito, che i dispositivi di accreditamento siano sotto controllo e che i siti ufficiali non possano essere riscritti senza che nessuno se ne accorga. Non è stato dimostrato che l’accesso alla pubblicazione su inecnigeria.org sia stato inventariato in modo rigoroso. Un sottodominio per gli elettori in stato insicuro mostra che anche l’infrastruttura rivolta ai cittadini può degradarsi. Android 10 su BVAS mostra che l’acquisto hardware del 2021 è stato trattato come un prodotto finito, e non come un sistema che necessita di un ciclo di vita di sicurezza.
I dati degli elettori sono l’asset più sensibile in quello stack: biometria, indirizzi, assegnazioni ai seggi e registro storico. Le pagine di casinò su un sito WordPress non sono la stessa cosa di uno svuotamento del registro nazionale. Sono la prova che i diritti di scrittura e il controllo del perimetro erano deboli al punto da consentire a soggetti esterni, o a interni con credenziali residue, di inserire contenuti su larga scala. Le debolezze che hanno permesso a una rete di gioco d’azzardo di sfruttare domini governativi africani possono essere riutilizzate da attori che vogliono voti, non scommesse.
Il sito web e BVAS sono macchine diverse. Un login del blog non può, da solo, riscrivere un file dei risultati dentro un dispositivo portatile. Una build Android non supportata non dimostra che operatori SEO abbiano toccato il registro. Il pericolo è il modello: siti ufficiali trascurati, rapporti di lunga durata con i fornitori e tecnologia elettorale acquistata come hardware invece che come una piattaforma che deve essere patchata fino all’ultimo voto.
Cosa deve fare INEC prima del 2027
La prossima prova nazionale della Nigeria ha già una data. Le elezioni presidenziali e per l’Assemblea nazionale sono previste per gennaio 2027. Cancellare gli slug di casinò, se sono ancora attivi, è il minimo. Non è questa la storia.
INEC ha bisogno di una verifica forense pubblica di ogni account di pubblicazione, di ogni credenziale dei fornitori e di ogni sottodominio. Ha bisogno che ngCERT, il team nazionale nigeriano di risposta alle emergenze informatiche, indaghi sulla segnalazione relativa al sottodominio degli elettori. Deve chiarire se dispositivi Android 10 possano essere difesi su scala nazionale, oppure se il parco del 2021 sia debito tecnico con un logo elettorale. E deve riferire cosa sia stato eventualmente accessibile oltre alle pagine SEO.
Fino a quando queste risposte non saranno fornite, gli articoli di casinò su inecnigeria.org non sono una nota imbarazzante a margine, ma un avvertimento arrivato 142 giorni troppo vicino a un’elezione presidenziale cruciale.

