Il data breach del portale di lavoro FBI potrebbe esporre dipendenti legati a ruoli di intelligence sensibili
Punti chiave
- •I documenti di reclutamento dell'FBI trapelati sembrano collegare dipendenti identificati a incarichi di intelligence legati a Russia e Cina, nonché a funzioni di sorveglianza e intelligence umana.
- •Reuters ha verificato in modo indipendente i dettagli di più di 22 persone in un campione di 5.000 righe che gli hacker dichiarano far parte di un archivio di 2–3 terabyte, per lo più non verificato.
- •Il portale FBIJobs.gov e il suo Candidate Gateway conservano dati "sensibili ma non classificati", inclusi i numeri di previdenza sociale, sia per candidati esterni sia per personale in servizio.
- •L'FBI non ha stabilito se la violazione sia iniziata nel proprio sistema o presso un fornitore terzo, e nessuna prova pubblica conferma che ShinyHunters o CVE-2026-35273 siano responsabili.
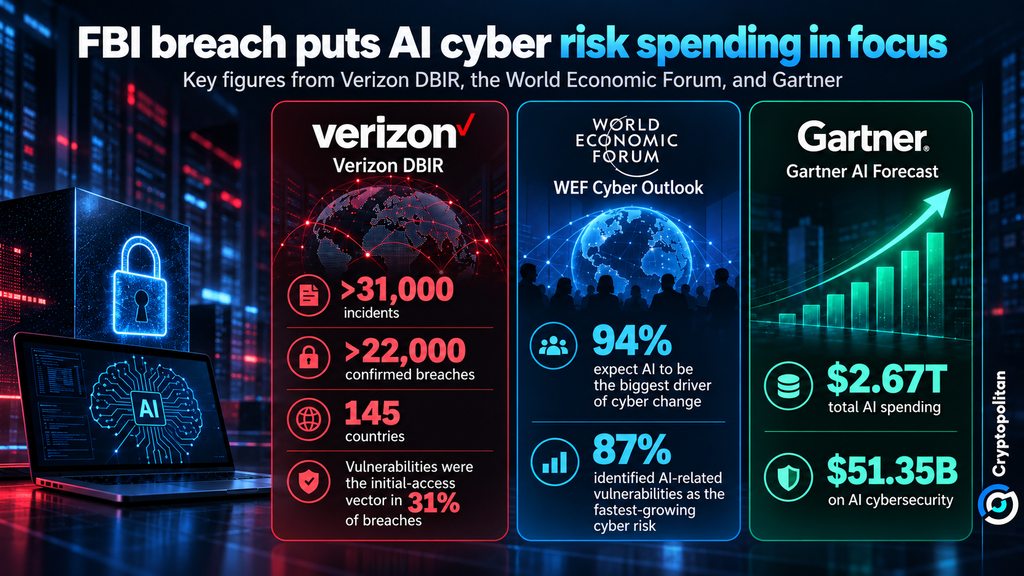
- •I rapporti di settore indicano un rischio crescente di attacchi assistiti dall'IA: il 94% dei leader intervistati dal World Economic Forum si aspetta che l'IA guidi il cambiamento nella cybersicurezza e Gartner prevede 51,35 miliardi di dollari di spesa per la cybersicurezza IA nel 2026.
I dati personali sottratti dai sistemi di reclutamento dell'FBI potrebbero fare più che esporre informazioni personali dei dipendenti: i documenti trapelati sembrano collegare dipendenti identificati a lavori di intelligence sensibili, inclusi incarichi legati a Russia e Cina.
Una ricerca di Reuters ha esaminato un campione di 5.000 righe di informazioni personali che, secondo gli hacker, apparterrebbero a migliaia di persone dell'agenzia. Il gruppo ha affermato che il campione è solo una piccola parte di un archivio di dati pari a 2–3 terabyte. Reuters ha verificato in modo indipendente i dettagli di più di 22 persone, mentre l'FBI deve ancora confermare quanti dipendenti siano coinvolti nell'incidente. Il resto dell'archivio rivendicato non è stato verificato in modo indipendente.
Perché un portale di lavoro contiene dati identitari di livello spionistico
Secondo Reuters, la sensibilità della fuga deriva da documenti che sembrano collegare dipendenti identificati ad attività legate all'intelligence. I revisori hanno individuato persone connesse a incarichi riguardanti Russia e Cina, nonché funzioni di sorveglianza e intelligence umana.
La Privacy Impact Assessment dell'FBI, un documento pubblico che descrive come l'agenzia raccoglie e protegge le informazioni personali, spiega perché una piattaforma di reclutamento detiene materiale così sensibile. FBIJobs.gov e il suo Candidate Gateway conservano informazioni classificate come "sensibili ma non classificate", tra cui nome, numero di previdenza sociale data di nascita, cittadinanza, genere ed eleggibilità alla preferenza per i veterani.
Anche i dipendenti in servizio possono utilizzare il sistema per candidarsi a posizioni riservate esclusivamente alla forza lavoro interna, tramite account collegati ai sistemi HR dell'agenzia. In altre parole, la base utenti del portale si estende oltre i candidati esterni fino al personale attuale dell'agenzia.
In una dichiarazione datata 23 settembre 2026, l'ufficio stampa nazionale dell'FBI ha dichiarato: "L'FBI è a conoscenza di un gruppo di criminalità informatica che rivendica la compromissione del portale fbijobs.gov e un presunto impatto sulle informazioni personali identificabili (PII) dei dipendenti FBI".
Secondo l'FBI Statement on Compromise of fbijobs.gov Portal and Alleged Impact to FBI Employee PII, l'agenzia non ha ancora stabilito se la violazione iniziale sia avvenuta in un sistema FBI o tramite un fornitore terzo che supporta il portale.
ShinyHunters, PeopleSoft e il contesto del rischio
Secondo la documentazione sulla privacy dell'FBI, la piattaforma di reclutamento si basa su Oracle PeopleSoft, Oracle Database e Drupal per la sua infrastruttura sottostante. Mandiant di Google]() aveva precedentemente collegato il gruppo ShinyHunters ad attacchi contro sistemi Oracle PeopleSoft che sfruttavano CVE-2026-35273, una vulnerabilità valutata da Oracle come la questione più critica con un punteggio di 9,8 su 10 — un punteggio al vertice della fascia critica del Common Vulnerability Scoring System.
Tale collegamento, tuttavia, non stabilisce come si sia verificata la violazione di FBIJobs.gov. Non esistono prove pubbliche che CVE-2026-35273 o ShinyHunters siano responsabili, e se gli investigatori stabiliranno o escluderanno un collegamento resta una questione aperta. Google ha dichiarato di aver avvisato più di 100 organizzazioni potenzialmente esposte nella campagna più ampia, per lo più negli Stati Uniti, con il 68% nel settore dell'istruzione superiore.
Come i dati del personale rubati possono potenziare attacchi abilitati dall'IA
Non vi è alcuna indicazione che l'intelligenza artificiale abbia svolto un ruolo nella violazione dell'FBI. La domanda più urgente è come le informazioni personali dettagliate potrebbero essere sfruttate in seguito.
Un rapporto di threat intelligence di Google sull'evoluzione dell'IA avversaria suggerisce che gli hacker stanno facendo più che emettere semplici prompt e ora operano con maggiore indipendenza. In un esempio, un gruppo di hacker ha utilizzato un servizio cloud compromesso per lanciare un attacco su scala di raccolta di credenziali in meno di sei ore.
"I threat actor fanno sempre più affidamento sul GenAI per assistere le varie fasi dei loro attacchi", secondo il 2026 Data Breach Investigations Report (DBIR) di Verizon.
L'analisi di Verizon ha coperto oltre 31.000 incidenti di sicurezza e più di 22.000 violazioni confermate in 145 paesi. Il rapporto ha rilevato che le vulnerabilità sono state il mezzo per avviare le violazioni in oltre il 31% dei casi. Le conseguenze non si fermano necessariamente alla fase di intrusione, poiché i dati personali rubati possono anche essere utilizzati per lanciare ulteriori attacchi.
Microsoft ha sottolineato questo rischio nella sua guida sulla violazione di National Public Data all'inizio del 2024. L'azienda ha evidenziato che qualsiasi indirizzo email esposto comporta un rischio elevato di phishing e takeover di account, mentre i numeri di telefono compromessi possono essere utilizzati per phishing tramite chiamate e messaggi di testo.
Nel caso dell'FBI, la situazione potrebbe essere più seria perché le informazioni trapelate sembrano andare oltre i dettagli di contatto dei dipendenti, collegando le identità a informazioni su ruoli e incarichi. Questa combinazione potrebbe fornire agli attaccanti strumenti migliori per ricognizione, impersonazione e social engineering altamente mirato. L'IA potrebbe potenzialmente accelerare e scalare questi sforzi aiutando gli attaccanti a elaborare le informazioni rubate, creare strategie convincenti e automatizzare le loro operazioni.
Cryptopolitan ha anche riportato preoccupazioni riguardo agli agenti IA autonomi che potrebbero operare molto più velocemente di quanto le organizzazioni riescano a governarli.
Le spese che la violazione potrebbe accelerare
Il mercato più ampio sta già rispondendo a quella pressione. Il Global Cybersecurity Outlook 2026 del World Economic Forum ha rilevato che il 94% dei leader intervistati si aspetta che l'IA sia il principale motore di cambiamento nella cybersicurezza, mentre l'87% ha identificato le vulnerabilità legate all'IA come il rischio informatico in più rapida crescita.
Allo stesso tempo, Gartner prevede che la spesa mondiale per l'IA crescerà del 49,5% nel 2026, raggiungendo 2,67 trilioni di dollari, di cui 51,35 miliardi per la cybersicurezza basata sull'IA.
La fuga di dati dell'FBI non crea da sola queste tendenze. Ma mostra perché la protezione dell'identità, il rilevamento delle minacce e la difesa assistita dall'IA stanno diventando sempre più difficili da considerare facoltativi per governi ed imprese. In questo caso, restano aperte due domande: quanti dipendenti sono coinvolti e se la compromissione sia iniziata all'interno di un sistema FBI o presso un fornitore esterno.

