L'hack a Bitget raggiunge i 351,6 milioni di dollari: il CEO esclude il compromissione delle chiavi private
Punti chiave
- •Gli attaccanti hanno sfruttato un sistema di backend per i wallet per replicare i dati delle transazioni e innescare il processo di autorizzazione per spostare i fondi, e Bitget ha escluso qualsiasi compromissione delle proprie chiavi private.
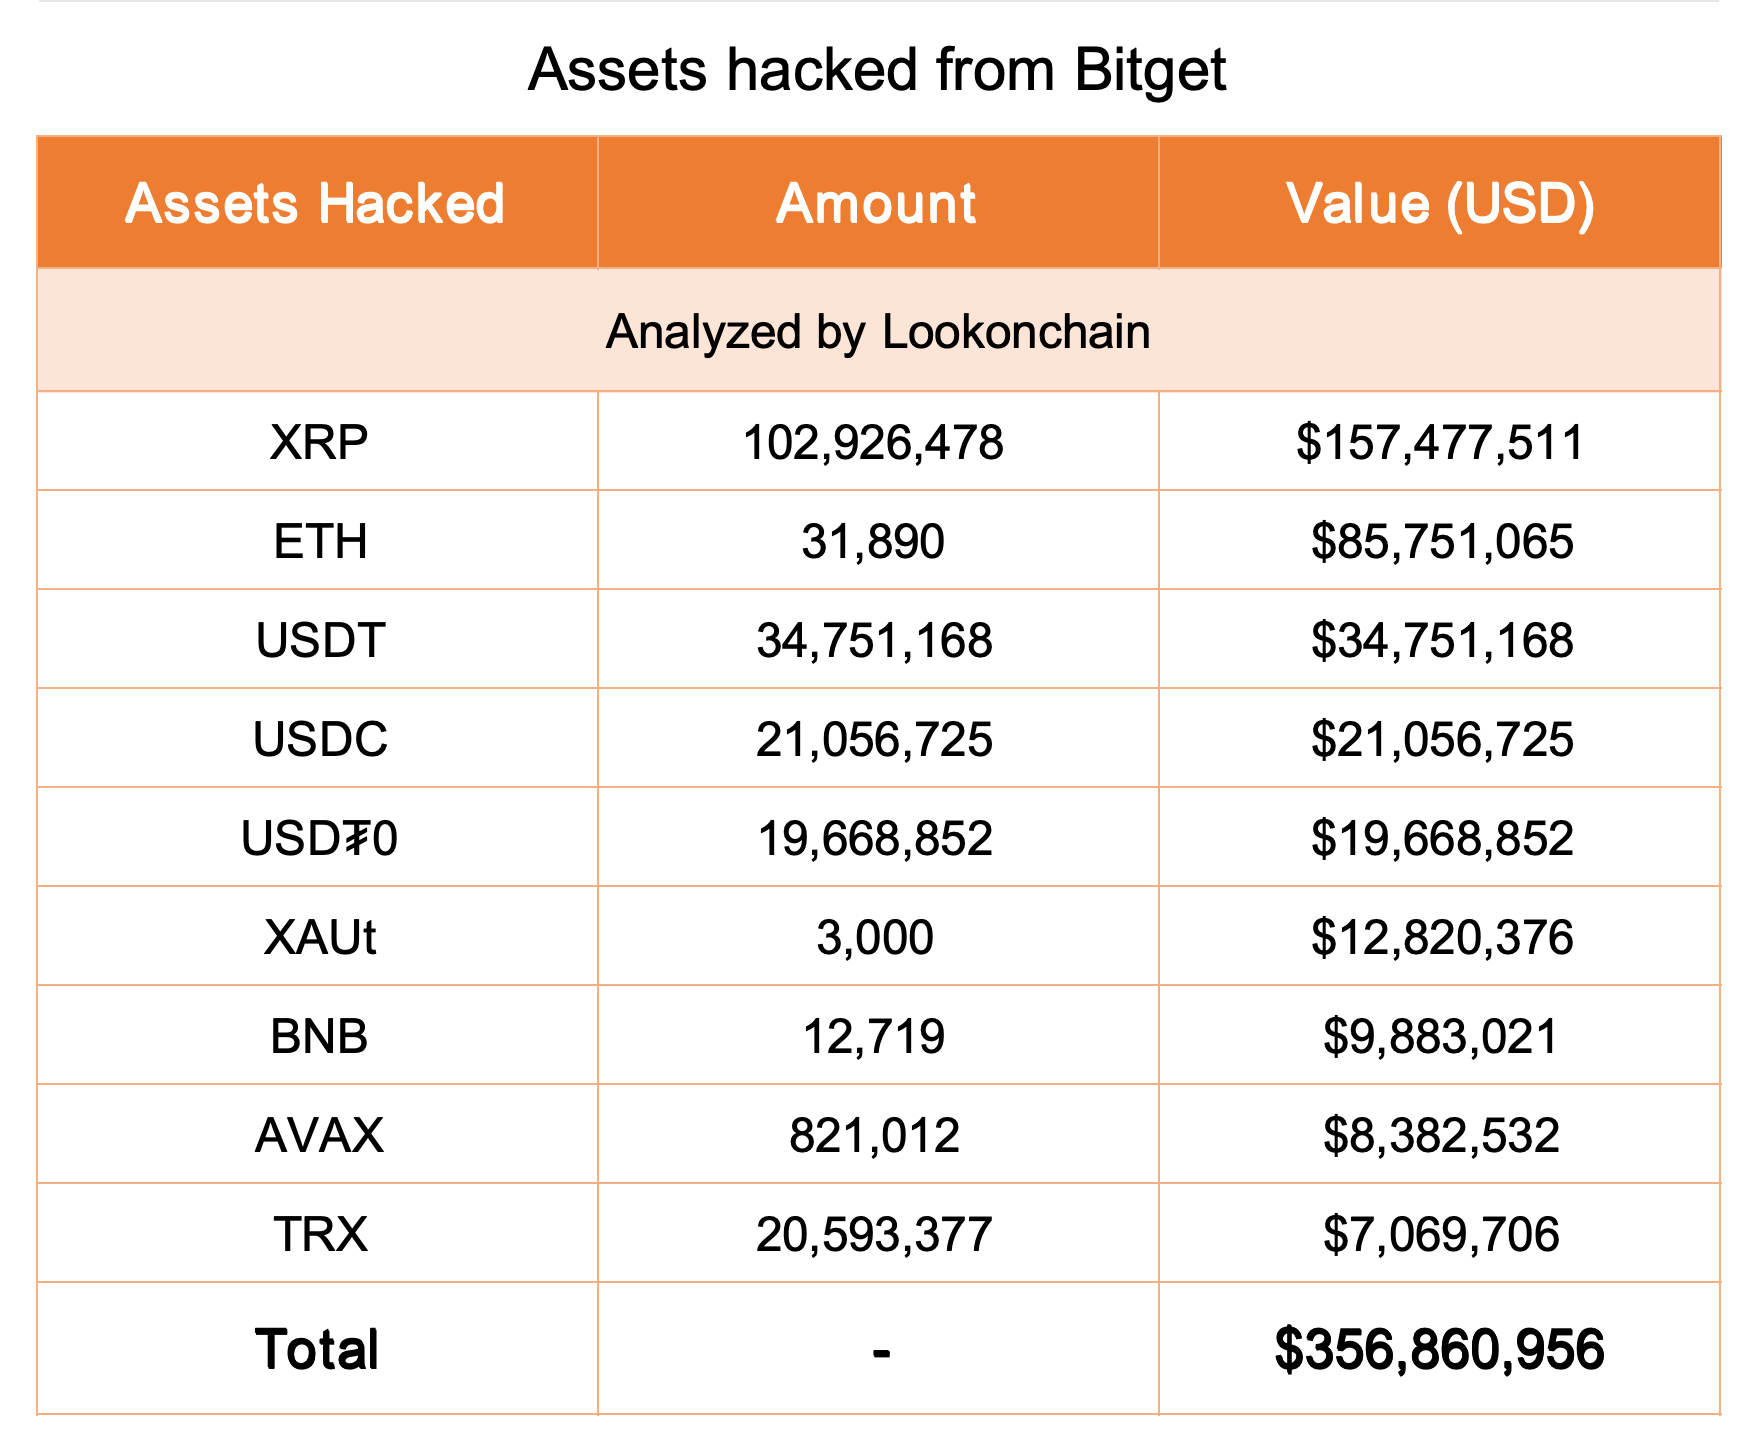
- •L'analisi on-chain di Lookonchain ha rilevato che XRP ed Ethereum sono state le attività più colpite, con 102,93 milioni di XRP per 157,48 milioni di dollari e 31.890 ETH per 85,75 milioni di dollari tra le holdings coinvolte.
- •Il monitoraggio di Bitget ha segnalato i trasferimenti non autorizzati alle 18:31 UTC del 24 settembre, e la società afferma che le perdite sono contenute, i cold wallet restano al sicuro e non sono possibili ulteriori trasferimenti non autorizzati.
- •I prelievi sono sospesi mentre depositi e trading ordinario continuano, e lo User Protection Fund di Bitget, che detiene oltre 46 milioni di dollari, è pronto a coprire le perdite degli investitori.
- •Il CEO Gracy Chen ha detto che gli indirizzi IP individuati mostrano pattern di utilizzo di VPN corrispondenti a un gruppo collegato alla DPRK, rendendo molto probabile il coinvolgimento nordcoreano, anche se non è stata fornita una tempistica per la riapertura dei prelievi o la pubblicazione del report tecnico completo.
Bitget ha reso noto che un breach di sicurezza il 24 settembre 2026 ha coinvolto circa 351,6 milioni di dollari in attività digitali detenute sull'exchange. L'amministratore delegato Gracy Chen ha dichiarato che gli attaccanti hanno compromesso un sistema di backend per i wallet invece di ottenere le chiavi private della piattaforma. La società ha sospeso i prelievi mantenendo operativi depositi e trading ordinario.
L'exchange ha rilevato i trasferimenti non autorizzati alle 18:31 UTC e ha attivato le proprie procedure di emergenza entro pochi minuti. Secondo Bitget, il breach ha raggiunto parti dell'infrastruttura di hot e warm wallet, mentre i cold wallet, che conservano gli asset offline, sono rimasti inalterati. Chen ha poi affermato che la società ha contenuto l'incidente e bloccato ulteriori trasferimenti non autorizzati.
Gli attaccanti hanno preso di mira l'infrastruttura di backend dei wallet
Gli incidenti di hack nel settore crypto sono in aumento nel 2026, con perdite di settore per un totale di 1,32 miliardi di dollari nella prima metà dell'anno, secondo un precedente reportage di The Market Periodical, e Bitget è l'ultimo grande exchange colpito. Secondo Chen, gli attaccanti hanno compromesso un importante sistema di backend all'interno dell'infrastruttura dei wallet di Bitget, per poi utilizzare quell'accesso per replicare i dati delle transazioni e innescare il processo di autorizzazione necessario a spostare i fondi fuori dall'exchange.
"La compromissione delle chiavi private è stata esclusa", ha detto Chen. Poiché le chiavi private stesse non sono state compromesse, il furto è stato fermato a circa 351 milioni di dollari, impedendo agli attaccanti di firmare nuovi trasferimenti e prosciugare ulteriori fondi dalla piattaforma.
"Il contenimento delle perdite è confermato. Non sono possibili ulteriori trasferimenti non autorizzati. Il metodo specifico di intrusione nel sistema resta sotto attiva indagine. Un report tecnico completo seguirà una volta confermato", ha dichiarato Chen.
I sistemi di Bitget hanno segnalato i trasferimenti non autorizzati dagli hot wallet alle 18:31 UTC del 24 settembre. Il livello degli hot wallet resta online e connesso a Internet h24. Chen ha detto che l'attaccante è riuscito a raggi il livello dei warm wallet, che funge da cuscinetto tra gli hot wallet completamente online e i cold wallet completamente offline — una struttura a livelli comune nel settore, progettata per limitare quanto resta esposto online in un dato momento. Ha confermato che la volta offline di Bitget, cioè i cold wallet, "restano completamente al sicuro".
XRP ed ETH in cima alla lista delle attività coinvolte
L'analisi on-chain della piattaforma di analisi blockchain Lookonchain, condivisa in un post su X, ha individuato XRP di Ripple ed Ethereum (ETH) come le due attività più pesantemente coinvolte sulla piattaforma Bitget. I fondi rubati includevano 102,93 milioni di XRP per un valore di 157,48 milioni di dollari e 31.890 ETH per un valore di 85,75 milioni di dollari, secondo Lookonchain.
Lookonchain ha anche elencato tra le holdings coinvolte 34,75 milioni di USDT (circa 34,75 milioni di dollari), 21,05 milioni di USDC (circa 21,05 milioni di dollari), 19,67 milioni di USD e 3.000 XAUt (circa 12,82 milioni di dollari). L'incidente ha inoltre coinvolto 12.719 BNB per un valore di 9,88 milioni di dollari, 821.012 AVAX per un valore di 8,38 milioni di dollari e 20,59 milioni di TRX per un valore di 7,07 milioni di dollari.
Bitget indica il fondo di protezione da 464 milioni di dollari
In un messaggio pubblicato su X, Chen ha detto che lo User Protection Fund di Bitget detiene oltre 464 milioni di dollari, un importo che, secondo lei, è sufficiente a coprire le perdite degli investitori. "I fondi degli utenti sono al sicuro", ha scritto. "I saldi dei vostri conti sono accurati e i vostri asset sono protetti".
I prelievi sono sospesi per il momento, mentre i depositi e il trading ordinario restano attivi. Chen ha detto che i prelievi saranno riaperti e che il team sarebbe stato in grado di gestire un eventuale bank run. Ha notato che il volume di trading retail di Bitget è paragonabile a quello di Bybit, sostenendo che l'exchange potrebbe assorbire una perdita di oltre 300 milioni di dollari, in modo simile alla capacità di Bybit di assorbire la sua perdita da 1,5 miliardi di dollari.
Chen ha inoltre detto che il team aveva individuato indirizzi IP con pattern di utilizzo di VPN corrispondenti a quelli associati a un gruppo collegato alla DPRK, rendendo "molto probabile" un collegamento nordcoreano. Gruppi di hacker legati alla Corea del Nord sono stati indicati da investigatori e ricercatori in alcuni dei furti più grandi da exchange di criptovalute degli ultimi anni.
Bitget si è impegnata a riaprire i prelievi e a pubblicare un report tecnico completo sul metodo di intrusione, ma non ha fornito una tempistica per nessuna delle due cose. L'indagine è ancora in corso e le stime delle perdite o l'attribuzione potrebbero cambiare man mano che emergono nuove prove. Questo articolo ha finalità puramente informative.

