Bitget chiede formalmente a THORChain di negare il servizio agli indirizzi degli autori dell'exploit da 387,5 milioni di dollari
Punti chiave
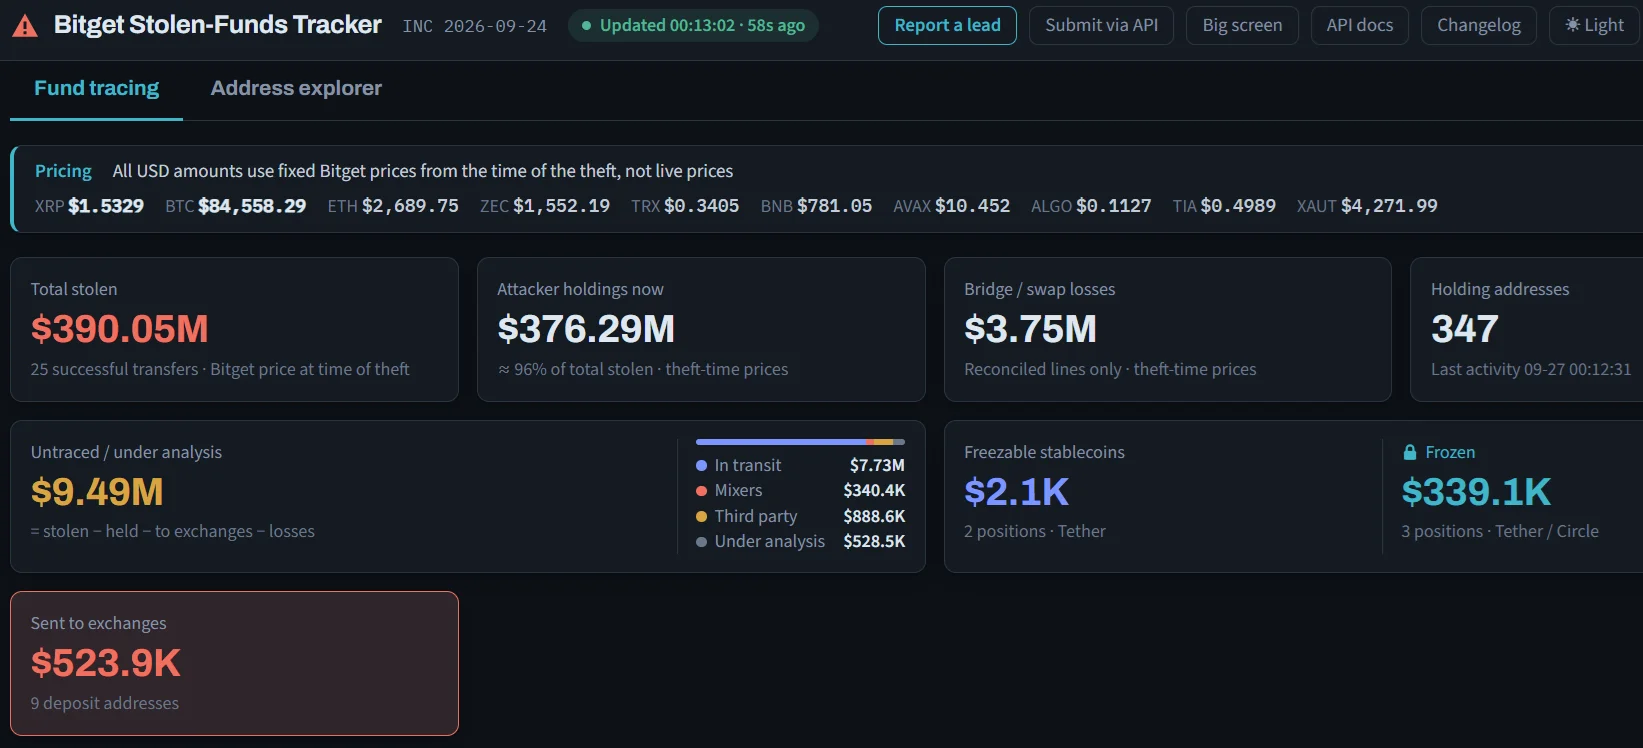
- •Bitget ha subito una violazione il 24 settembre che ha portato al furto di circa 387,5 milioni di dollari in attività tra cui AVAX, BNB, ETH, TRX, USDT, USDC, XRP e ZEC, con la cifra rivista al rialzo rispetto a una stima iniziale di 351,6 milioni di dollari.
- •Il CEO di Bitget, Gracy Chen, ha pubblicamente chiesto a THORChain di negare il servizio agli indirizzi dell'attacker, avvertendo che il settore sta osservando come risponderà il protocollo resistente alla censura.
- •THORChain gira su 95 nodi distribuiti a livello globale senza chiave di amministrazione e senza multisig di controllo, quindi qualsiasi rifiuto del servizio dipenderebbe dal coordinamento volontario tra operatori di nodi indipendenti anziché da una decisione aziendale.
- •Gli emittenti di stablecoin Circle e Tether hanno bloccato quasi 318.000 dollari in movimenti collegati all'hack il 25 settembre, esercitando un controllo centralizzato sui contratti dei token che THORChain per propria natura non possiede.
- •Bitget ha lanciato un Recovery Bounty Program che paga il 5% dei fondi congelati e il 5% dei fondi recuperati, riceve l'assistenza di Mandiant e SlowMist, dichiara l'incidente contenuto e riattiverà i prelievi in fasi.
Il CEO di Bitget, Gracy Chen, ha confermato pubblicamente che l'exchange sta chiedendo formalmente a THORChain di bloccare le transazioni legate all'exploit che ha prosciugato circa 387,5 milioni di dollari dai suoi portafogli — un appello diretto all'exchange decentralizzato senza KYC che gli analisti blockchain hanno segnalato come rotta privilegiata per il riciclaggio di importanti furti di criptovalute.
La richiesta segue l'intervento degli emittenti di stablecoin Circle e Tether, che il venerdì 25 settembre hanno bloccato quasi 318.000 dollari in movimenti di stablecoin collegati all'attacco, come aveva riportato Cryptopolitan. Gli emittenti possono agire con tale rapidità perché mantengono il controllo diretto dei contratti dei loro token — una leva centralizzata che THORChain, per propria natura, non possiede. Ottenere la collaborazione di THORChain, tuttavia, non si prevede sia così semplice.
L'appello di Bitget a THORChain
Scrivendo su X sabato mattina presto, Chen ha dichiarato: "Chiediamo formalmente a @THORChain di negare il servizio a questi indirizzi." Ha avvertito che "il settore sta osservando", sfidando il protocollo a non appellarsi a "un principio di progettazione" come la neutralità del protocollo o la decentralizzazione per esentarsi da ogni responsabilità mentre "fondi rubati noti" transitano sulla sua piattaforma.
Il modo in cui THORChain potrebbe effettivamente intervenire è complicato dalla sua struttura. Un precedente servizio di Cryptopolitan ha osservato che il protocollo è più sinonimo di codice che di una società reale: secondo lo stesso account del protocollo, il DEX gira su 95 nodi distribuiti a livello globale, senza chiave di amministrazione e senza multisig di controllo. Senza una chiave di amministrazione, non esiste un singolo dirigente o ufficio a cui rivolgersi; qualsiasi rifiuto del servizio dipenderebbe dal coordinamento volontario tra operatori di nodi indipendenti anziché da una decisione aziendale unilaterale.
THORChain offre scambi nativi cross-chain rapidi e senza permessi, senza controlli know-your-customer per gli utenti legittimi — la stessa caratteristica che lo rende popolare tra i malintenzionati che cercano di spostare fondi fuori dalla portata del recupero. Vale la pena notare che il protocollo non ha congelato le trans dopo il proprio exploit da 10,7 milioni di dollari della vault avvenuto all'inizio di quest'anno. È proprio questa storia a dare peso all'appello di Chen: il settore sta di fatto osservando se un protocollo costruito per essere resistente alla censura si attiverà affatto quando la richiesta proviene da un exchange attaccato sotto gli occhi di tutti.
Cosa è successo a Bitget
Bitget ha subito una violazione il 24 settembre che ha portato al furto di 387,5 milioni di dollari, cifra rivista al rialzo rispetto a una stima iniziale di 351,6 milioni, secondo un aggiornamento del centro assistenza del 25 settembre.
Le attività rubate includevano AVAX, BNB, ETH, TRX, USDT, USDC, XRP e ZEC, parcheggiate nei portafogli di ricezione principali, incluso 0x770b…63ee per le attività lato Ethereum. Indirizzi separati custodiscono le attività XRP, Zcash e TRON.
Bitget ha istituito una dashboard di tracciamento in tempo reale e un'API per gli indirizzi degli attacker per monitorare gli aggressori in tempo reale. Secondo Bitget, le aziende di cybersecurity Mandiant e SlowMist stanno assistendo le indagini, e l'exchange afferma che l'incidente è già stato contenuto, escludendo qualsiasi possibilità di ulteriori trasferimenti non autorizzati. Gli indirizzi degli aggressori condivisi pubblicamente sono anche ciò che consente a emittenti, exchange e società di analisi di segnalare i depositi in tutto il settore — lo stesso meccanismo alla base dei congelamenti di Circle e Tether.
Perché THORChain è il punto di pressione
Chen indica THORChain per via del suo.track record. TRM Labs ha descritto il protocollo a maggio come "il ponte preferito" per riciclare i colpi più grandi della Corea del Nord, citando l'hack di Bybit da circa 1,5 miliardi di dollari a febbraio 2025 e il furto di KelpDAO da quasi 300 milioni di dollari. TRM ha anche osservato che THORChain "ha costantemente rifiutato di bloccare le attività illecite", inquadrando quel rifiuto come una posizione anti-censura.
MistTrack ha evidenziato lo stesso schema il 25 settembre, citando come quasi 1,2 miliardi di dollari del bottino di Bybit siano transitati per THORChain. Questa divergenza — emittenti e aziende partner che congelano ciò che possono, mentre la piattaforma più spesso indicata dagli analisti per il riciclaggio di tali proventi storicamente ha declinato di intervenire — è esattamente la tensione che l'appello pubblico di Bitget è concepito per portare alla luce.
Cosa sta facendo Bitget per recuperare i fondi
Oltre all'appello pubblico, Bitget ha lanciato un Recovery Bounty Program che paga il 5% di qualsiasi fondo congelato e il 5% di qualsiasi fondo recuperato, instradato in parte attraverso il canale LazarusBounty di Bybit — il sistema di bounty che Bybit ha sviluppato dopo il proprio hack di febbraio 2025. L'exchange ha detto che alcune attività sono già state congelate con l'aiuto di partner del settore, anche se le azioni intraprese su ordinanza del tribunale o su richiesta delle forze dell'ordine sono escluse dal bounty.
Chen ha anche detto che Bitget riattiverà i prelievi in fasi, avvertendo che il processo sarà più lento del solito perché l'incidente coinvolge più blockchain e più token. Da qui in avanti, gli indicatori osservabili sono la risposta di THORChain all'appello, i movimenti degli indirizzi segnalati sul tracker pubblico di Bitget e il ritmo con cui i prelievi in fasi tornano alla normalità.

