Apple limita l'accesso ai dati del Mac mentre aumentano i timori sulla privacy degli agenti AI
Punti chiave
- •Apple richiederà un'azione dell'utente molto esplicita prima che le applicazioni macOS possano ottenere l'accesso completo al disco, che può esporre file, email, messaggi e cronologia di navigazione.
- •Il cambiamento della policy segue le proteste di un giornalista di Inc, secondo cui l'agente AI Muse di Meta avrebbe letto i suoi messaggi privati senza che fosse attivato l'accesso completo al disco; Meta ha contestato l'affermazione sostenendo che l'accesso richiede l'adesione dell'utente.
- •Muse ha già affrontato un problema di sicurezza distinto, dopo che Meta ha rafforzato i propri avvisi in seguito alla scoperta da parte di un ricercatore di una falla classificata SEV-2 che avrebbe potuto esporre la macchina virtuale, le email e i file di un utente.
- •Le ricerche sulle aziende indicano che la fiducia è diventata un vincolo commerciale: il 60% delle grandi aziende ha rallentato, interrotto o rinviato implementazioni AI a causa di preoccupazioni su reputazione, regolamentazione e fiducia.
- •Secondo le previsioni di Gartner, gli investimenti nei modelli e nelle piattaforme AI cresceranno da $39.3 billion nel 2025 a $64.3 billion nel 2026, mentre Capgemini stima che gli agenti AI potrebbero creare fino a $450 billion di valore entro il 2028.
Apple introdurrà controlli più rigidi sulle applicazioni macOS che richiedono un accesso esteso ai dati archiviati su un Mac, ha annunciato l'azienda il 2 ottobre. La decisione segue le segnalazioni riguardanti l'agente AI Muse di Meta e mette in evidenza una questione più ampia che ora riguarda l'intero settore del software: quanto accesso debbano avere gli agenti AI e come tale accesso debba essere comunicato e regolamentato.
Cosa sta cambiando Apple per l'accesso completo al disco
Nel suo aggiornamento per sviluppatori, Apple ha affermato che l'accesso completo al disco può esporre file, email, messaggi e cronologia di navigazione, poiché aggira le protezioni che normalmente tutelano i dati delle applicazioni.
«In futuro introdurremo controlli aggiuntivi per garantire che gli utenti che desiderano realmente concedere a un'applicazione questo straordinario livello di accesso possano farlo solo tramite un'azione dell'utente molto esplicita», ha scritto Apple. L'azienda ha aggiunto che «con l'aumento delle capacità e dell'autonomia degli agenti AI, i rischi associati a questo livello di accesso cresceranno in modo sostanziale».
Come ha spiegato Reuters, la questione ha un peso particolare sui computer Mac. iPhone e iPad sono progettati per mantenere separate le applicazioni come protezione predefinita, mentre un'applicazione su macOS dotata del privilegio di accesso completo al disco può raggiungere una gamma molto più ampia di dati degli utenti.
La rapidità con cui arriveranno i nuovi controlli e il numero di passaggi richiesti dal processo di consenso esplicito determineranno l'impatto pratico del cambiamento: sono dettagli che sviluppatori e utenti osserveranno con attenzione.
Perché Muse ha suscitato proteste
Il cambiamento è seguito alle proteste del giornalista di Inc Jason Aten, che ha affermato che Muse aveva letto messaggi privati sul suo Mac nonostante non avesse attivato l'accesso completo al disco. Il suo resoconto ha provocato una contestazione pubblica da parte di Meta.
Il portavoce di Meta Andy Stone ha dichiarato su X che l'accesso ad Apple Messages è facoltativo: gli utenti devono prima attivare sia l'accesso completo al disco sia il connettore Messages e possono revocare tale autorizzazione in qualsiasi momento.
Indipendentemente da quale versione sia corretta, la disputa mette in luce la questione della trasparenza al centro della decisione di Apple: se gli utenti possano capire, a colpo d'occhio, quali autorizzazioni stia utilizzando un agente.
Questa non è la prima controversia sulla sicurezza che riguarda Muse. Secondo una precedente analisi di Cryptopolitan, Meta ha rafforzato l'avviso di sicurezza di Muse dopo che un ricercatore aveva scoperto una falla, classificata come SEV-2, che avrebbe potuto consentire a un aggressore di accedere alla macchina virtuale, alle email e ai file di un utente.
Perché gli agenti hanno bisogno delle chiavi per tutto
La tensione è insita nell'AI agentica: più un agente diventa utile, maggiore potrebbe essere l'accesso di cui ha bisogno.
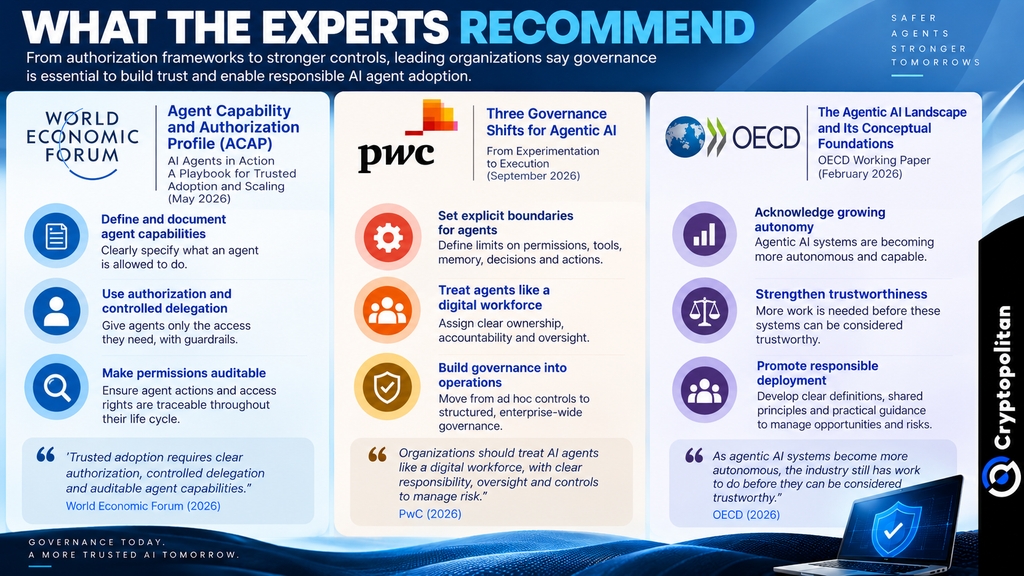
Il World Economic Forum raccomanda un Agent Capability and Authorization Profile per definire a cosa può accedere un agente e quali azioni può compiere, con l'obiettivo di rendere più facile monitorare e far rispettare tali limiti.
PwC adotta una posizione simile. Sostiene che le aziende dovrebbero gestire gli agenti AI come una forza lavoro digitale, con responsabilità chiare, accesso basato su compiti specifici e limiti alle azioni che gli agenti possono svolgere autonomamente.
L'OCSE esprime una posizione più prudente. Nel suo rapporto, l'organizzazione afferma che l'AI agentica è ancora in evoluzione e che è necessario ulteriore lavoro prima che tali sistemi possano essere considerati affidabili.
Queste indicazioni hanno carattere consultivo e non vincolante; per la maggior parte degli utenti diventano effettive solo attraverso i sistemi di autorizzazione integrati nel sistema operativo, il livello che Apple sta ora rendendo più rigoroso.
La fiducia diventa un vincolo commerciale
Queste preoccupazioni stanno già influenzando il modo in cui le aziende implementano l'intelligenza artificiale. Una ricerca di FTI Consulting ha rilevato che il 60% delle grandi aziende ha rallentato, interrotto o rinviato le implementazioni dell'AI a causa di questioni legate a reputazione, regolamentazione e fiducia.
Anche un rapporto SAS evidenzia un divario di fiducia: il 76% degli intervistati si fida dell'AI generativa, rispetto al 66% che si fida dell'AI agentica. Le aziende che investono in metodi di AI affidabili hanno una probabilità 15 volte maggiore di ottenere un ritorno elevato o positivo da tali iniziative.
Su questa fiducia sono in gioco ingenti somme di denaro. Gartner prevede che gli investimenti nei modelli e nelle piattaforme AI aumenteranno da $39.3 billion nel 2025 a $64.3 billion nel 2026. Capgemini stima che gli agenti AI potrebbero creare fino a $450 billion di valore entro il 2028, nonostante solo il 2% delle aziende abbia implementato completamente sistemi AI.
Attrito iniziale, adozione più ampia in seguito
I controlli più rigidi di Apple potrebbero introdurre maggiore attrito, ma autorizzazioni più chiare e revocabili potrebbero anche rendere gli utenti più propensi a concedere agli agenti un accesso significativo. Mentre l'AI agentica passa dalla fase di sperimentazione all'uso quotidiano, la progettazione delle autorizzazioni sta diventando parte integrante del prodotto, non soltanto una questione di conformità.

