Trezor affirme que des hackers ont compromis son fournisseur de messagerie pour envoyer une alerte d’hameçonnage
Points clés
- •Des hackers ont compromis un fournisseur de messagerie tiers utilisé par Trezor et envoyé des e-mails d’hameçonnage déguisés en avis urgent concernant une vulnérabilité des microcontrôleurs STM32.
- •Trezor a confirmé que l’e-mail « Critical Security Alert: STM32 Entropy Vulnerability » était frauduleux et a demandé aux utilisateurs de ne cliquer sur aucun lien, en précisant que la faille présumée touchant environ un appareil sur quatre n’existait pas.
- •L’entreprise a désactivé le domaine utilisé lors de l’attaque et enquête sur la manière dont les hackers ont obtenu l’accès à son domaine d’envoi légitime.
- •Les dirigeants de Casa, Nick Neuman et Jameson Lopp, ont averti que la campagne pourrait s’étendre aux utilisateurs de BitBox, en soulignant que les messages avaient passé les contrôles DKIM, SPF et DMARC et ne semblaient pas usurpés.
- •Cette vague d’hameçonnage est survenue après un incident d’août au cours duquel une compromission de ShipMonk avait exposé les données de 80 689 clients de Trezor, des informations qui, selon l’entreprise, pourraient faciliter des attaques plus sophistiquées.
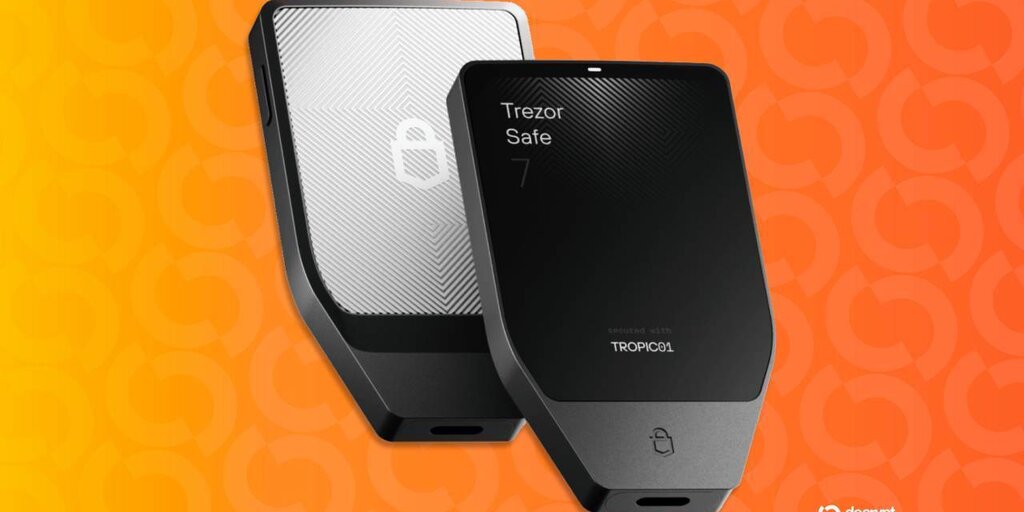
Trezor a déclaré que des hackers avaient compromis son fournisseur de messagerie tiers et utilisé le service pour diffuser des e-mails d’hameçonnage déguisés en alerte de sécurité critique. L’alerte frauduleuse affirmait à tort qu’une faille matérielle avait affaibli les phrases de récupération de certains appareils Trezor.
L’entreprise a averti les utilisateurs mercredi qu’un e-mail intitulé « Critical Security Alert: STM32 Entropy Vulnerability » ne provenait pas de Trezor. « Please be aware that the email named ‘Critical Security Alert: STM32 Entropy Vulnerability’ is not coming from us, and it’s a phishing attempt. Do not click on any link », a écrit Trezor sur X.
Trezor a indiqué avoir désactivé le domaine utilisé lors de l’attaque et enquêter sur la manière dont les hackers avaient obtenu l’accès à son domaine légitime. L’e-mail affirmait faussement que les ingénieurs de Trezor avaient découvert une « critical hardware-level vulnerability » dans les microcontrôleurs STM32 utilisés par les appareils de l’entreprise. Il avançait également que le défaut concernait environ un appareil sur quatre et pouvait laisser les phrases de récupération avec un niveau insuffisant d’aléa, ou entropie.
Cette affirmation semblait destinée à exploiter les inquiétudes suscitées par un récent exploit visant Coldcard, qui a coûté plus de 130 millions de dollars en Bitcoin aux utilisateurs. Trezor a publié un communiqué qualifiant l’e-mail de frauduleux et avertissant les utilisateurs peu après 16 h 30, heure de l’Est, plusieurs heures après que certains utilisateurs eurent signalé avoir reçu le message d’hameçonnage depuis une adresse e-mail qui semblait être légitime et appartenir à Trezor.
Nick Neuman, cofondateur et directeur général de Casa, a déclaré que la campagne pourrait dépasser le seul cas de Trezor, ajoutant qu’il avait entendu parler de signalements similaires de la part d’utilisateurs de BitBox. « It’s likely that a marketing email provider was compromised », a déclaré Neuman sur X. « Stay frosty and don't trust provider emails that try to get you to take actions via sketchy looking links. »
Un utilisateur, Marcello Paz, a publié des détails sur le message sur X le 9 septembre 2026. Il a indiqué que Gmail affichait l’expéditeur comme étant Trezor Security help@trezor.io, avec un chemin de retour noreply@mailing.trezor.io. Il a également indiqué que le message identifiait une campagne Sendinblue et affichait DKIM, SPF et DMARC comme validés pour Sa publication incluait le lien de suivi de la campagne et l’URL : Marcello Paz sur X.
Les informations d’expédition et les contrôles d’authentification rapportés pouvaient donner au message une apparence légitime auprès des destinataires, mais ne rendaient pas son affirmation de sécurité authentique. Les utilisateurs doivent vérifier les avis de sécurité via les canaux officiels d’une entreprise plutôt que de se fier aux liens contenus dans un e-mail.
Le chercheur spécialisé dans la sécurité du Bitcoin et directeur de la sécurité de Casa, Jameson Lopp, a lancé un avertissement similaire. « Threat actors may have compromised the email provider(s) used by Trezor and BitBox », a-t-il écrit sur X. « Malicious emails claiming both have bad RNGs that require security updates are being sent, and the emails don't appear to be spoofed. No such security advisory has been issued! »
En août, Trezor et Foundation, un autre fabricant de portefeuilles matériels crypto, avaient averti les utilisateurs au sujet de tentatives d’hameçonnage exploitant les craintes liées à la sécurité des portefeuilles matériels, après que des chercheurs eurent divulgué des vulnérabilités affectant les appareils Coldcard.
Le même mois, Trezor avait indiqué qu’une compromission chez le prestataire d’expédition ShipMonk avait exposé les données de 80 689 personnes, notamment leurs noms, adresses e-mail, numéros de téléphone et adresses de livraison. L’entreprise avait averti que les informations divulguées pourraient être utilisées dans des attaques d’hameçonnage plus sophistiquées. Le rapport de Trezor est disponible dans son communiqué officiel.
