Trezor supprimera ses revendeurs agréés après la découverte par Ledger d'un implant espion dans des portefeuilles crypto
Points clés
- •Trezor a informé ses partenaires que leur agrément de revendeur prend fin le 1er janvier 2027 et qu'ils ne recevront plus aucun nouveau stock de l'entreprise.
- •L'équipe de sécurité Donjon de Ledger a découvert que les portefeuilles vendus par le revendeur CryptoBilis, en Asie du Sud-Est, contenaient un composant non autorisé qui lit l'écran, décode la phrase de récupération et la transmet via LTE grâce à une eSIM intégrée.
- •L'implant laisse inchangées la puce de stockage des clés et le système d'exploitation, de sorte que les portefeuilles compromis paraissent et fonctionnent normalement.
- •L'enquêteur onchain Specter a retracé plus de 86 millions de dollars de vols présumés liés à ce schéma, un chiffre que Ledger n'a pas vérifié.
- •Trezor a déclaré qu'aucune preuve n'indique qu'un de ses appareils ait été compromis et a déjà retiré CryptoBilis de sa liste de vendeurs.
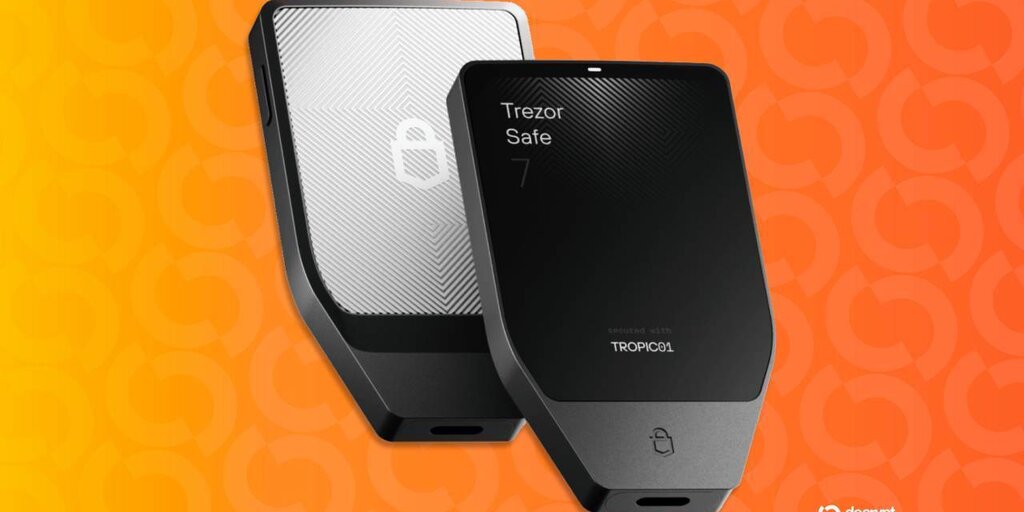
Trezor réduit son réseau de revendeurs agréés, informant ses partenaires que leur agrément prendra fin le 1er janvier 2027 et que l'entreprise ne leur expédiera plus aucun nouveau stock. Cette décision intervient quelques jours après que le fabricant concurrent de portefeuilles matériels Ledger a lancé une enquête ayant finalement confirmé la présence d'un implant espion caché dans des portefeuilles crypto vendus via un revendeur tiers. Trezor indique que cette mesure vise à renforcer la supervision de son canal de distribution à la suite d'une série d'incidents de sécurité touchant la chaîne d'approvisionnement.
L'entreprise a annoncé cette décision sur X mardi, déclarant qu'il n'existe « pas la moindre preuve » qu'un appareil Trezor ait été compromis. Elle a décrit ces suppressions comme une étape préventive prise par pure précaution.
« À la suite des récents incidents liés à la chaîne d'approvisionnement, nous avons décidé de réduire le nombre de revendeurs afin de pouvoir contrôler plus efficacement ceux avec lesquels nous travaillons », a écrit Trezor.
Ce que Ledger a découvert
L'équipe de sécurité Donjon de Ledger indique que les portefeuilles vendus par CryptoBilis, un revendeur d'Asie du Sud-Est, contenaient un composant non autorisé qui lit l'écran de l'appareil et décode la phrase de récupération dès qu'elle apparaît. L'implant espion transmet ensuite les mots via le réseau LTE, le même réseau de données mobiles qu'utilise un smartphone, grâce à une eSIM, une carte SIM intégrée au matériel.
Selon Ledger, l'implant ne modifie ni la puce qui stocke les clés ni le système d'exploitation de l'appareil, ce qui signifie qu'un portefeuille compromis paraît et fonctionne normalement. L'enquêteur onchain Specter a retrac plus de 86 millions de dollars de vols présumés liés à ce schéma, un chiffre que Ledger déclare ne pas avoir vérifié.
Un portefeuille matériel est un petit appareil qui conserve hors ligne les clés secrètes des cryptomonnaies d'un utilisateur, à l'abri des pirates. Sa configuration génère une phrase de récupération de 24 mots qui sert de mot de passe maître : quiconque possède ces mots peut vider le portefeuille depuis n'importe où dans le monde. Comme la phrase de récupération suffit à elle seule à restaurer un portefeuille sur un autre appareil, sa capture donne à un attaquant un accès complet aux fonds.
La lettre adressée aux revendeurs
Danny Sanders, Chief Commercial Officer de Trezor, a partagé la lettre que l'entreprise a envoyée aux partenaires qu'elle abandonne.
« Si vous recevez cette lettre, votre agrément prend fin le 1er janvier 2027. À cette date, nous vous retirerons de notre liste de revendeurs Trezor agréés », indique la lettre. « Je suis désolé. Cette décision ne remet nullement en cause vos efforts ni la manière dont vous nous avez représentés. »
« Il s'agit d'une mesure de précaution destinée à protéger notre chaîne d'approvisionnement et nos clients », a écrit Sanders. « Si la situation évolue à l'avenir, nous la réexaminerons. »
Les revendeurs concernés ne recevront aucun nouveau stock, mais pourront continuer à écouler leurs stocks restants pendant le Black Friday et la période des fêtes. Sanders a déclaré que cette décision reflète simplement le nombre de partenaires que Trezor peut contrôler étroitement par ses propres moyens. Ni la publication ni la lettre n'ont précisé combien de revendeurs sont concernés.
Trezor a indiqué avoir examiné chaque pays individuellement, en pesant les revenus et la distribution face à sa propre présence locale. Les revendeurs conservés opéreront dans le cadre d'un dispositif juridique actualisé et de règles plus strictes concernant l'approvisionnement, le stockage et la manipulation des appareils. Le changement du 1er janvier 2027 et les règles actualisées détermineront donc la manière dont les acheteurs accéderont aux stocks agréés une fois les stocks restants des revendeurs actuels écoulés.
Trezor a également déclaré sur X plus tôt cette semaine que CryptoBilis avait déjà été retiré de sa liste de vendeurs et qu'il n'avait reçu aucun signalement de portefeuilles Trezor altérés de la part de ce détaillant.
« Hi, don’t open it. Forcing the casing open can damage the device, and if it’s a Safe 7, the built-in battery makes that genuinely risky. If something about your device worries you, reach out via , and we’ll take a look. We are actively investigating the…”
Un historique de préoccupations liées à la chaîne d'approvisionnement
En mai 2022, Trezor avait averti que des portefeuilles Model T contrefaits étaient vendus sur une place de marché russe par un vendeur qui n'était pas un revendeur agréé. Les appareils avaient été ouverts, rescellés et équipés de composants internes remplés, et Trezor avait précisé que les phrases de récupération qu'ils généraient étaient prévisibles ou prédéfinies, ce qui signifie que quelqu'un d'autre pouvait déjà connaître ces mots. Trezor recommandait alors d'acheter uniquement auprès de sa boutique officielle ou d'un revendeur agréé — la seconde option étant précisément le réseau qu'il réduit aujourd'hui.
Plus récemment, en août, le partenaire logistique ShipMonk a exposé des données clients de Trezor après un accès non autorisé, et la mise à jour de septembre de l'entreprise a porté le nombre de clients concernés à 80 689. Trezor affirme que ses propres systèmes, appareils, clés privées et sauvegardes de portefeuille n'ont pas été touchés.
L'avertissement de Ledger aux acheteurs
Ledger a demandé à toute personne ayant acheté un appareil auprès de CryptoBilis au cours des 90 derniers jours de ne pas le configurer, et a conseillé à ceux qui l'avaient déjà fait de transférer leurs fonds vers une nouvelle phrase seed sur un appareil acheté directement auprès de Ledger. Ledger et Trezor ont tous deux mis en garde les acheteurs contre l'achat de portefeuilles matériels auprès de vendeurs non autorisés.

