THORChain rejette la demande de Bitget de bloquer les portefeuilles des pirates après une faille de 387,5 millions de dollars
Points clés
- •THORChain a refusé la demande de Bitget de bloquer les adresses de portefeuilles liées aux pirates, indiquant que les arrêts de réseau sont des mécanismes de sécurité d'urgence qui ne peuvent pas geler sélectivement des fonds et que le protoc ne censure pas par conception.
- •Bitget a relevé son estimation des pertes liées à l'incident du 24 septembre à environ 387,5 millions de dollars, contre 351,6 millions initialement annoncés.
- •L'attaquant, vraisemblablement lié au groupe nord-coréen Lazarus, a utilisé THORChain pour convertir l'Ethereum volé en Bitcoin, et MistTrack a noté que près de 1,2 milliard de dollars issus du piratage de Bybit avaient déjà été retracés via le protocole.
- •Bitget a rétabli les retraits de Bitcoin le 28 septembre après avoir corrigé la vulnérabilité de l'infrastructure de portefeuilles, signalant aucun autre transfert non autorisé et des fonds utilisateurs intacts.
- •Bitget a transféré 2 042,28 BTC, d'une valeur d'environ 169 millions de dollars, de son Protection Fund d'environ 5 500 BTC vers des hot wallets, tandis que la PDG Gracy Chen prévoit de reconstituer le fonds à son niveau de référence de 300 millions de dollars sous une semaine.
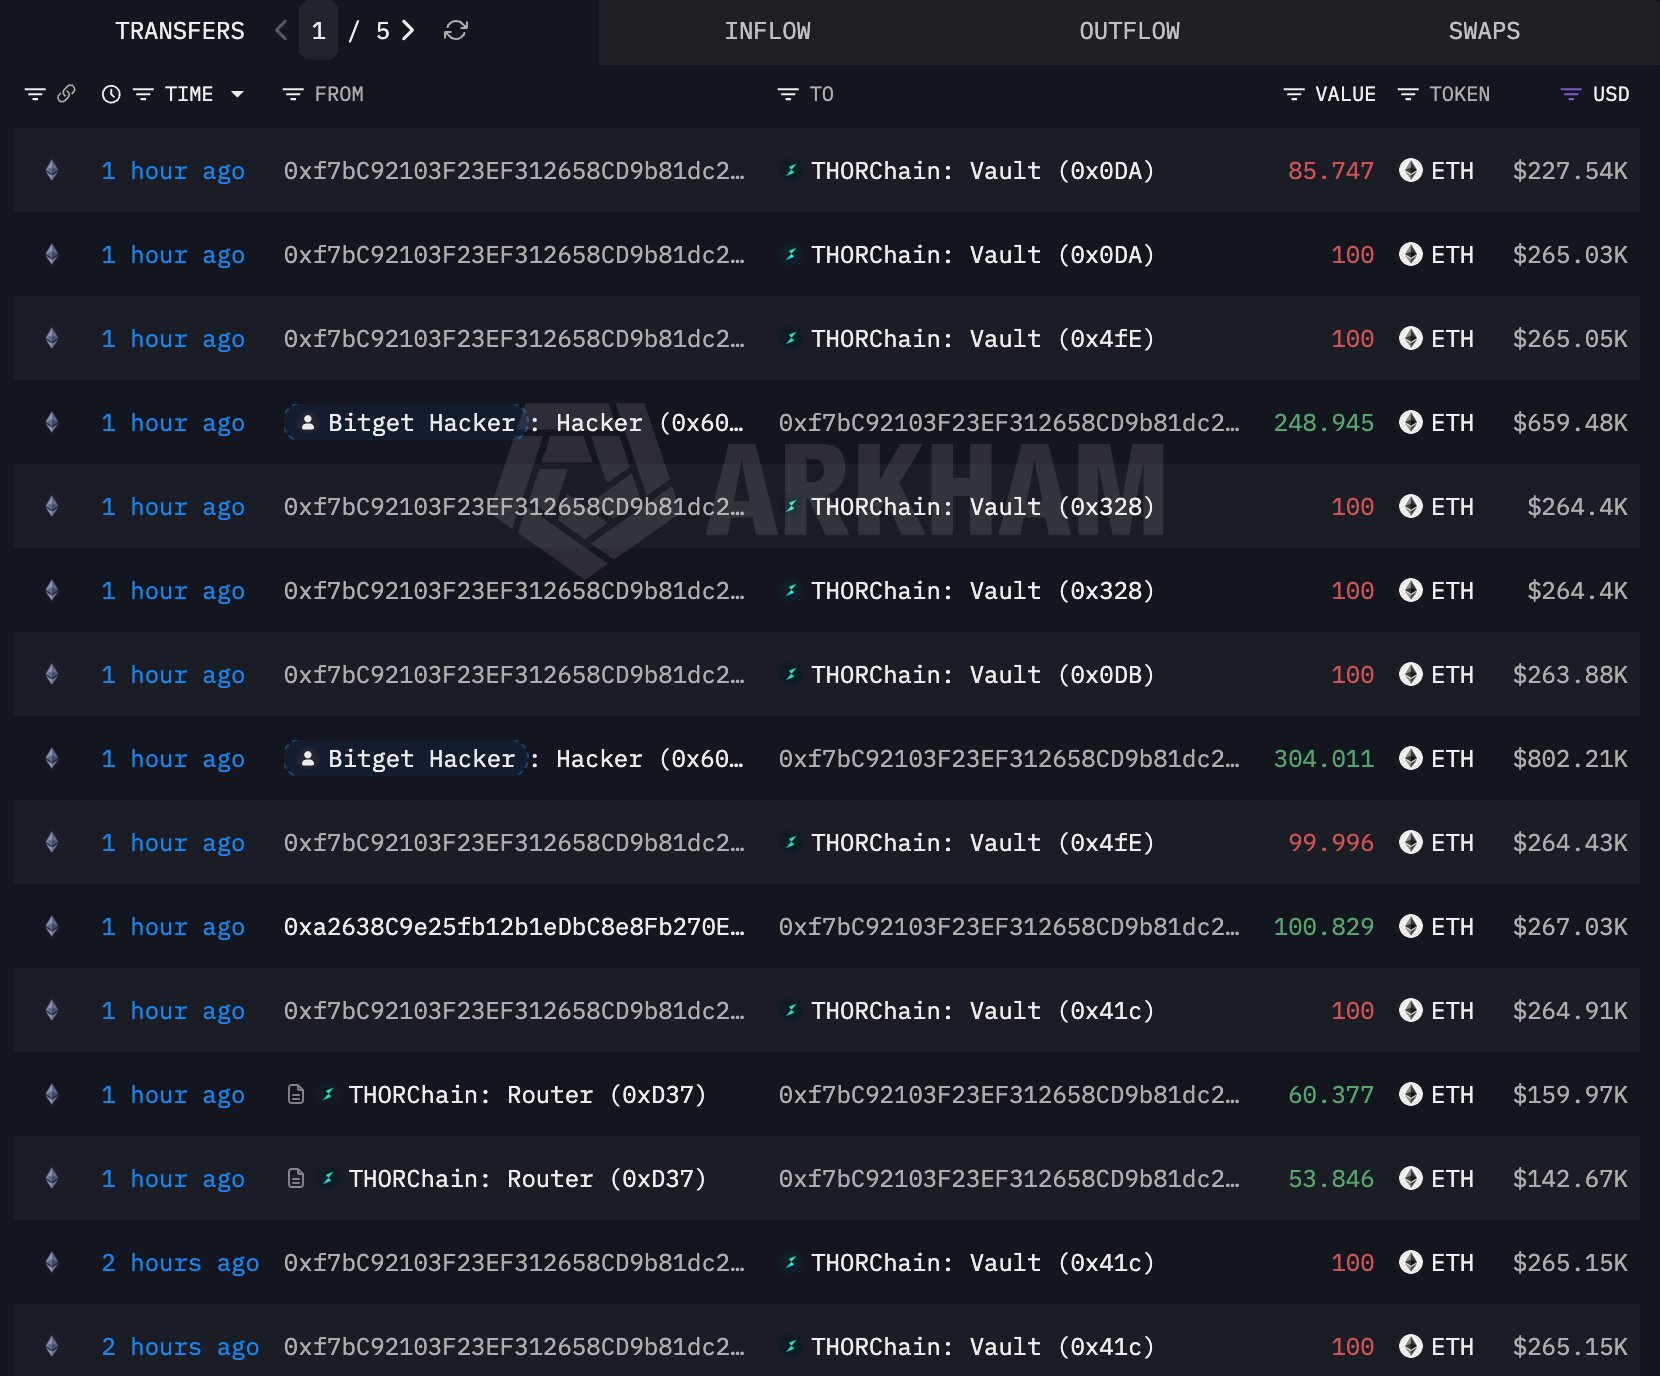
THORChain a refusé une demande formelle de Bitget de refuser ses services aux adresses de portefeuilles liées au récent piratage de la plateforme, défendant son architecture sans permission alors même que les fonds associés aux attaquants continuaient de circuler via le protocole inter-chaînes.
Bitget estime désormais qu'environ 387,5 millions de dollars ont atteint des adresses contrôlées par les attaquants lors de l'incident du 24 septembre, contre les 351,6 millions de dollars initialement annoncés par la plateforme. Des portefeuilles liés aux attaquants ont utilisé THORChain pour des échanges inter-chaînes tandis que les enquêteurs suivaient les fonds volés à travers les blockchains. Bitget, de son côté, a commencé à rétablir les retraits de Bitcoin le 28 septembre après avoir corrigé la vulnérabilité de l'infrastructure de portefeuilles à l'origine de la faille.
Le pirate utilise THORChain pour convertir les fonds volés
Les données on-chain montrent que le pirate à l'origine de l'attaque exploite THORChain pour déplacer des actifs. Les données d'Arkham Intelligence indiquent que l'adresse du pirate, vraisemblablement liée au tristement célèbre groupe nord-coréen Lazarus, a converti de l'Ethereum (ETH) en Bitcoin (BTC). L'adresse est visible publiquement sur l'explorateur de blockchain d'Arkham.
Comme précédemment rapporté, le pirate a volé 34 890 ETH d'une valeur de 85 millions de dollars à la plateforme — le deuxième actif crypto le plus important volé à Bitget en valeur, après le XRP.
Vredi 25 septembre, la société de suivi blockchain MistTrack a signalé que l'attaquant utilise la plateforme THORChain pour s'échapper avec le produit du vol via des échanges d'actifs et des transferts inter-chaînes. « Après le piratage de Bybit de 1,46 Md$ l'an dernier, près de 1,2 Md$ de fonds volés auraient été retracés via THORChain, les attaquants déplaçant les actifs entre les chaînes », a noté MistTrack.
La comparaison avec Bybit souligne que ce n'est pas la première fois que le produit d'une faille majeure est retracé via le protocole, un schéma qui a fait des plateformes d'échange inter-chaînes un point de récurrent dans le traçage des fonds après piratage. Les adresses liées aux attaquants ont été identifiées publiquement et font l'objet d'une surveillance active par les plateformes, les sociétés de sécurité blockchain et les sociétés AML. MistTrack a fait valoir que THORChain doit assumer ses responsabilités et ne pas devenir une plateforme de prédilection pour que les attaquants échangent leurs actifs.
S'exprimant sur ce sujet, la PDG de Bitget, Gracy Chen, a déclaré : « Nos adresses d'attaquants sont publiquement répertoriées et activement suivies. Nous demandons formellement à THORChain de refuser ses services à ces adresses. La décentralisation est un principe de conception, pas un bouclier pour faciliter des fonds volés connus. L'industrie regarde. »
THORChain défend son refus de bloquer les adresses
THORChain a indiqué que les arrêts de réseau sont des mécanismes de sécurité d'urgence conçus pour protéger le protocole, ajoutant qu'ils ne peuvent pas être utilisés comme des outils pour geler sélectivement des fonds spécifiques ou bloquer des échanges individuels.
Le protocole a cité une exploitation de mai 2026 au cours de laquelle 10,7 millions de dollars avaient été volés dans ses pools de liquidité. Lors de cet incident, les adresses des attaquants n'avaient pas été mises sur noire et n'avaient donc pas été empêchées d'effectuer des échanges sur le réseau.
« THORChain est sans permission et ne censure pas par conception », a-t-il ajouté dans un message sur la plateforme X.
La conséquence pratique est que même les portefeuilles d'attaquants publiquement étiquetés restent hors des mécanismes de blocage de THORChain, laissant le suivi par les plateformes et les sociétés d'analyse — plutôt que l'interception on-chain — comme seule réponse actuellement en place. Certains acteurs du secteur ont également exprimé leur soutien à la position de THORChain. Le nomade numérique Michael Perkins a écrit : « Tous les outils existants sont par nature intrinsèquement neutres. C'est l'homme qui manie l'outil qui décide de l'utiliser pour le bien ou pour le mal, et on ne peut pas blâmer les outils des actes des hommes. »
Bitget rétablit les retraits de Bitcoin
Conformément à son calendrier prévu, Bitget a rétabli les retraits sur sa plateforme à compter d'aujourd'hui, 28 septembre. La plateforme a indiqué que la vulnérabilité a été corrigée et qu'aucun transfert non autorisé supplémentaire n'a été identifié depuis que l'incident a été maîtrisé. Les fonds des utilisateurs, a-t-elle ajouté, restent intacts.
La PDG Gracy Chen avait précédemment déclaré que Bitget prévoit de reconstituer son Protection Fund à son niveau de référence de 300 millions de dollars sous une semaine — une échéance annoncée qui donne à l'industrie un point de contrôle concret à court terme pour évaluer la reprise de la plateforme après le piratage.
Comme rapporté par le compte X « Ai », Bitget a transféré 2 042,28 BTC, d'une valeur d'environ 169 millions de dollars, de son Protection Fund d'environ 5 500 BTC vers des hot wallets, tandis que 3 457,72 BTC supplémentaires restent on-chain. Chen a précisé que ces transferts ont été effectués à l'avance et ne doivent pas être interprétés comme une activité de retrait réelle des utilisateurs.
Cet article est fourni à titre informatif uniquement. Les étiquettes blockchain et les analyses n'établissent pas de manière indépendante l'identité des contrôleurs de portefeuilles.
Source : The Market Periodical

