Le président sud-coréen réclame un « tsar de la cybersécurité » après le piratage de 6,3 milliards de dollars de Binance
Points clés
- •Le président sud-coréen Lee Jae Myung a proposé de nommer un puissant tsar de la cybersécurité afin de coordonner les défenses entre les agences publiques et les entreprises privées.
- •Cet appel intervient quelques jours après le vol de 6,3 milliards de dollars chez Binance le 29 octobre, attribué par le FBI au groupe de hackers TraderTraitor, lié à la Corée du Nord, que Pyongyang nie impliqué.
- •Lee a estimé que le système de sécurité actuel de la Corée du Sud, centré sur les inspections et les réactions a posteriori, présente des limites évidentes, et a plaidé pour une détection plus précoce des menaces et un partage plus rapide des informations.
- •Le président a averti que l'avancée rapide de l'intelligence artificielle rend les cybercriminels plus sophistiqués et plus difficiles à contrer.
- •Le Service national de renseignement a ordonné des contrôles de sécurité auprès de plus de 2 100 organismes gouvernementaux, tandis que le ministère des Sciences examine environ 170 grandes installations d'infrastructure du secteur privé, dont des entreprises financières et de télécommunications.
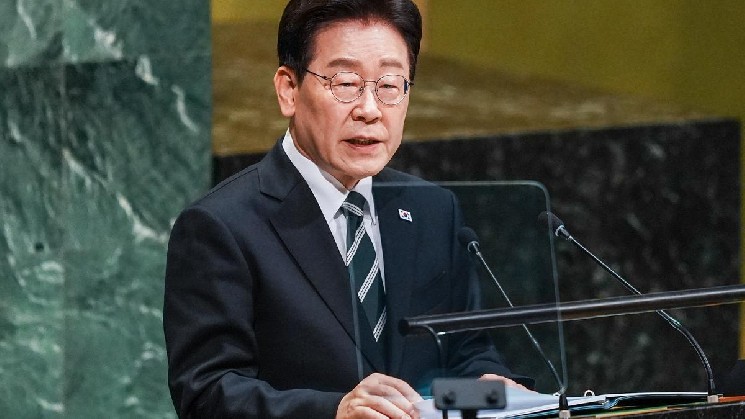
Le président sud-coréen Lee Jae Myung a demandé mardi la nomination d'un « puissant tsar de la cybersécurité », citant le piratage de 6,3 milliards de dollars de la plateforme d'échange crypto Binance comme preuve d'une menace croissante pesant sur les institutions financières et les infrastructures critiques.
Lors d'une réunion du Conseil des ministres à Séoul, Lee a déclaré que le pays avait besoin d'un organe à l'échelle gouvernementale disposant de l'autorité nécessaire pour coordonner la cybersécurité entre les agences publiques et les entreprises privées, selon The Korea Times.
« Le système de sécurité actuel, centré sur les inspections et les réponses a posteriori, montre des limites évidentes », a déclaré Lee.
Cette proposition intervient quelques jours après le vol de fonds du 29 octobre chez Binance, attribué par le FBI à TraderTraitor, un groupe de pirates informatiques lié à la Corée du Nord. Pyongyang a nié toute responsabilité dans cette attaque. Lee n'a pas mentionné la Corée du Nord en évoquant l'incident Binance. Cette intrusion se distingue tant par son ampleur que par l'attribution du FBI à un groupe lié à un État, et c'est cet incident que Lee a invoqué pour soutenir que les institutions financières et les infrastructures critiques font désormais face à des menaces que les inspections et les réponses a posteriori ne peuvent pas adequately traiter.
Le président a également averti que l'avancée rapide de l'intelligence artificielle rend les cybercriminels plus sophistiqués et plus difficiles à contrer. Il a plaidé pour une détection plus précoce et un partage plus rapide des informations plutôt que de s'appuyer sur des inspections après intrusion — une posture proactive que l'organe de coordination proposé est censé garantir, tant auprès des agences publiques que des entreprises privées.
Selon The Korea Times, le Service national de renseignement de Corée du Sud a déjà ordonné des contrôles de sécurité auprès de plus de 2 100 organismes gouvernementaux et institutions publiques, tandis que le ministère des Sciences inspecte environ 170 grandes installations d'infrastructure du secteur privé, dont des entreprises financières et de télécommunications. Ensemble, ces deux audits couvrent les secteurs public et privé que l'autorité proposée par Lee engloberait.
Le gouvernement n'a pas annoncé de calendrier pour la création de l'organe de cybersécurité proposé. En attendant, les prochains indicateurs seront les résultats des contrôles de sécurité en cours et toute annonce précisant le mandat du nouvel organe, notamment la manière dont son autorité de coordination s'appliquerait aux entreprises financières privées telles que les plateformes d'échange crypto.
Reportage original : CoinDesk

