Des chercheurs forgent une signature RSA 1024 bits sans extraire la clé privée
Points clés
- •Des chercheurs de l'UC San Diego et d'Inria ont forgé une signature RSA 1024 bits sans extraire la clé privée, en utilisant environ 4,3 milliards de requêtes vers un oracle de signature brut, sans remplissage, sur un module de sécurité matériel.
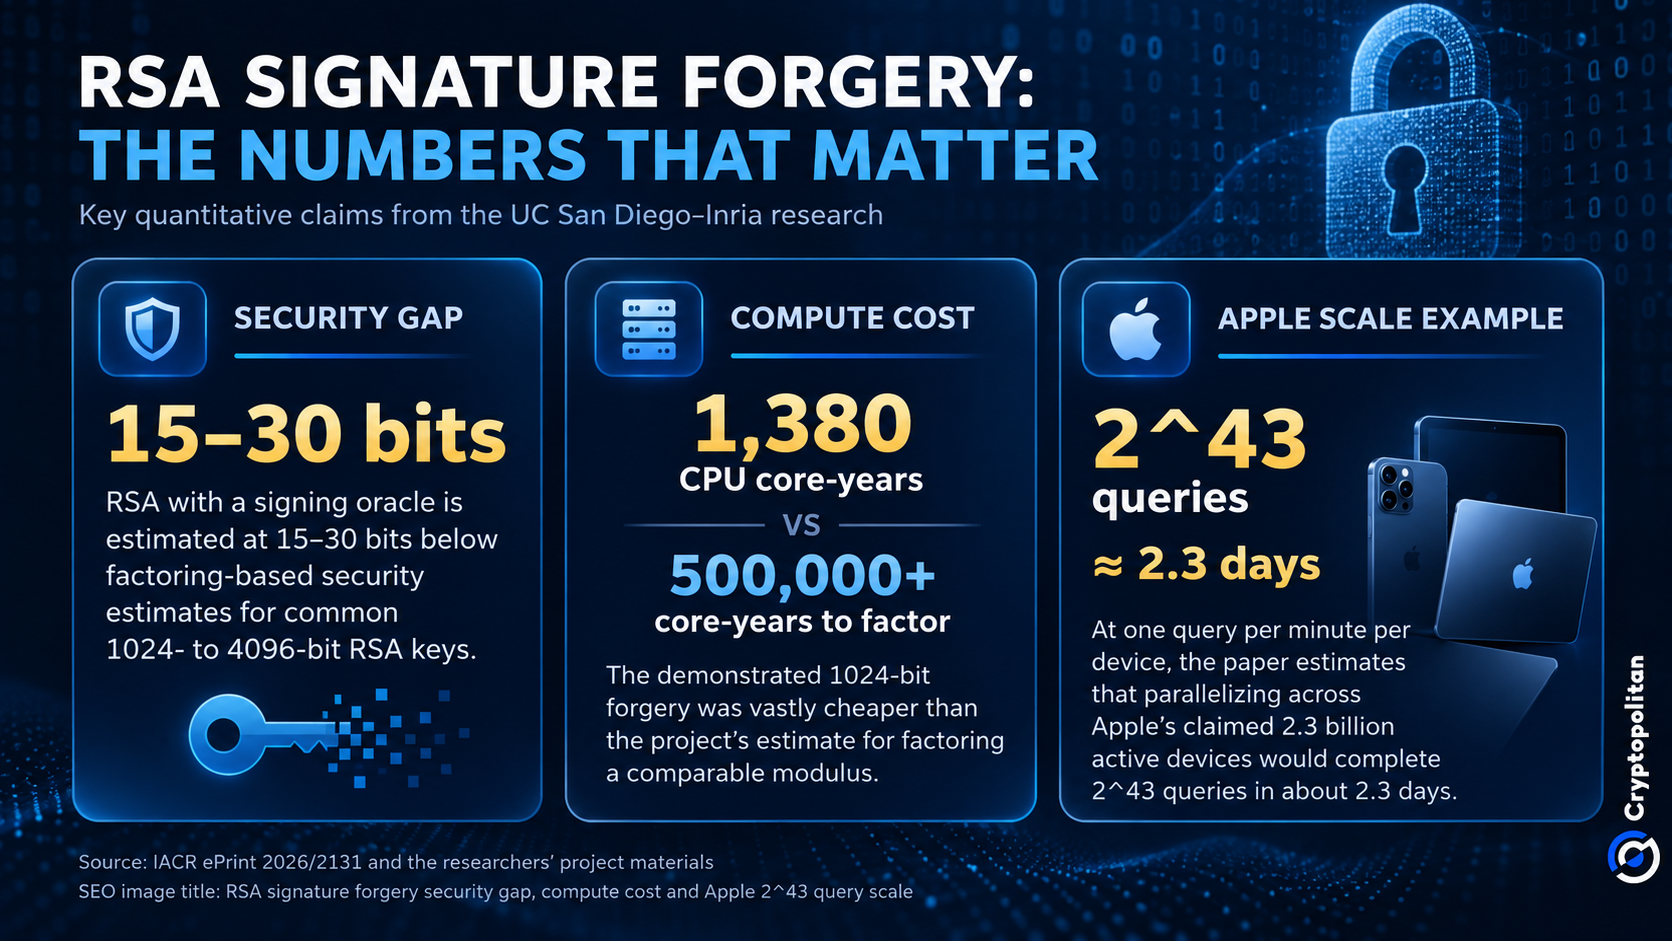
- •L'attaque a consommé 1 380 années-cœur sur cinq mois, bien moins que les 500 000 à 1 000 000 d'années-cœur estimées pour factoriser la même clé, et les forgeries ultérieures devraient coûter environ 180 années-cœur après le précalcul.
- •La technique nécessite une interface de signature RSA brute, sans remplissage : les signatures standard PKCS#1 v1.5 et RSA-PSS ne sont donc pas vulnérables en pratique, et Bitcoin et Ethereum, qui reposent sur ECDSA secp256k1 et les signatures Schnorr, ne sont pas affectés.
- •La taille de clé de 1024 bits est interdite par le NIST pour les signatures numériques depuis 2013, et l'algorithme sous-jacent date de 2007 ; l'élément nouveau est l'implémentation pratique réalisée par les chercheurs.
- •Pour les dépositaires de cryptomonnaies, cette découverte montre qu'un matériel sécurisé seul ne suffit pas si les API de signature et les flux d'approbation sont compromis, un risque reflété dans l'enquête 2026 d'EY et l'action de supervision de l'ESMA du 8 juillet sur la gestion des clés et du stockage.
Une équipe de chercheurs de l'UC San Diego a démontré qu'une signature RSA 1024 bits peut être forgée en envoyant un volume massif de requêtes à un module de sécurité matériel (HSM) — un dispositif durci conçu pour générer et stocker des clés cryptographiques tout en isolant le matériel de clé à l'intérieur — sans jamais extraire la clé privée du dispositif.
Cette découverte souligne une catégorie de risque bien précise pour les dépositaires de cryptomonnaies : stocker une clé dans un matériel inviolable ne suffit pas en soi si un attaquant compromet les systèmes autorisés à l'utiliser.
Forger une signature que la clé n'a jamais signée
Dans IACR ePrint 2026/2131, Laura Shea, Miro Haller, Adam Suhl et Nadia Heninger de l'UC San Diego, avec Emmanuel Thomé d'Inria, décrivent comment un accès temporaire à un oracle de signature RSA brut — une interface qui signe les données telles quelles, sans appliquer aucun remplissage — peut finalement permettre à un attaquant de forger des signatures hors ligne.
L'attaque a impliqué 2^32 requêtes de signature basiques — un peu plus de 4,3 milliards de requêtes —消耗 consommant 1 380 années-cœur de temps de calcul réparties sur cinq mois calendaires. À titre de comparaison, selon les documents du projet des chercheurs, factoriser le même module RSA 1024 bits prendrait environ 500 000 à 1 000 000 d'années-cœur. L'essentiel de ce travail n'est effectué qu'une seule fois, lors du précalcul ; ensuite, forger une signature choisie devrait nécessiter environ 180 années-cœur.
La cible de 1024 bits est elle-même datée : les recommandations du NIST interdisent les clés RSA 1024 bits pour la génération de signatures numériques depuis 2013.
L'algorithme sous-jacent remonte à 2007. Ce qui a changé, c'est que l'équipe a réellement mené l'attaque en pratique, comme l'a noté Bruce Schneier le 28 septembre :
« What is new is the implementation. » — Bruce Schneier
Pourquoi la signature sans remplissage est toute l'astuce
Une contrainte essentielle s'applique à ce type d'attaque : elle nécessite un accès à un oracle de signature ou de déchiffrement RSA brut, sans remplissage. Les signatures RSA standard utilisant PKCS# v1.5 ou RSA-PSS n'exposent pas une telle interface, cette technique ne constitue donc pas une attaque pratique contre un RSA correctement implémenté. Cette distinction dépasse largement le cadre de cette démonstration : le RSA reste l'un des algorithmes à clé publique les plus déployés, protégeant les négociations TLS, la signature de code et les systèmes de paiement.
Comme l'a noté Decrypt, les chercheurs ont désactivé le mode FIPS certifié — la configuration validée selon les normes cryptographiques fédérales américaines — sur le HSM et utilisé leur propre clé de test.
Selon l'article, l'accès à la signature brute peut encore apparaître dans les API des HSM et dans les systèmes de signature à l'aveugle RSA. L'article cite RFC 9474 comme exemple, décrivant un scénario dans lequel un serveur signe un message masqué sans jamais voir le message original.
Pour illustrer la vitesse à laquelle les requêtes simultanées peuvent s'accumuler, l'étude utilise le chiffre d'Apple de 2,3 milliards d'appareils actifs. À un jeton par minute, un seul appareil mettrait environ 17 millions d'années pour atteindre 2^43 requêtes. Réparties sur 2,3 milliards d'appareils, le même nombre de requêtes pourrait toutefois être soumis en environ 2,3 jours.
Les interfaces de signature, partie intégrante du périmètre
Pour les dépositaires de cryptomonnaies, enfermer une clé privée dans un matériel sécurisé n'offre pas une sécurité totale. Les API, les flux d'approbation et les systèmes automatisés qui invoquent la clé présentent leurs propres risques.
Le secteur reflète déjà cette préoccupation. Selon l'enquête 2026 d'EY, la sécurité des actifs numériques ainsi que les procédures de signature de clés sont devenues bien plus déterminantes dans le choix d'un dépositaire. La Common Supervisory Action lancée par l'ESMA le 8 juillet concentre elle aussi son contrôle sur la gestion des clés et du stockage, les contrôles des transactions et la réponse aux incidents.
Selon les chercheurs, un RSA exposé à un oracle de signature offre 15 à 30 bits de sécurité en moins que les estimations fondées sur la factorisation pour des clés typiques de 1024 à 4096 bits. Dans ce modèle, le RSA 4096 bits n'offre même pas la sécurité d'un chiffrement 128 bits.
Pas une rupture pour Bitcoin ou Ethereum
La recherche ne concerne que le RSA. Ethereum utilise ECDSA secp256k1, tandis que Bitcoin repose sur ECDSA secp256k1 et les signatures Schnorr ; l'attaque démontrée ne s'applique donc pas à leurs systèmes de signature de transactions.
La question plus large du risque de garde n'est toutefois pas entièrement nouvelle. Un rapport de Cryptopolitan du 20 septembre décrivait comment des autorités de signature compromises avaient permis de soutirer environ 2 millions de dollars à Fetch.ai et NuNet. Ce casiquait une personne obtenant la clé elle-même ; la nouvelle recherche montre qu'un attaquant peut au contraire obtenir une autorité de signature sans jamais détenir la clé.

