Ostium reconstruit son infrastructure de trading avec Gateway trois mois après l'exploit de 23,75 M$
Points clés
- •Ostium a annoncé le 1er octobre qu'elle reconstruisait son infrastructure de trading basée sur Arbitrum autour de Gateway, qu'elle présente comme offrant une exécution plus rapide, une marge unifiée et une infrastructure de sécurité améliorée.
- •L'annonce est intervenue environ trois mois après qu'une attaque de juillet a drainé 23,75 millions de dollars du coffre de liquidité d'Ostium, à la suite d'une mise à jour du plan de récupération de l'OLP partagée par Ostium le 30 septembre.
- •Selon Galaxy Research, l'attaquant a utilisé une clé de signataire d'oracle approuvée et un forwarder PriceUpKeep enregistré pour soumettre des rapports de prix correctement signés avec des horodatages falsifiés, transférant les fonds en huit transactions vers un seul portefeuille.
- •Galaxy Research a soutenu que cet exploit démontre que les attaquants peuvent cibler les identifiants et l'infrastructure même lorsque les contrats intelligents fonctionnent comme prévu, et a recommandé une meilleure gestion des clés de signature, une redondance des vérificateurs et des timelocks administrateur plutôt que des restrictions de retrait.
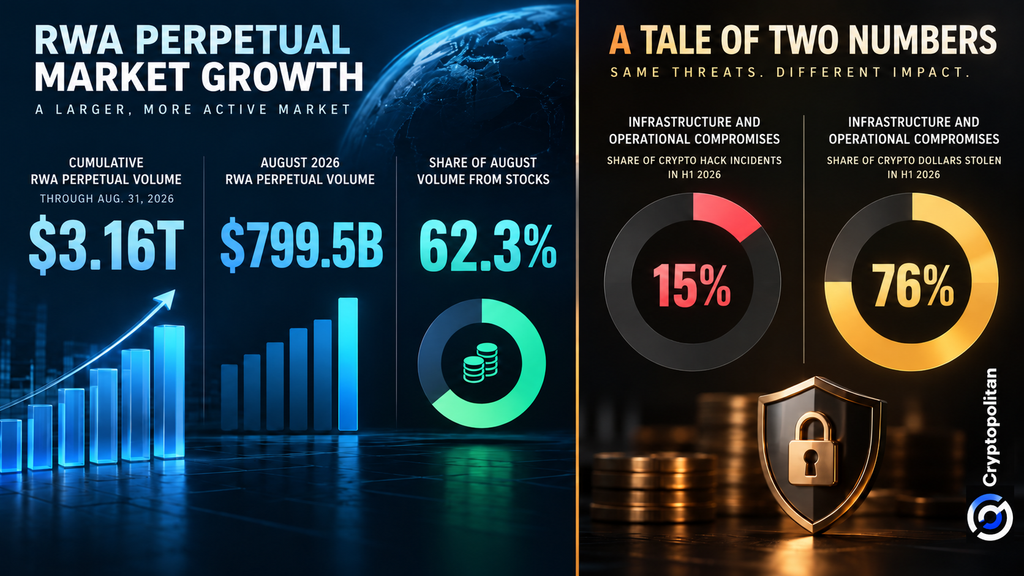
- •Les données du secteur soulignent les enjeux : TRM Labs a recensé 217 piratages totalisant 972 millions de dollars au premier semestre 2026 — soit 207 incidents selon les données citées — tandis que CoinMarketCap évaluait le volume cumulé des perpétuels RWA à 3 160 milliards de dollars au 31 août.
Ostium, une plateforme de trading de perpétuels construite sur Arbitrum, un réseau de couche 2 d'Ethereum, a annoncé le 1er octobre qu'elle reconstruisait son infrastructure de trading autour de Gateway. Selon la société, le nouveau système offre une exécution plus rapide, une marge unifiée — une structure dans laquelle les positions d'un trader partagent un seul solde de garantie — et une infrastructure de sécurité améliorée. Ce déploiement intervient environ trois mois après qu'un attaquant a drainé 23,75 millions de dollars du coffre de liquidité de la plateforme en juillet, faisant pression sur Ostium pour démontrer que les failles à l'origine de l'incident ont été corrigées.
Ce qu'Ostium indique que Gateway modifie
Dans une publication sur X du 1er octobre, Ostium a présenté Gateway comme bien plus qu'un simple correctif. Selon l'annonce, la plateforme conservera la connectivité institutionnelle introduite plus tôt cette année tout en refondant son processus d'exécution et sa gestion des marges.
La couche d'exécution décentralisée d'Ostium, comme l'a rapporté Cryptopolitan en juillet, achemine les ordres on-chain vers des partenaires institutionnels off-chain qui assistent avec la couverture. Marco Antonio Ribeiro, cofondateur et directeur technique de la société, a déclaré que l'ensemble du dispositif a été conçu pour des latences inférieures à 100 millisecondes.
L'annonce de Gateway a suivi une mise à jour que Ostium a partagée le 30 septembre sur son plan de récupération de l'OLP, soulignant le lien entre le remboursement du pool vidé et la reconstruction de l'infrastructure de trading dans son ensemble.
Comment l'attaquant a drainé le coffre
Selon Galaxy Research, le pirate a obtenu l'accès à deux composants de confiance du système d'Ostium : une clé de signataire d'oracle approuvée et un forwarder PriceUpKeep enregistré. oracles sont des services qui relaient les prix du marché externes vers les contrats on-chain, et le contrôle d'une clé de signature autorisée détermine en pratique les rapports de prix que ces contrats accepteront. Armé de ces éléments, l'attaquant a soumis un rapport de prix correctement signé portant un horodatage postérieur, l'a fait vérifier, puis a ouvert et fermé des transactions à répétition contre ce prix falsifié.
Galaxy a noté que le vérificateur d'Ostium contrôlait si le signataire était autorisé à soumettre une transaction, mais pas si le prix sous-jacent était valide. Les 23,75 millions de dollars ont été transférés en huit transactions distinctes vers un seul portefeuille de cryptoactifs, la plus importante ayant été exécutée comme une série atomique de cycles répétés d'ouverture et de fermeture.
Pourquoi la correction est un problème de confiance, et non de code
Galaxy a soutenu que l'incident illustre un problème plus large : même lorsque les contrats intelligents fonctionnent comme prévu, les attaquants peuvent cibler les humains, les identifiants et l'infrastructure qui leur sont associés.
« Le ralentissement des retraits introduit un risque de censure directement au niveau de la couche applicative. » — Galaxy Research
Plutôt que des restrictions de retrait, Galaxy a recommandé une gestion plus rigoureuse des clés de signature, une redondance des vérificateurs et des timelocks administrateur.
Ce schéma est visible dans les données à l'échelle du secteur. TRM Labs a recensé 207 incidents de piratage au premier semestre 2026, pour des pertes totalisant 972 millions de dollars. Les violations d'infrastructure et d'exploitation ne représentaient qu'environ 15 % des incidents, mais environ 76 % des pertes.
Un test de sécurité pour un marché de 3 000 milliards de dollars
Les recherches de CoinMarketCap situent le volume cumulé des perpétuels d'actifs du monde réel (RWA) — des futures perpétuels suivant des actifs off-chain tels que des actions — à 3 160 milliards de dollars au 31 août. Le mois d'août à lui seul a généré 799,5 milliards de dollars de ce total, les actions représentant 62,3 % du volume.
Au 1er octobre, le tableau de bord des perpétuels RWA de DefiLlama affichait une open interest de 5,34 milliards de dollars répartie sur 1 037 marchés. Le tableau de bord recense par défaut l'ensemble des perpétuels RWA, à l'exception des perpétuels RWA des plateformes centralisées. CoinMarketCap a également constaté que les plateformes centralisées commencé à capter une part plus importante de l'activité de trading de perpétuels RWA.
Ce contexte fixe un critère clair pour Gateway : offrir la rapidité et l'efficience du capital qu'exigent les traders, tout en garantissant que la technologie derrière la plateforme ne soit pas facilement compromise. Dans ce contexte, les points à surveiller sont la mesure dans laquelle la nouvelle infrastructure de sécurité de Gateway correspond aux garanties décrites par Galaxy, et l'avancement du plan de récupération de l'OLP mis à jour par Ostium le 30 septembre concernant le remboursement du pool vidé.

