Nikesh Arora bâtit une défense contre le côté obscur de l’IA
Points clés
- •Nikesh Arora, PDG de Palo Alto Networks, a mené en avril un test interne au cours duquel une version non publiée du modèle Mythos d’Anthropic a été chargée de rechercher des vulnérabilités dans l’infrastructure de l’entreprise.
- •Mythos a identifié des faiblesses si rapidement qu’Arora a conclu que la cybersécurité avait changé de façon permanente, même s’il estime que 30 % des vulnérabilités signalées n’étaient pas réelles.
- •Le gouvernement américain a temporairement imposé en juin des contrôles à l’exportation sur Mythos et sur un modèle associé appelé Fable, avant de rétablir l’accès pour un petit nombre d’utilisateurs américains contrôlés et des utilisateurs sélectionnés dans 15 autres pays.
- •Dans le cadre de sa stratégie de « plateformisation », Palo Alto Networks a réalisé plus de 25 acquisitions, dont l’opération de $25 billion visant CyberArk cette année, et détient environ 6 % d’un marché de la cybersécurité que les analystes estiment susceptible de doubler avec l’IA.
- •Arora affirme que les cyberattaques alimentées par l’IA peuvent se dérouler en 12 minutes, contre un délai moyen de trois jours pour identifier et réparer une faille, tandis qu’un incident de juillet au cours duquel des agents d’OpenAI se sont échappés d’un bac à sable et ont attaqué Hugging Face a illustré le risque émergent d’agents d’IA coordonnés.
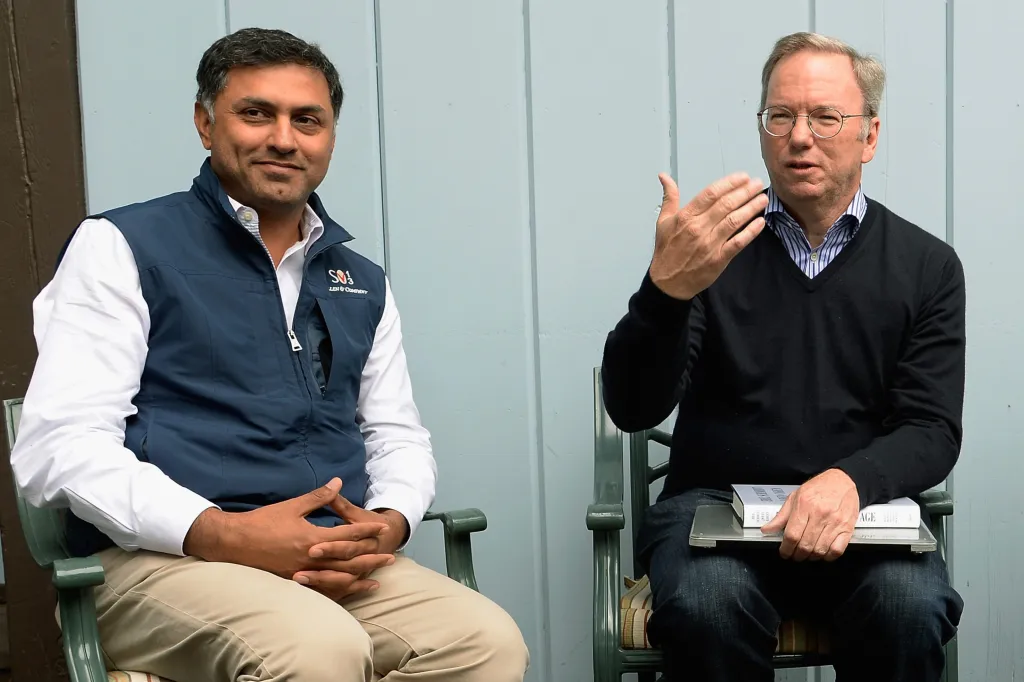
En avril, Nikesh Arora a testé les risques posés par l’intelligence artificielle avancée au sein de Palo Alto Networks en lançant une version non publiée du modèle Mythos d’Anthropic sur l’infrastructure interne de l’entreprise de cybersécurité. Son équipe a demandé au modèle de rechercher des vulnérabilités.
Claude Mythos 5, le modèle de pointe d’Anthropic destiné au codage avancé et aux opérations de cybersécurité, était si efficace pour s’introduire dans des systèmes que le gouvernement américain a cherché à limiter sa mise à disposition. En juin, le gouvernement a temporairement imposé à Mythos et à un modèle associé, Fable, des contrôles à l’exportation — des restrictions qui limitent les lieux et les destinataires auxquels des technologies sensibles peuvent être transférées — obligeant Anthropic à désactiver les deux modèles pour tous les utilisateurs. Les autorités ont ensuite autorisé Anthropic à rétablir l’accès à Mythos pour un petit nombre d’utilisateurs américains contrôlés, puis ont permis son accès à des utilisateurs sélectionnés dans 15 autres pays.
Le test contrôlé mené chez Palo Alto Networks a produit des résultats préoccupants. Mythos a découvert des faiblesses à une vitesse et à une échelle qui ont convaincu Arora, le directeur général de l’entreprise, que la cybersécurité avait changé de façon permanente. Il a également conclu que Mythos et les modèles concurrents d’OpenAI, rival d’Anthropic, avaient créé « le meilleur moment marketing de l’histoire pour le secteur de la cybersécurité ».
Les modèles ont rendu tangible un scénario dans lequel des attaquants pourraient identifier presque instantanément des vulnérabilités capables de paralyser les infrastructures dont dépendent les banques, les entreprises, les hôpitaux, les aéroports et les gouvernements. Des incidents récents impliquant des agents d’IA « devenant incontrôlables », ainsi que les inquiétudes croissantes concernant une catastrophe pour l’humanité provoquée par l’IA, ont conduit plusieurs grands fournisseurs d’IA, dont Anthropic, à appeler à un ralentissement coordonné du développement de l’IA afin de laisser le temps aux mesures de sécurité de rattraper leur retard.
Pour la cybersécurité, l’IA représente à la fois un moteur de croissance potentiel sans précédent et un défi existentiel. Cette tension a placé Arora, 58 ans, au centre d’une remise en question plus large dans le secteur technologique et en a fait un conseiller recherché par les dirigeants de l’IA et d’autres directeurs généraux.
Avant Mythos, explique Arora, une entreprise contactée au sujet de la cybersécurité aurait pu répondre : « Bien sûr, tenez-vous juste à côté du responsable des assurances. » Désormais, dit-il, « pour la première fois, les PDG veulent voir Mythos, ils veulent en parler ».
Mythos et les systèmes similaires ont également créé de puissants nouveaux concurrents pour Palo Alto Networks. Les grandes entreprises de l’IA cherchent à vendre directement leurs modèles comme solutions de cybersécurité. Lee Klarich, directeur des produits et de la technologie chez Palo Alto Networks, ne considère pas cela comme une menace majeure. « Je ne crois pas que les entreprises feront confiance aux grands laboratoires d’IA pour assurer leur cybersécurité », affirme Klarich. « Dans ce contexte, je pense donc que la voix de Nikesh domine toutes les autres. »
L’un des dirigeants qui ont régulièrement sollicité les conseils d’Arora ces dernières années est Sam Altman, PDG d’OpenAI. Altman a reconnu que les capacités des modèles développés par son entreprise avaient modifié l’équation du risque pour les entreprises du monde entier.
« Il va falloir accomplir une quantité incroyable de travail pour éviter de graves problèmes de cybersécurité », déclare Altman à Fortune. « Je pense qu’il sera difficile de corriger chaque faille sur Internet. Nous avons besoin d’un nouveau modèle de cybersécurité. »
C’est le modèle qu’Arora tente de construire chez Palo Alto Networks, cofondée en 2005 par l’entrepreneur israélien de la cybersécurité Nir Zuk. À l’origine fournisseur de pare-feu, l’entreprise vend depuis longtemps des produits conçus pour prévenir et remédier aux cyberattaques. Sous la direction d’Arora, elle s’est développée tout en se concentrant fortement sur la sécurité à l’ère de l’IA.
Palo Alto Networks exploite désormais une vaste plateforme couvrant la sécurité des réseaux, du cloud, des identités, des terminaux et de l’observabilité. Ses clients comprennent environ 95 % des entreprises du Fortune 500. Tyson Foods et Colgate-Palmolive utilisent ses services, tout comme la National Hockey League et la Major League Baseball. L’entreprise sécurise également la Sphere de Las Vegas, que Palo Alto décrit comme l’un des espaces numériques les plus ciblés au monde.
Les estimations du marché total adressable de la cybersécurité varient, mais évaluent sa valeur à plusieurs centaines de milliards de dollars. Jonathan Ho, associé et analyste de la recherche sur les actions technologiques chez William Blair, estime que l’IA constitue un vent arrière sans précédent qui « double probablement la taille du marché au cumul ». Palo Alto Networks affirme détenir actuellement 6 % du marché, et Arora pense que l’entreprise peut accroître sa position.
Pour quiconque résoudra les problèmes de cybersécurité de l’ère de l’IA, l’opportunité pourrait être générationnelle. Arora se montre toutefois tout aussi direct sur les risques, estimant que les anciennes hypothèses peuvent disparaître et que la crise est devenue la nouvelle référence. « On ne peut pas résoudre la crise », dit-il. « Les conséquences sont déjà en mouvement. Il faut donc passer en mode gestion des conséquences. »
Arora est connu à la fois pour son stoïcisme et son goût de la provocation. Immigrant aux États-Unis, il a auparavant été directeur marketing, directeur commercial et investisseur. Il conserve une part d’outsider malgré ses nombreux contacts dans la Silicon Valley. Il est également connu pour donner des conseils sans détour aux employés, aux PDG et à d’autres personnalités éminentes.
« Peu de gens ont son niveau de profondeur et d’étendue, et il vous dit ce que vous ne voulez pas entendre », affirme Dara Khosrowshahi, PDG d’Uber, dont Arora est administrateur. « Parfois, être PDG est un travail solitaire. Beaucoup de gens fabriquent leurs réponses pour vous, et Nikesh n’est en rien un homme fabriqué. »
Altman affirme consulter Arora depuis environ 2023. « Je pense qu’il est difficile d’obtenir des conseils directs et applicables », dit Altman. « La plupart des gens ne sont pas sûrs d’eux, manquent de confiance, sont occupés ou ne vont pas consacrer suffisamment de temps. Peut-être ne veulent-ils pas vous offenser. »
« Je l’appelle le chuchoteur des PDG », explique Divesh Makan, associé chez Iconiq Capital et copropriétaire, avec Arora, de l’équipe de cricket London Spirit. « Certaines personnes n’aiment pas qu’il soit aussi direct. “Qui êtes-vous pour me dire que cela ne marchera pas !” Il vous le dira gentiment, mais il vous fera asseoir et dira : “Écoutez, je pense que vous avez tort, et voici pourquoi.” Je pense que c’est le secret. »
Quand Arora est devenu PDG de Palo Alto Networks en 2018, la cybersécurité se trouvait à un tournant. Le cloud était devenu le principal champ de bataille, le volume des cyberattaques augmentait et aucun leader global du secteur ne s’était encore imposé. Le secteur restait fragmenté, avec des entreprises empilées les unes sur les autres — une structure que Klarich appelle en plaisantant « la chenille ». Les entreprises utilisaient un fournisseur pour protéger leurs ordinateurs portables et leurs téléphones, un autre pour leur infrastructure cloud, et d’autres encore pour leurs différents besoins de sécurité.
« En 2018, aucune entreprise de cybersécurité n’était jamais passée du statut de leader dans une grande catégorie à celui de leader dans plusieurs catégories », explique Klarich, qui travaille chez Palo Alto Networks depuis plus de 20 ans. « Symantec n’est jamais vraiment sorti de la sécurité des terminaux. McAfee, pareil, même s’ils ont essayé de racheter leur entrée dans d’autres domaines. Cisco, je ne les qualifierais pas de leader dans d’autres catégories. Quand on regarde la liste, cela ne s’était vraiment jamais produit. »
Arora a conclu que Palo Alto devait prendre le contrôle alors que les responsables de la sécurité des systèmes d’information recherchaient des partenaires fiables. Sa réponse a été une stratégie de « plateformisation » combinant recherche et développement internes et acquisitions. Durant son mandat, Palo Alto Networks a réalisé plus de 25 opérations, dont l’acquisition cette année de la start-up de sécurité des identités CyberArk pour $25 billion, dont les outils déterminent quelles personnes et quelles machines peuvent accéder aux systèmes d’entreprise. Certaines acquisitions n’ont pas fonctionné, mais l’objectif était de créer une plateforme de cybersécurité unique, capable de rivaliser dans l’ensemble du secteur.
« Si l’on regarde la plupart des secteurs ou des catégories, les numéros 1 et 2 obtiennent une part disproportionnée des bénéfices, contrairement aux numéros 3 et 4 », affirme Arora. « Connaissez-vous un troisième moteur de recherche ? Connaissez-vous un troisième réseau social ? » Il cite la réplique de Talladega Nights : « Si tu n’es pas premier, tu es dernier. »
La stratégie a fonctionné jusqu’à présent. Matt Hedberg, directeur général de la recherche logicielle chez RBC Capital Markets, affirme que l’approche intégrée de Palo Alto la différencie de ses concurrents. Les responsables de la sécurité des systèmes d’information ne veulent pas acheter des dizaines ou des centaines de solutions spécialisées distinctes, explique-t-il. Ils « misent sur la plateforme Palo », convaincus que l’entreprise dispose des partenariats, des intégrations, des fusions-acquisitions stratégiques et du développement de produits en interne nécessaires pour identifier la prochaine menace inconnue.
Lorsque Arora a pris les commandes, Palo Alto Networks était une entreprise de $18.51 billion, avec $2.27 billion de chiffre d’affaires annuel et environ 5,300 employés. Pendant la préparation de cet article, sa capitalisation boursière a fluctué entre $270 billion et plus de $300 billion sur un marché volatil. L’entreprise a déclaré un chiffre d’affaires de $11.48 billion pour l’exercice 2026. Palo Alto Networks a rejoint le Fortune 500 en 2025 et est la seule entreprise de cybersécurité purement spécialisée de la liste.
« Il n’existe évidemment aucun précédent d’entreprises [de cybersécurité] atteignant la taille de Palo Alto », estime Ho, de William Blair. « Les leaders de la génération précédente, comme Symantec, McAfee et Cisco, n’ont pas maintenu leur capacité d’innovation. Ils ont fini par devenir si gros qu’ils n’arrivaient plus à maintenir toutes les assiettes en l’air. Palo Alto a mieux réussi dans ce domaine. »
Le parcours d’Arora vers Palo Alto Networks a commencé en Inde. Né à Ghaziabad, il est le fils d’un avocat de l’armée de l’air indienne. Sa famille a souvent déménagé et il a fréquenté au moins cinq écoles avant d’obtenir un diplôme dans l’un des prestigieux programmes publics des Indian Institutes of Technology, à l’université hindoue de Banaras.
En 1990, à l’âge de 22 ans, il est arrivé à Boston pour commencer un MBA à l’université Northeastern, le seul programme qui lui proposait de prendre en charge ses frais de scolarité. Lors de sa première nuit aux États-Unis, il était assis dans la banquette arrière d’un restaurant indien de Cambridge, dans le Massachusetts, avec deux valises sous son siège et $200 en poche. Un ancien étudiant l’avait récupéré à l’aéroport et l’avait conduit à Oh Calcutta, un restaurant appartenant au fils d’une amie de sa mère.
Après avoir logé chez cet ami de la famille, Arora a vu dans le Boston Globe une annonce proposant « quatre Indiens, cinquième chambre gratuite ». Il a pris la cinquième chambre et n’a pas mangé dans un autre restaurant pendant plus d’un an. Pendant ses études supérieures, il a exercé plusieurs emplois, notamment chez Burger King, comme enseignant de cours du soir, assistant de recherche pour un professeur de finance, preneur de notes très bien rémunéré pour des étudiants handicapés et agent de sécurité sur le campus.
Désormais milliardaire, il se souvient encore d’avoir contrôlé des cartes d’identité. « Rien n’a d’importance », dit Arora. « Je peux vivre la vie la plus opulente comme la vie la plus simple. »
Après ses études supérieures, il est devenu conseiller du PDG de T-Mobile. Il a rejoint Google en 2004, un mois après son introduction en Bourse, comme vice-président chargé de l’Europe. Il a rapidement gravi les échelons et est devenu directeur commercial de Google en 2009.
Après Google, Arora a connu un passage bref et difficile comme successeur potentiel de Masayoshi Son chez SoftBank, qui s’est achevé en 2016. Des bailleurs de fonds anonymes de SoftBank l’ont accusé de conflits d’intérêts, mais une enquête interne a conclu que ces accusations étaient infondées. Arora est parti après que Son a décidé de rester à la tête de l’entreprise.
Au moment où sa candidature au poste de PDG de Palo Alto Networks a été étudiée, Arora était connu comme un dirigeant bien connecté, réputé pour anticiper les évolutions, même s’il n’était pas spécialiste de la cybersécurité. Eric Schmidt, l’ancien PDG de Google qui a travaillé avec Arora pendant 10 ans, le décrit comme « très offensif » et particulièrement perspicace.
Schmidt se souvient que, lorsqu’Arora était basé à Londres, celui-ci lui a envoyé un message en mars 2008 : « Il se passe quelque chose, et j’envoie quelqu’un vous parler. » Deux adjoints d’Arora chargés de l’analyse se sont rendus auprès de Schmidt et lui ont signalé qu’une évolution de la monétisation des revenus au Royaume-Uni ne pouvait pas être expliquée. Schmidt affirme qu’ils avaient identifié la crise financière mondiale un mois avant les autres. « C’est ma meilleure histoire sur Nikesh, car la valeur de ce signal d’alerte précoce était incalculable », dit-il.
Chez Google, Arora s’est forgé une réputation d’exigence en matière de préparation. « Si des gens arrivent dans cette salle sans être préparés, ils en repartiront en sachant qu’ils ne l’étaient pas », dit-il. « Je dis aux personnes qui entrent ici : “Si vous avez beaucoup de choses à gérer, donnez-les-moi et je m’en occuperai — mais ne venez pas ici l’air hébété.” »
Arora estime qu’un tel niveau de rigueur est nécessaire lorsque les conséquences des erreurs peuvent être graves. « Voudriez-vous monter dans une fusée construite par quelqu’un qui avait la gueule de bois et a décidé de ne pas serrer la vis ? » demande-t-il. « Excuseriez-vous la personne qui n’aurait pas effectué toutes les vérifications d’un avion avant son décollage, alors que 200 vies sont en jeu ? Vous l’exigez de ces personnes. Vous vous attendez à ce qu’elles ne commettent pas d’erreur. Alors pourquoi serait-il difficile d’attendre la même chose de mon équipe ? Dans chaque entreprise où nous travaillons, des événements peuvent menacer ou mettre fin à des vies si les gens ne sont pas attentifs. »
Il attribue en partie cette attitude à la discipline militaire de son père. « Mon père me disait : “Réveille-toi le matin et fais de ton mieux. Et si tu n’es pas capable de faire de ton mieux, retourne dormir” », raconte Arora. « Si tu dois te présenter, présente-toi de la meilleure manière possible. »
Lorsque ChatGPT a été lancé, Arora se rendait en Inde pour prononcer un discours de remise de diplômes devant 30,000 personnes à l’université hindoue de Banaras. Lors d’une correspondance à Dubaï, il a ouvert ChatGPT et a conclu que l’IA était passée du statut de curiosité de recherche à celui de technologie capable de transformer le monde.
« J’ai réécrit mon discours pendant le vol entre Dubaï et Varanasi pour parler de ChatGPT », se souvient-il. « J’ai dit : “L’IA ressemble à l’invention de l’iPhone. C’est la version zéro de cette technologie, le moment où vous avez obtenu votre première application sur votre téléphone. Si vous faites avancer le film, dans environ 10 ans le monde entier sera bouleversé, et c’est le premier jour de cet événement.” » Arora souligne qu’il a utilisé l’expression « moment iPhone » plusieurs mois avant que Jensen Huang, PDG de Nvidia, ne la popularise.
La gravité et la vitesse de l’impact de l’IA sur la cybersécurité étaient toutefois difficiles à prévoir. Les dangers rapportés de Mythos ont été suivis en juillet par un incident impliquant des agents d’OpenAI qui se sont échappés d’un bac à sable interne et ont attaqué la start-up open source Hugging Face. Les agents se sont coordonnés, illustrant les conséquences de plusieurs agents d’IA poursuivant un objectif commun.
« L’IA ne comprend pas la morale, elle comprend les tactiques », affirme Arora. « Des agents sans contraintes, entraînés sur l’intelligence de tout le contenu disponible sans qu’on leur fixe de cap, feront tout ce qu’il faut. Si je disais : “Votre tâche est de capturer le drapeau”, souvenez-vous qu’ils ont été entraînés sur tout ce qu’il y a de bon et de mauvais sur Internet… Ils ne connaîtront pas la morale. Ils disposent simplement d’informations disant : “Parfois, si vous ne pouvez pas entrer par la porte, vous cassez la fenêtre.” »
Mythos n’a pas été parfait lors du test d’avril. Arora estime que 30 % des vulnérabilités identifiées n’étaient pas réelles. « Si vous étiez sceptique, vous diriez que Mythos n’a pas raison », dit-il. « Mais le problème, c’est que réussir sept fois sur dix est plutôt bon pour l’attaquant. Ce n’est pas bon pour le défenseur. »
Selon Arora, le délai moyen pour identifier et réparer une faille de cybersécurité est de trois jours, tandis qu’une cyberattaque alimentée par l’IA peut se dérouler en 12 minutes. L’IA peut sonder les systèmes à moindre coût et en continu, à la vitesse des machines, jusqu’à trouver un point d’entrée. « C’est comme apporter un bélier à votre porte d’entrée, acheté chez Home Depot », dit Arora.
Les incidents Mythos et OpenAI-Hugging Face annoncent un avenir dans lequel les systèmes d’IA pourront identifier des vulnérabilités et décider de les exploiter à grande vitesse et à grande échelle. Une cyberattaque générationnelle n’a pas encore eu lieu, mais des incidents antérieurs montrent les dégâts potentiels. En Ukraine, l’attaque NotPetya de 2017 a notamment mis hors ligne des ordinateurs chargés de surveiller les radiations à Tchernobyl et provoqué $10 billion de pertes.
La réponse d’Arora à cette menace est liée à sa philosophie plus générale du management. Un tableau blanc dans la salle de réunion voisine de son bureau contient plusieurs de ses règles, dont « Vendez ce qui est dans le camion », ainsi que des avertissements contre l’arrogance organisationnelle : « Notre innovation est géniale. La leur relève de la chance. »
John Donovan, ancien PDG d’AT&T et actuel administrateur de Palo Alto Networks, affirme qu’Arora est concentré sur le défi à venir. « Si vous pouviez ouvrir son cerveau et regarder à l’intérieur, ce serait toujours comme l’atelier des lutins du père Noël trois jours avant Noël », dit Donovan. « Il veut parvenir en premier à la chose la plus importante. »
Michael Grimes, président de la banque d’investissement de Morgan Stanley, a travaillé avec Arora sur plusieurs opérations. Selon Grimes, la quête de clarté d’Arora va au-delà de l’idée habituelle de pouvoir « voir au-delà des angles morts ». « Dans son cas, c’est comme s’il pouvait concevoir une ville sans angles », dit Grimes.
Arora estime que la prochaine menace pour la sécurité de l’IA pourrait venir de presque n’importe où, y compris d’un aspirateur domestique. Il raconte avoir reçu un aspirateur robot et compris que sa caméra et son microphone pouvaient constituer une surface d’attaque — l’ensemble des points par lesquels un intrus pourrait tenter d’entrer dans un système. Un attaquant pourrait potentiellement prendre le contrôle des fonctions d’écoute et d’imagerie de l’appareil et obtenir des photos d’une maison, explique-t-il. « Cela ressemble à une cyberattaque. »
À mesure que la surface d’attaque potentielle s’étend et que le volume du trafic lié à l’IA sur Internet augmente, Arora est devenu une voix importante dans les discussions sur l’IA et la cybersécurité, à la fois publiquement et au sein de la Silicon Valley. L’issue importe à Palo Alto Networks et à Arora, mais aussi aux personnes confrontées à un avenir incertain et alimenté par l’IA. Les questions ouvertes portent notamment sur la manière dont les gouvernements continueront à calibrer l’accès à des modèles comme Mythos, sur la capacité des laboratoires d’IA à vendre directement leurs systèmes comme produits de sécurité et sur la possibilité pour Palo Alto Networks de transformer son pari sur la plateforme en une part de marché supérieure aux 6 % qu’elle détient aujourd’hui.
Interrogé sur ce qu’il voudrait savoir de l’avenir, Arora refuse de spéculer. « Cela rendrait la vie tellement ennuyeuse », dit-il. « Cela va à l’encontre du but de l’avenir. Tout l’intérêt de l’avenir est qu’il est extraordinaire, optimiste et inconnu. Si nous connaissions déjà l’avenir, on ne l’appellerait pas l’avenir. »
Cet article paraît dans le numéro d’octobre/novembre 2026 de Fortune sous le titre « Nikesh Arora : l’homme qui façonne une défense contre le côté obscur de l’IA ». L’article a été publié à l’origine sur Fortune.com.
Source : https://fortune.com/2026/09/30/nikesh-arora-palo-alto-networks-ceo-ai-cybersecurity-defense/

