Ledger indique qu'un implant caché a copié les phrases de récupération d'un portefeuille malgré la puce sécurisée
Points clés
- •Ledger a signalé qu'un implant caché a réussi à copier les phrases de récupération d'un portefeuille alors même que l'appareil contenait une puce sécurisée conçue pour bloquer ce type d'extraction.
- •Les phrases de récupération, une séquence de 12 à 24 mots, servent de clé maîtresse : quiconque les obtient peut accéder aux fonds d'un portefeuille depuis tout appareil compatible.
- •L'incident est traité comme une compromission physique, ce qui signifie qu'une personne ayant eu accès au matériel entre l'usine et l'utilisateur a pu installer l'implant, et aucune attaque numérique ou logicielle n'est évoquée.
- •Ledger n'a pas confirmé combien d'appareils étaient concernés, quand l'incident s'est produit ni comment l'implant a été introduit ; toute mise à jour ultérieure est attendue via les canaux officiels de l'entreprise.
- •Les précautions recommandées incluent l'achat uniquement auprès du fabricant ou de revendeurs agréés, la vérification des sceaux d'inviolabilité à la réception, l'exécution des vérifications d'authenticité officielles avant utilisation et le stockage des phrases de récupération hors de tout support numérique.
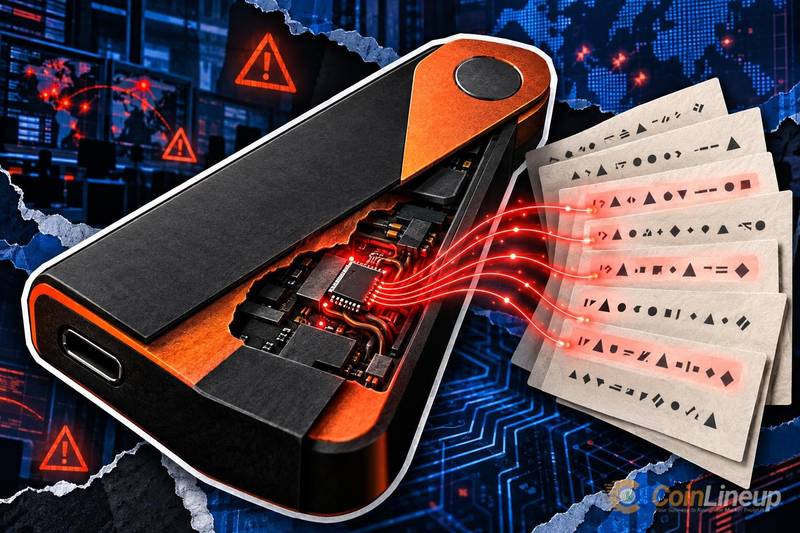
Ledger, le fabricant de portefeuilles matériels, a signalé qu'un implant caché a pu copier les phrases de récupération d'un portefeuille — un incident survenu alors même que son matériel est conçu autour d'une puce sécurisée destinée spécifiquement à protéger ce type d'informations sensibles.
Ce que Ledger indique que l'implant caché a fait
Selon Ledger, un implant caché présent sur un appareil a réussi à copier les phrases de récupération du portefeuille. Les phrases de récupération, parfois appelées phrases seed, sont une séquence de 12 à 24 mots qui servent de clé maîtresse à un portefeuille de crypto-monnaies. Quiconque détient ces mots contrôle les fonds qu'ils protègent, quel que soit l'appareil utilisé pour y accéder.
Ce qui rend ce rapport remarquable, c'est l'affirmation selon laquelle l'implant a contourné la puce sécurisée de l'appareil. Une puce sécurisée est un composant résistant à la falsification que les portefeuilles matériels utilisent pour stocker les données sensibles dans un environnement isolé, séparé du reste de l'électronique de l'appareil. Sa vocation déclarée est d'empêcher précisément ce type d'extraction.
Ledger n'a pas publiquement confirmé le nombre d'appareils concernés, la date de l'incident ni la manière dont l'implant a été introduit. CryptoSlate a traité la question plus large de l'exposition des portefeuilles matériels aux risques de la chaîne d'approvisionnement, en soulignant qu'un appareil peut passer entre plusieurs mains avant de parvenir à l'acheteur final. L'incident signalé s'inscrit dans cette préoccupation plus large concernant la falsification physique avant qu'un appareil n'arrive entre les mains d'un utilisateur. Ces questions en suspens sont à surveiller : toute divulgation supplémentaire de Ledger identifiant les appareils concernés ou recommandant des étapes de vérification spécifiques passerait par les canaux officiels de l'entreprise, qui constituent donc la source la plus fiable d'informations confirmées.
D'après la déclaration de Ledger, l'implant doit être considéré comme une compromission physique, ce qui signifie qu'une personne ayant eu accès au matériel de l'appareil, à un moment du trajet entre l'usine et l'utilisateur, a pu introduire le composant malveillant. Aucune attaque numérique ou logicielle n'est évoquée dans la description rapportée.
Pourquoi cela compte pour les utilisateurs de portefeuilles matériels
Les portefeuilles matériels sont largement considérés comme la référence en matière de sécurisation des crypto-monnaies, car ils conservent les clés privées hors ligne. Cet incident illustre une limite de cette protection : une puce sécurisée se défend contre les attaques à distance, pas contre une personne ayant un accès physique aux composants internes d'un appareil avant qu'il ne parvienne à son propriétaire.
Les phrases de récupération constituent l'information la plus sensible associée à tout portefeuille de crypto-monnaies. Elles sont délibérément conçues pour que, même sans l'appareil physique, quiconque connaît les mots puisse restaurer le portefeuille sur tout matériel compatible et accéder à l'intégralité des fonds. Cette caractéristique devient une vulnérabilité critique si les mots sont copiés à l'insu du propriétaire.
Mesures pratiques pour réduire les risques
Pour toute personneant un portefeuille matériel ou envisageant d'en acheter un, quelques mesures pratiques peuvent réduire les risques :
- Acheter uniquement auprès du fabricant ou d'un revendeur officiellement agréé. L'achat via le marché de l'occasion ou des canaux non officiels augmente considérablement le risque de recevoir un appareil falsifié.
- Inspecter l'emballage à la réception. Les appareils légitimes sont expédiés avec des sceaux d'inviolabilité ; si ces sceaux semblent brisés ou rescellés, n'utilisez pas l'appareil.
- Effectuer les vérifications d'authenticité du fabricant lors de la configuration. Les fournisseurs de portefeuilles matériels publient des procédures officielles pour vérifier qu'un appareil est authentique avant sa première utilisation, et effectuer ces vérifications avant tout transfert de fonds constitue une protection supplémentaire contre un appareil falsifié qui semblerait légitime.
- Ne jamais stocker les phrases de récupération par voie numérique. Qu'il s'agisse d'une photo, d'une application de notes ou d'un document dans le cloud, les copies numériques peuvent être compromises. Notez les mots sur papier et conservez ce papier en lieu physiquement sûr.
Un portefeuille matériel constitue une couche de sécurité, pas une solution complète à lui seul. La sécurité des phrases seed continue d'évoluer dans l'ensemble du secteur, certains projets explorant des méthodes de récupération de compte qui réduisent la dépendance à une seule sauvegarde écrite. Jusqu'à ce que ces alternatives deviennent courantes, la sécurité de la phrase de récupération écrite reste la responsabilité du détenteur du portefeuille.
Les transitions de portefeuille et les fermetures de services sont également des moments où les phrases de récupération présentent un risque accru, car les utilisateurs transfèrent activement leurs fonds et peuvent manipuler ces phrases avec moins de précaution qu'à l'accoutumée.
La leçon essentielle
Le message central du rapport de Ledger est simple : un appareil peut bénéficier d'une sécurité solide au niveau de la puce et être malgré tout compromis si quelqu'un le modifie physiquement avant qu'il ne parvienne à son propriétaire. Vérifiez la provenance de votre appareil, inspectez-le à la réception et considérez vos phrases de récupération comme le document papier le plus sensible que vous possédez.
Source : CoinLineup (https://coinlineup.com/ledger-hidden-implant-copied-wallet-recovery-words)
Avertissement : cet article est fourni à titre informatif uniquement et ne constitue pas un conseil financier ou en investissement. Les marchés des crypto-monnaies et des actifs numériques comportent des risques importants. Effectuez toujours vos propres recherches avant de prendre des décisions.

