Des pages de casino découvertes sur le site de l'INEC 142 jours avant les élections de 2027 au Nigeria
Points clés
- •Environ 28 pages de casino et de jeux d'argent ont été trouvées en ligne sur le domaine officiel de l'INEC, dont du contenu publié sous le nom d'auteur WordPress Ajuma Achor.
- •Le sous-domaine voters.inecnigeria.org aurait affiché du texte russe sans rapport ainsi qu'un certificat SSL lié à un autre domaine nouvellement enregistré, ce qui suggère une possible prise de contrôle de sous-domaine.
- •Le directeur des TIC de l'INEC a déclaré que les appareils d'accréditation BVAS fonctionnent toujours sous Android 10, mais que la commission utilise une version personnalisée et affirme n'avoir aucun projet de mettre à niveau le système d'exploitation avant 2027.
- •L'intrusion sur le site s'inscrit dans un schéma plus large dans lequel un réseau lié à l'Indonésie a placé du contenu de casino sur des sites gouvernementaux de plusieurs pays africains afin de gagner en classement dans les recherches.
- •L'INEC a été invitée à mener un audit forensique public des comptes de publication, des identifiants des prestataires et des sous-domaines, et à charger le ngCERT d'enquêter sur l'affirmation concernant le sous-domaine des électeurs.
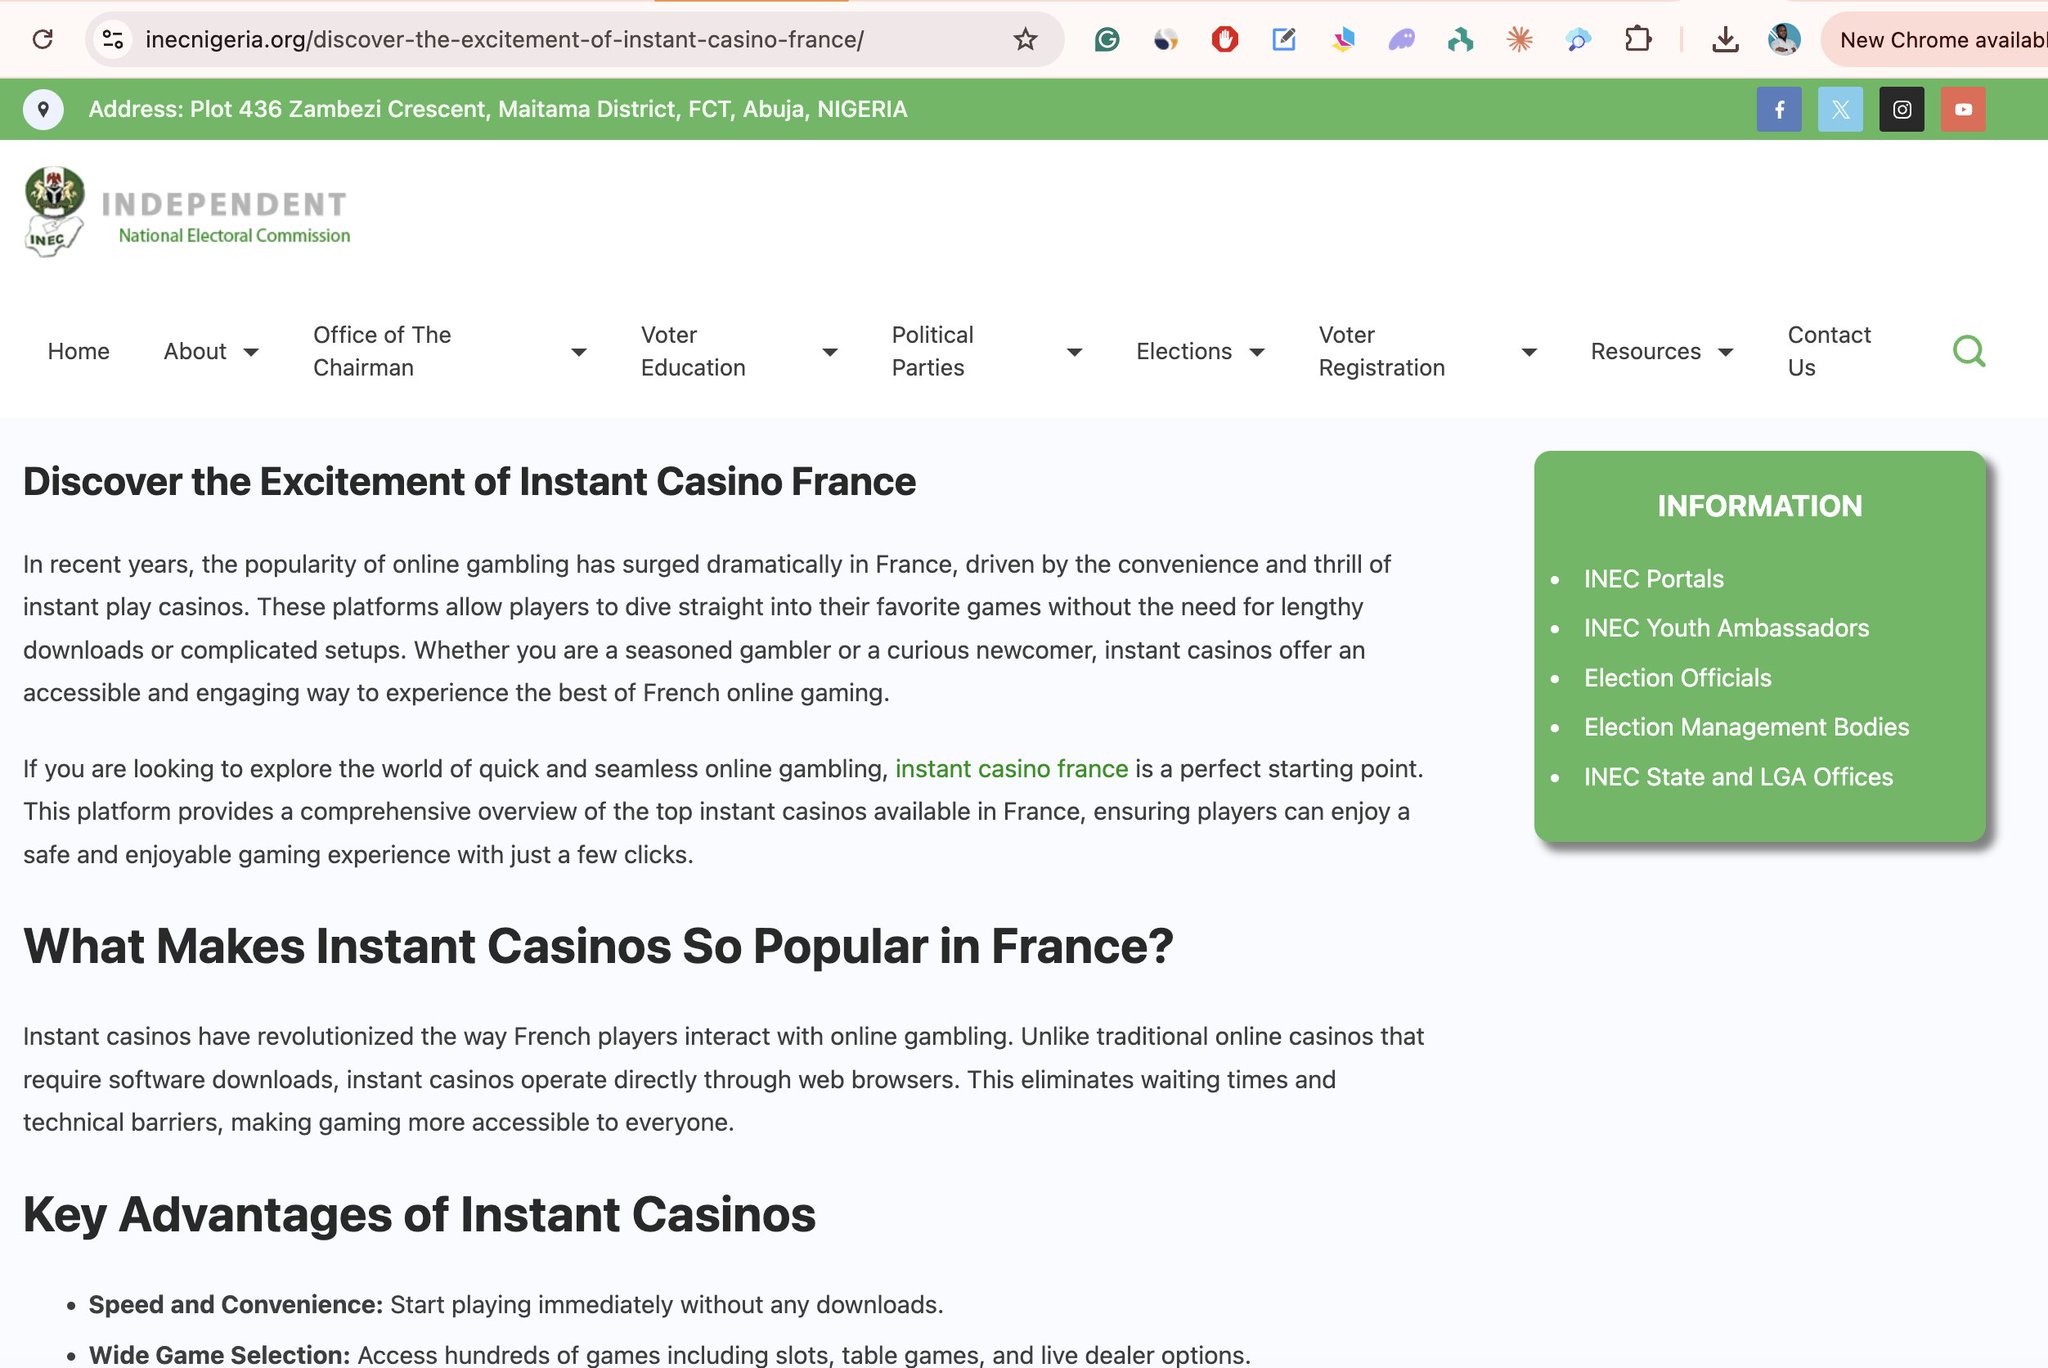
Cent quarante-deux jours avant que les Nigérians ne se rendent aux urnes pour élire leurs prochains dirigeants lors des élections générales de 2027, des pages de casino ont été découvertes sur le site officiel de la Commission électorale nationale indépendante (INEC), l'organisme chargé d'organiser le scrutin et d'en annoncer les résultats.
La découverte a été faite tard le 26 août 2026, soit 23 jours avant les prochaines élections partielles programmées et quelques semaines seulement après que le directeur des TIC de l'INEC lui-même a confirmé que les principaux appareils d'accréditation du pays fonctionnent toujours sous Android 10.
Le 26 août, le chercheur en données Mundus a documenté environ 28 articles de casino et de jeux d'argent publiés directement sur inecnigeria.org. Il ne s'agissait pas de liens sortants, mais de pages actives sur le domaine officiel, notamment des guides de casino en langue tchèque, des promotions « instant casino France » et d'autres appâts similaires pour moteurs de recherche, regroupés sous le nom d'auteur WordPress Ajuma Achor.
Ce même nom figure dans les registres professionnels comme directeur du marketing chez Interra Networks, une entreprise de TIC qui a déjà fourni des services de centre de contacts et d'autres prestations à l'INEC. Mundus a exposé deux possibilités : un compte de publication compromis de longue date que personne n'avait audité, ou une personne disposant d'un accès légitime l'utilisant pour des placements SEO payants. Dans un cas comme dans l'autre, des identifiants capables de publier discrètement des dizaines de pages de jeux d'argent peuvent, en principe, publier un faux avis de résultats ou une fausse annonce au moment où tout le pays est attentif.
Un second problème a été signalé la même nuit : voters.inecnigeria.org aurait affiché du texte russe sans rapport avec le site ainsi qu'un certificat SSL appartenant à un domaine nouvellement enregistré et sans lien, signature classique d'une possible prise de contrôle de sous-domaine. De telles prises de contrôle surviennent généralement lorsqu'un enregistrement DNS pointe toujours vers un service tiers depuis désaffecté, ce qui permet à quiconque réenregistre le compte de prendre le contrôle de l'adresse. Un hôte destiné aux électeurs dans cet état ne relève pas d'un simple problème cosmétique. Il côtoie les canaux que les citoyens utilisent pour vérifier leur inscription et pour considérer les services numériques officiels comme authentiques.
Le syndicat africain déjà présent dans les sites gouvernementaux
La prise de contrôle du site de l'INEC s'inscrit dans une campagne récemment documentée par Techpoint Africa : un réseau lié à l'Indonésie qui a implanté du contenu de casino dans une vingtaine de sites gouvernementaux répartis dans 16 pays africains, dont le Nigeria, l'Égypte, le Kenya, l'Ouganda, le Ghana et l'Afrique du Sud. L'enjeu était le classement dans les moteurs de recherche. Google accorde davantage de confiance aux domaines officiels établis qu'aux nouveaux sites de jeux d'argent. Cachez une page de casino dans le CMS d'un gouvernement, et les opérateurs héritent de cette confiance. Google s'est lui-même attaqué à ce schéma en 2024, lorsque sa politique antispam d'« abus de réputation de site » a commencé à cibler les contenus tiers publiés sur des domaines à forte autorité afin d'exploiter leur classement de recherche.
Le chercheur Chris Nwobi, des Zend Cybersecurity Threat Labs, a déclaré que les attaquants n'avaient pas besoin d'exploits d'élite. Des logiciels obsolètes et des panneaux d'administration exposés sur Internet suffisaient. Une présence axée sur les jeux d'argent avait déjà été observée sur le site de la Haute Cour fédérale du Nigeria dès novembre 2024. En mai 2026, plusieurs agences nigérianes diffusaient du contenu de marque indonésienne, y compris des mentions « SLOT88 ». Des commits GitHub effectués pendant les heures de travail indonésiennes, des numéros d'assistance locaux et des rails de paiement QRIS renvoyaient au même écosystème. Le dossier de juillet citait des institutions telles que NILDS, NEMA, NAERLS, l'EFCC et la Haute Cour fédérale. L'INEC ne figurait pas sur cette liste initiale. Si cette attaque est confirmée comme provenant du même acteur de menace, cela signifierait que la commission électorale a désormais rejoint un club dans lequel elle n'aurait jamais dû entrer.
Le mobile du syndicat semble commercial, mais cela ne rend pas ce point d'appui inoffensif. Dès lors qu'un attaquant ou un initié peut écrire dans un CMS officiel, ce même canal peut servir à diffuser de la désinformation, à héberger des pages d'hameçonnage conçues pour récolter des données d'électeurs ou à provoquer une perturbation programmée le jour du scrutin.
Quelques semaines avant l'incident du site web, le directeur des TIC de l'INEC, Dr Lawrence Bayode, a confirmé sur Arise TV que le Bimodal Voter Accreditation System fonctionne toujours sous Android 10, la version avec laquelle les appareils ont été livrés en 2021. Google a mis fin au support de sécurité classique de cette version en 2023. Bayode a déclaré que la commission ne s'appuie pas uniquement sur le système d'exploitation. Selon lui, les machines utilisent une version verrouillée et personnalisée, des couches de sécurité supplémentaires contrôlées par l'INEC et des applications isolées pour l'accréditation et le téléversement des résultats. Il a également indiqué qu'il n'est pas prévu de changer le système d'exploitation avant 2027, car une version d'Android plus récente imposerait des mises à niveau matérielles, notamment davantage de RAM, qui pourraient ralentir les appareils. Le BVAS n'est pas une expérimentation nouvelle : il a remplacé le lecteur de carte à puce utilisé depuis 2015 et, en vertu de la loi électorale de 2022 (Electoral Act 2022), c'est la machine qui accrédite les électeurs de manière électronique et alimente le portail INEC Result Viewing (IReV) en images des résultats des bureaux de vote, dont les téléversements retardés lors de l'élection présidentielle de 2023 sont devenus un motif majeur de contestation dans les recours juridiques qui ont suivi.
Les critiques, parmi lesquels l'ancien vice-président Atiku Abubakar et des analystes cyber indépendants, estiment qu'un système de base non corrigé élargit malgré tout la surface d'attaque. Les bulletins publics d'Android ont recensé des failles critiques d'exécution de code à distance touchant Android 10. Une version personnalisée hérite d'une partie de ce risque si le noyau et les bibliothèques sous-jacents ne sont pas maintenus de manière indépendante. Les appareils BVAS capturent les empreintes digitales et les visages, les comparent au registre et transmettent les résultats des bureaux de vote. Un appareil compromis pourrait, en théorie, altérer les journaux d'accréditation mis en cache ou les fichiers de résultats avant qu'ils ne quittent le bureau de vote.
La simulation d'accréditation d'août dans l'État d'Osun a déjà entraîné des défaillances que l'INEC a attribuées à d'anciens dossiers d'électeurs générant des scores de similarité élevés. Ces incidents étaient d'ordre technique. Le problème de crédibilité qu'ils alimentent, lui, est politique : la même institution aujourd'hui accusée d'héberger des pages de casino sur son site public demande au pays de faire confiance à des appareils dont le système d'exploitation n'est plus pris en charge depuis trois ans.
L'intégrité électorale ne commence pas la nuit du dépouillement. Elle commence par la question de savoir si les citoyens croient que le registre est fiable, que les appareils d'accréditation sont sous contrôle et que les sites officiels ne peuvent pas être réécrits silencieusement. Il n'a pas été démontré que les accès de publication sur inecnigeria.org faisaient l'objet d'un inventaire rigoureux. Un sous-domaine destiné aux électeurs laissé dans un état non sécurisé montre que même les infrastructures tournées vers les citoyens peuvent dériver. La présence d'Android 10 sur les BVAS montre que l'achat de matériel de 2021 a été traité comme un produit fini plutôt que comme un système nécessitant un cycle de vie de sécurité.
Les données des électeurs constituent l'actif le plus sensible de cet ensemble : biométrie, adresses, affectations aux bureaux de vote et registre historique. Des pages de casino sur un site WordPress ne sont pas la même chose qu'une fuite du registre national. Elles attestent que les droits d'écriture et le contrôle du périmètre étaient suffisamment faibles pour que des externes, ou des initiés munis d'identifiants résiduels, puissent implanter du contenu à grande échelle. Les faiblesses qui ont permis à un réseau de jeux d'argent de s'appuyer sur des domaines gouvernementaux africains peuvent être réutilisées par des acteurs qui veulent des voix, non des paris.
Le site web et les BVAS sont des machines différentes. Un identifiant de blog ne peut pas, à lui seul, réécrire un fichier de résultats au sein d'un appareil portable. Une version d'Android non prise en charge ne prouve pas que les opérateurs SEO ont touché au registre. Le danger réside dans le schéma : des sites officiels négligés, des relations de longue durée avec des prestataires et une technologie électorale achetée comme du matériel plutôt que comme une plateforme devant être corrigée jusqu'au dépouillement du dernier bulletin.
Ce que l'INEC doit faire avant 2027
La prochaine échéance nationale du Nigeria est déjà fixée. Les scrutins présidentiel et législatif sont prévus pour janvier 2027. Supprimer les slugs de casino, s'ils sont toujours en ligne, est le strict minimum. Ce n'est pas là l'essentiel.
L'INEC a besoin d'un audit forensique public de chaque compte de publication, de chaque identifiant de prestataire et de chaque sous-domaine. Elle doit demander au ngCERT, l'équipe nigériane d'intervention en cas d'urgence informatique, d'enquêter sur l'affirmation concernant le sous-domaine des électeurs. Elle doit dire si les appareils sous Android 10 peuvent être défendus à l'échelle nationale, ou si le parc de 2021 constitue une dette technique arborant un logo électoral. Et elle doit rendre public ce qui, le cas échéant, a été consulté au-delà des pages SEO.
Tant que ces réponses n'auront pas été apportées, les articles de casino sur inecnigeria.org ne sont pas une note de bas de page embarrassante, mais un avertissement émis bien trop près d'une élection présidentielle cruciale, à 142 jours du scrutin.

