Clé privée compromise derrière un vol d'environ 2 millions de dollars chez Fetch.ai et NuNet
Points clés
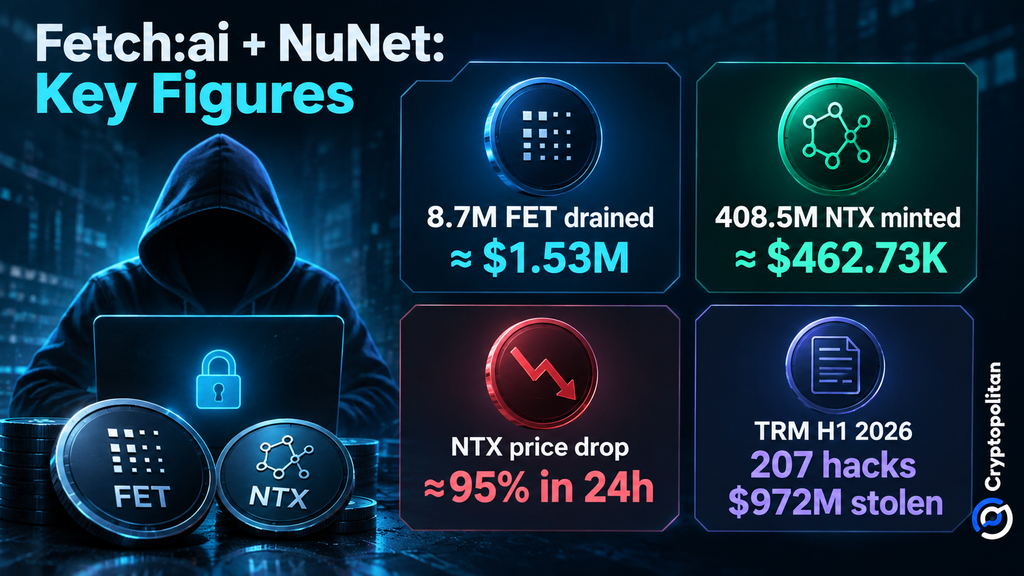
- •Un attaquant a utilisé des identifiants de signature compromis pour drainer environ 8,7 millions de FET (environ 1,53 million de dollars) d'un convertisseur Fetch.ai et pour émettre 408,5 millions de NTX (environ 462 730 dollars) sans autorisation, les deux actions étant liées au même portefeuille.
- •SlowMist a rapporté que le contrat TokenConversionManagerV3 reposait sur une seule signature ECDSA provenant d'un unique compte détenu de manière externe et ne comportait ni contrôles de limites ni vérification des preuves de burn ou de lock on-chain, ce qui a permis le drain dès que la clé d'autorisation a été compromise.
- •Fetch.ai a travaillé avec SingularityNET pour désactiver les portefeuilles et contrats concernés, a suspendu les conversions AGIX-vers-FET par précaution et a publié une analyse on-chain préliminaire retraçant l'attaque de la clé compromise jusqu'aux portefeuilles d'encaissement de l'attaquant.
- •Le NTX a chuté de près de 95 % en 24 heures pour s'échanger autour de 0,000066 dollar, touchant un plus bas historique de 0,00004075 dollar le 20 septembre, car l'émission non autorisée a dilué les détenteurs existants, tandis que le FET n'a subi aucun choc d'offre comparable.
- •Les données du secteur montrent que les compromissions d'infrastructure et d'exploitation ne représentaient qu'environ 15 % des 207 piratages recensés par TRM Labs au premier semestre 2026, mais environ 76 % des 972 millions de dollars de fonds volés, plaçant cet incident dans cette catégorie plus restreinte à fort impact.
Un attaquant a dérobé environ 2 millions de dollars dans l'infrastructure liée à Fetch.ai et NuNet, lors de deux incidents que des sociétés de sécurité ont reliés au même portefeuille d'attaquant. L'analyse préliminaire de Fetch.ai a révélé que l'attaquant a utilisé des identifiants de signature compromis pour accéder à l'infrastructure, les alertes de surveillance on-chain s'étant déclenchées alors que l'exploitation se déroulait le 19 septembre 2026.
Rapporté à un marché crypto estimé à 2 850 milliards de dollars, un vol de 2 millions de dollars peut sembler mineur. Ce qui rend cette affaire notable, c'est que des identifiants privilégiés compromis ont donné au pirate l'accès à une infrastructure critique, soulignant comment les faiblesses de la gestion des clés peuvent se propager à des systèmes connectés, même lorsque les contrats de jetons sous-jacents ne sont pas compromis eux-mêmes.
Le même portefeuille a drainé le FET et reçu l'émission de NTX
Selon PeckShield, le pirate a siphonné un total de 8,7 millions de FET, d'une valeur d'environ 1,53 million de dollars, et émis 408,5 millions de NTX sans autorisation, pour environ 462 730 dollars. Le FET est le jeton natif de Fetch.ai, tandis que le NTX est le jeton de NuNet.
Blockaid a indépendamment observé environ 1,56 million de dollars en FET retirés d'un convertisseur, ainsi qu'environ 452 000 dollars en NTX nouvellement émis. Cela a porté la valeur totale de ce cluster de portefeuilles à environ 2,01 millions de dollars pendant que l'attaque était en cours, et une publication ultérieure a relié l'émission de NTX au même portefeuille de réception.
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post : https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNet fait partie du même écosystème élargi alliant IA et crypto ; CoinMarketCap le décrit comme le deuxième spin-off de SingularityNET.
Le point faible était lorisation privilégiée
Les éléments présentés à ce jour n'établissent pas qu'une seule clé soit responsable des deux projets. Selon l'analyse préliminaire de Fetch.ai, la clé de signature a probablement été compromise, tandis que l'analyse on-chain laisse entendre que la clé d'émission de NuNet pourrait également avoir été compromise.
Dans son analyse, SlowMist a rapporté que le contrat TokenConversionManagerV3 reposait uniquement sur une signature ECDSA — le schéma de signature cryptographique qu'Ethereum utilise pour autoriser les transactions — d'un seul compte détenu de manière externe pour autoriser la fonction conversionIn() par laquelle le FET a été drainé. Cette fonction n'implémentait aucun contrôle de type checkLimits(amount) sur la transaction et ne vérifiait pas si des preuves de burn ou de lock étaient disponibles on-chain. Le drain s'est produit dès que la clé d'autorisation a été compromise, puisqu'une signature légitime suffisait pour vider le solde de FET du convertisseur.
Fetch.ai a déclaré avoir travaillé avec SingularityNET pour désactiver les portefeuilles et contrats concernés. Une mise à jour ultérieure a précisé qu'aucun contrat de Fetch.ai n'était alors à risque et que les conversions AGIX-vers-FET — l'AGIX étant le jeton de SingularityNET — avaient été suspendues par précaution. La société a également publié une analyse on-chain de l'exploitation sur ASI:One, retraçant l'attaque de la clé de signature compromise jusqu'aux portefeuilles d'encaissement de l'attaquant.
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
Pourquoi le NTX s'est effondré alors que le FET n'a pas suivi
Les deux jetons ont réagi de manière distincte car les attaques ont eu des effets différents sur l'offre. L'incident FET impliquait le vol de jetons déjà émis, tandis que l'incident NTX a généré des centaines de millions de jetons non autorisés, compromettant l'intégrité de l'offre et ajoutant une pression vendeuse supplémentaire. Cette distinction compte car l'émission de nouveaux jetons dilue directement les détenteurs existants, alors que le vol de jetons détenus par un projet ne modifie pas l'offre totale.
Selon CoinMarketCap, le NTX s'échangeait autour de 0,000066 dollar, en baisse de près de 95 % sur les 24 heures précédentes, après avoir touché un plus bas historique de 0,00004075 dollar le 20 septembre. La situation du FET n'a pas été compliquée par un choc d'offre comparable.
Un schéma familier dans l'industrie
La perte directe est modeste, mais la méthode d'attaque s'inscrit dans un schéma industriel bien plus large. TRM Labs a recensé 207 piratages et 972 millions de dollars de pertes au premier semestre 2026. Les compromissions d'infrastructure et d'exploitation ne représentaient qu'environ 15 % des incidents, mais environ 76 % des fonds volés — autrement dit, une part relativement faible des incidents concentre l'essentiel des valeurs dérobées. Le vol subi par Fetch.ai et NuNet relève de cette catégorie plus restreinte à fort impact, les pertes étant imputées à des identifiants privilégiés compromis.
Le rapport de sécurité 2026 de CoinGecko raconte une histoire similaire. Les intrusions dans les infrastructures et la chaîne d'approvisionnement ont causé plus de 1,8 milliard de dollars de pertes entre janvier 2025 et juillet 2026, la compromission de clés privées demeurant un point de défaillance majeurn
Cryptopolitan a rapporté un schéma similaire en juin, lorsque Humanity Protocol a indiqué que des clés privées exposées avaient contribué à des pertes allant jusqu'à 31 millions de dollars, et que son jeton H avait chuté jusqu'à 90 %.
Fetch.ai indique que l'enquête reste ouverte et que l'analyse publiée n'est explicitement pas définitive. Les prochaines questions sont de savoir comment les identifiants ont été compromis, si Fetch.ai a fait tourner ou remplacé tous les privilèges affectés, et comment NuNet gérera les NTX non autorisés toujours liés à l'attaquant.
Source : Cryptopolitan

