Les données piratées du portail d'embauche du FBI pourraient exposer des employés liés à des fonctions de renseignement sensibles
Points clés
- •Les dossiers de recrutement du FBI fuis semblent relier des employés nommément désignés à des missions de renseignement impliquant la Russie et la Chine, ainsi qu'à des fonctions de surveillance et de renseignement humain.
- •Reuters a vérifié indépendamment les informations concernant plus de 22 personnes dans un échantillon de 5 000 lignes que les pirates affirment extrait d'un ensemble de données de 2 à 3 téraoctets, dont l'essentiel reste non vérifié.
- •Le portail FBIJobs.gov et sa Candidate Gateway stockent des données « sensibles mais non classifiées », notamment des numéros de Sécurité sociale, concernant les candidats externes comme le personnel en poste.
- •Le FBI n'a pas établi si la faille a commencé dans son propre système ou chez un fournisseur tiers, et aucune preuve publique ne confirme la responsabilité de ShinyHunters ou de CVE-2026-35273.
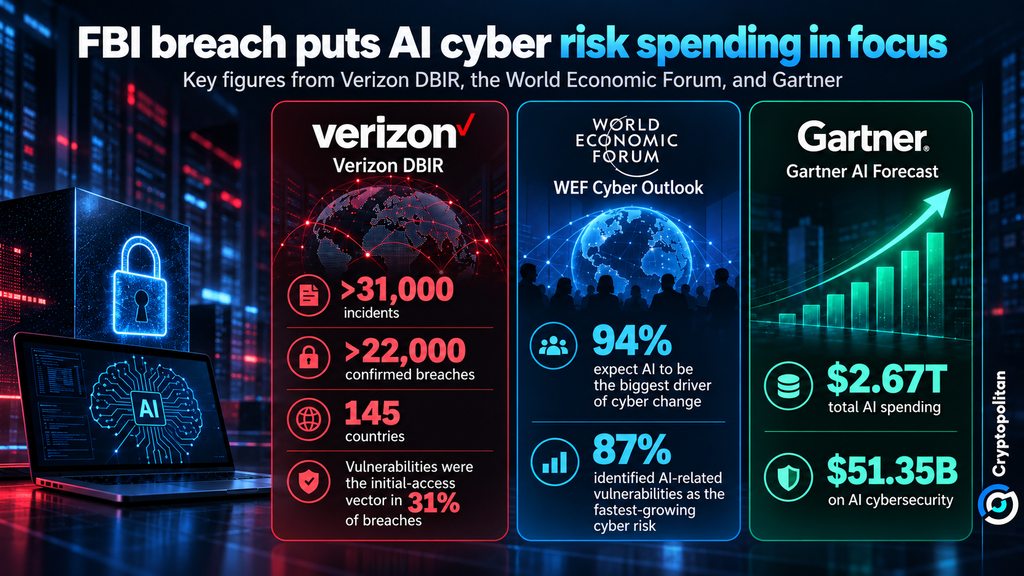
- •Les rapports du secteur indiquent un risque croissant d'attaques assistées par l'IA : 94 % des dirigeants interrogés par le Forum économique mondial attendent de l'IA qu'elle transforme la cybersécurité, et Gartner prévoit 51,35 milliards de dollars de dépenses en cybersécurité dopée à l'IA en 2026.
Les données personnelles extraites des systèmes de recrutement du FBI pourraient faire bien plus que révéler des informations personnelles : les dossiers fuis semblent relier des employés nommément désignés à des travaux de renseignement sensibles, notamment des missions liées à la Russie et à la Chine.
Une enquête de Reuters a examiné un échantillon de 5 000 lignes d'informations personnelles appartenant, selon les pirates, à des milliers de personnes du bureau. Le groupe a affirmé que cet échantillon ne constitue qu'une petite partie d'un ensemble de données de 2 à 3 téraoctets. Reuters a vérifié indépendamment les informations concernant plus de 22 personnes, tandis que le FBI n'a pas encore confirmé combien d'employés étaient impliqués dans l'incident. Le reste de l'ensemble de données revendiqué n'a pas été vérifié indépendamment.
Pourquoi un portail d'embauche détient des données d'identité dignes du renseignement
Selon Reuters, la sensibilité de la fuite provient de documents qui semblent relier des employés nommément désignés à des activités liées au renseignement. Les enquêteurs ont identifié des personnes associées à des missions concernant la Russie et la Chine, ainsi qu'à des fonctions de surveillance et de renseignement humain.
L'évaluation de l'impact sur la vie privée du FBI, un document public décrivant comment le bureau collecte et protège les informations personnelles, explique pourquoi une plateforme de recrutement détient des données aussi sensibles. FBIJobs.gov et sa Candidate Gateway stockent des informations désignées comme « sensibles mais non classifiées », notamment le nom, le numéro de Sécurité sociale, la date de naissance, la citoyenneté, le genre et l'éligibilité à la préférence pour les vétérans.
Les employés en poste peuvent également utiliser le système pour postuler à des positions réservées au personnel interne, via des comptes connectés aux systèmes RH du bureau. Autrement dit, la base d'utilisateurs du portail s'étend au-delà des candidats externes pour inclure le personnel actuel du bureau.
Dans un communiqué daté du 23 septembre 2026, le bureau de presse national du FBI a déclaré : « The FBI is aware of a cybercriminal enterprise group claiming a compromise of the fbijobs.gov portal and alleged impact to FBI employee personally identifiable information (PII). »
Selon le communiqué du FBI sur la compromission du portail fbijobs.gov et l'impact allégué sur les données personnelles des employés du FBI, le bureau n'a pas encore établi si la faille initiale s'est produite dans un système du FBI ou via un fournisseur tiers qui prend en charge le portail.
ShinyHunters, PeopleSoft et le contexte du risque
Selon la documentation du FBI sur la confidentialité, la plateforme de recrutement repose sur Oracle PeopleSoft, Oracle Database et Drupal pour son infrastructure sous-jacente. Mandiant, filiale de Google](), avait précédemment lié le groupe ShinyHunters à des attaques contre des systèmes Oracle PeopleSoft utilisant CVE-2026-35273, une vulnérabilité considérée comme la plus critique par Oracle avec une note de 9,8 sur 10 — un score au sommet de la plage critique du Common Vulnerability Scoring System.
Cependant, ce lien n'établit pas comment la faille de FBIJobs.gov s'est produite. Il n'existe aucune preuve publique que CVE-2026-35273 ou ShinyHunters en soit responsable, et la question de savoir si les enquêteurs établiront ou écarteront un lien reste ouverte. Google a indiqué avoir alerté plus de 100 organisations potentiellement exposées dans la campagne plus large, principalement aux États-Unis, dont 68 % dans l'enseignement supérieur.
Comment des données volées peuvent amplifier des attaques assistées par l'IA
Rien n'indique que l'intelligence artificielle ait joué un rôle dans la faille du FBI. La question plus urgente est de savoir comment ces informations personnelles détaillées pourraient être exploitées ensuite.
Un rapport de renseignement sur les menaces de Google sur l'évolution de l'IA adverse suggère que les pirates font bien plus que d'émettre de simples invites et opèrent désormais avec une plus grande autonomie. Dans un exemple, un groupe de pirates a utilisé un service cloud compromis pour lancer une attaque massive de collecte d'identifiants en moins de six heures.
« Les acteurs de menaces s'appuient de plus en plus sur l'IA générative pour les assister à divers stades de leurs attaques », selon le rapport 2026 sur les enquêtes de violation de données (DBIR) de Verizon.
L'analyse de Verizon a porté sur plus de 31 000 incidents de sécurité et plus de 22 000 violations confirmées dans 145 pays. Le rapport a révélé que les vulnérabilités ont servi de moyen d'initier des violations dans plus de 31 % des cas. Les conséquences ne s'arrêtent pas nécessairement au stade de l'intrusion, car les données personnelles volées peuvent aussi être utilisées pour lancer d'autres attaques.
Microsoft a souligné ce risque dans ses recommandations concernant la violation de National Public Data début 2024. L'entreprise a mis en évidence que toute adresse e-mail exposée entraîne un risque accru de hameçonnage et de prise de contrôle de compte, tandis que les numéros de téléphone compromis peuvent servir au hameçonnage par appels et SMS.
Dans le cas du FBI, la situation pourrait être plus grave car les informations fuis semblent aller au-delà des coordonnées des employés, reliant leurs identités à des informations sur leurs rôles et missions. Cette combinaison pourrait offrir aux attaquants des outils améliorés pour la reconnaissance, l'usurpation d'identité et l'ingénierie sociale hautement ciblée. L'IA pourrait potentiellement accélérer et démultiplier ces efforts en aidant les attaquants à traiter les informations volées, à concevoir des stratégies convaincantes et à automatiser leurs opérations.
Cryptopolitan a également rapporté des inquiétudes concernant les agents d'IA autonomes qui pourraient opérer bien plus vite que les organisations ne peuvent les encadrer.
Les dépenses que la faille pourrait accélérer
Le marché au sens large réagit déjà à cette pression. Le Global Cybersecurity Outlook 2026 du Forum économique mondial a révélé que 94 % des dirigeants interrogés s'attendent à ce que l'IA soit le principal moteur de changement en cybersécurité, tandis que 87 % identifient les vulnérabilités liées à l'IA comme le risque cyber à la croissance la plus rapide.
Parallèlement, Gartner prévoit que les dépenses mondiales en IA augmenteront de 49,5 % en 2026, pour atteindre 2 670 milliards de dollars, dont 51,35 milliards de dollars consacrés à la cybersécurité dopée à l'IA.
La fuite du FBI ne crée pas ces tendances à elle seule. Mais elle montre pourquoi la protection de l'identité, la détection des menaces et la défense assistée par lIA deviennent plus difficiles à considérer comme optionnelles pour les gouvernements et les entreprises. Dans ce cas, deux questions restent ouvertes : combien d'employés ont été touchés, et si la compromission a commencé au sein d'un système du FBI ou chez un fournisseur externe.

