Qu'est-ce qu'un bridge crypto ? Comment fonctionnent les transferts inter-chaînes et pourquoi sont-ils si souvent piratés
Points clés
- •Les pertes cumulées liées aux exploits de bridges crypto ont dépassé 4,3 milliards de dollars depuis 2021, et les bridges ont représenté deux des trois plus importants exploits DeFi du premier trimestre 2026.
- •La plupart des bridges transfèrent la valeur via un processus de verrouillage et d'émission qui verrouille le token d'origine sur la chaîne source et émet un token wrappé sur la chaîne de destination, le Wrapped Bitcoin étant l'exemple le plus connu.
- •Les failles de contrôle d'accès étaient le principal vecteur d'attaque en 2024, responsables d'environ 75 % de la valeur perdue dans les incidents de bridges cette année-là, soit environ 1,7 milliard de dollars.
- •Les principaux incidents de bridges de 2026 comprennent l'attaque contre Kelp DAO d'environ 290 millions de dollars, la perte d'environ 11,6 millions de dollars de Verus Protocol, l'exploit de Hyperbridge par message forgé, et la perte d'environ 24,15 millions d'USDC d'AFX Trade après qu'un attaquant a obtenu cinq signatures de validateurs.
- •Les protocoles plus récents visent à réduire le risque des bridges, le CCIP de Chainlink ayant selon les rapports traité plus de 28 600 milliards de dollars de transferts sans exploit au niveau du protocole, et Wormhole ayant ajouté la vérification par preuve à divulgation nulle et une gouvernance inter-chaînes en 2024.
Les bridges crypto déplacent des tokens et des données entre des blockchains qui ne peuvent pas communiquer entre elles par elles-mêmes, et ils sont devenus l'un des composants les plus attaqués de l'industrie crypto. Un guide de 2026 sur les bridges blockchain chiffre les pertes cumulées liées aux exploits de bridges à plus de 4,3 milliards de dollars depuis 2021, et les bridges ont représenté deux des trois plus importants exploits DeFi du premier trimestre 2026. Cet article explique comment fonctionnent les bridges, combien a été perdu, et ce que les données révèlent de leurs faiblesses.
Qu'est-ce qu'un bridge crypto ?
Les blockchains comme Bitcoin, Ethereum et BNB Smart Chain fonctionnent chacune selon leurs propres règles, avec des mécanismes de consensus, des langages de programmation et des standards de tokens distincts. Par défaut, aucune ne peut envoyer de messages ou d'actifs à une autre chaîne.
Un bridge crypto est un protocole qui relie deux réseaux blockchain distincts, permettant aux utilisateurs de déplacer des actifs ou des données d'une chaîne à l'autre. Cette capacité est appelée interopérabilité.
Les guides utilisent souvent l'image d'un pont physique entre deux îles : chaque île est son propre écosystème blockchain, et sans pont, les actifs et les utilisateurs restent coincés sur leur île.
Traverser présente des avantages pratiques. Les utilisateurs peuvent accéder à des applications et des services DeFi qui n'existent que sur une autre chaîne, et comme les frais de transaction varient d'un réseau à l'autre, certains utilisateurs déplacent leurs actifs vers une chaîne moins chère pour certaines transactions.
Les développeurs en profitent également, car les bridges leur permettent de créer des applications tirant parti des forces de plusieurs blockchains à la fois. Curve Finance et Aave, par exemple, utilisent des bridges pour permettre aux utilisateurs de déplacer de la liquidité entre Ethereum et des réseaux comme Polygon et Avalanche.
L'alternative — vendre un actif et en acheter un nouveau — engendre des frais de transaction et expose l'utilisateur aux fluctuations de prix. Un bridge permet à l'utilisateur de conserver l'actif d'origine tout en accédant à un nouveau réseau.
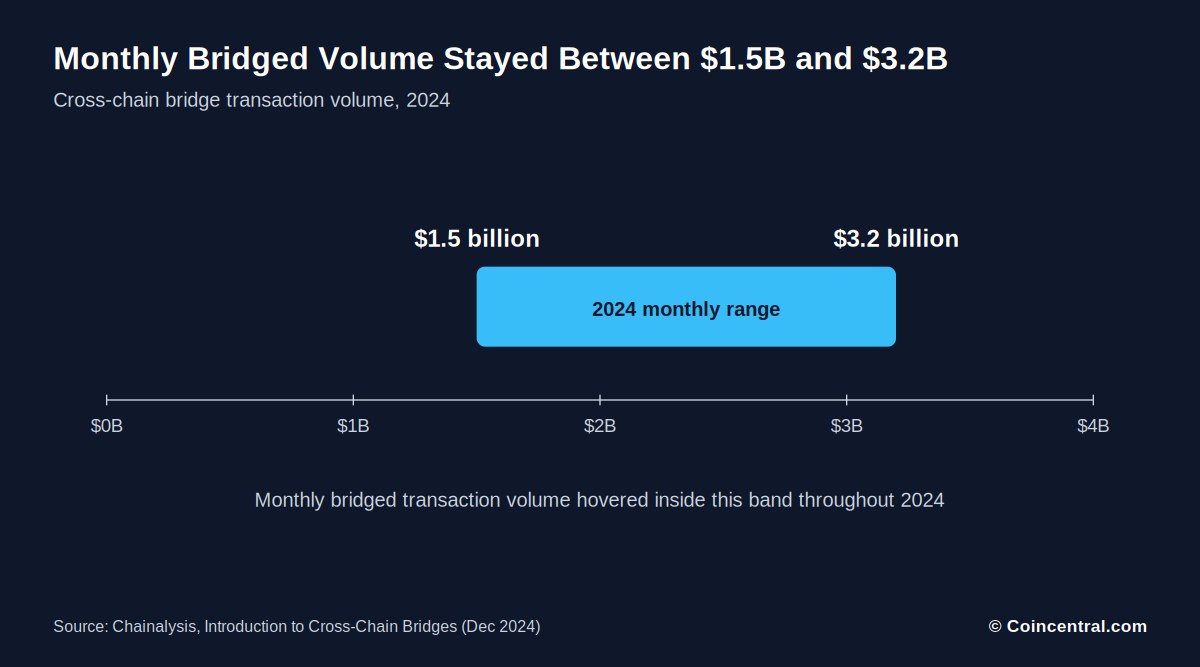
Les données d'utilisation soulignent la dépendance des utilisateurs aux bridges. Chainalysis a rapporté que le volume mensuel transféré via des bridges en 2024 variait entre 1,5 et 3,2 milliards de dollars.
Comment les bridges crypto déplacent la valeur
La plupart des bridges transfèrent la valeur via un processus de verrouillage et d'émission. L'utilisateur envoie le token d'origine à un contrat de bridge sur la chaîne source, qui verrouille le token et enregistre le dépôt. Le bridge transmet ensuite un message sécurisé à un contrat correspondant sur la chaîne de destination, qui crée un token wrappé indexé sur la valeur de l'original.
La pièce d'origine ne franchit jamais la limite de la chaîne. À la place, l'utilisateur reçoit un token de substitution — Wrapped Bitcoin (WBTC), un token ERC-20 utilisable sur Ethereum, en est l'exemple classique — tandis que le BTC d'origine reste verrouillé dans des smart contracts.
L'opération inverse repose sur la combustion et le déverrouillage : l'utilisateur renvoie le token wrappé au contrat de bridge, qui le retire de la circulation. Un message est ensuite transmis à la chaîne source et l'actif d'origine est libéré.
Chainalysis illustre le flux avec un exemple Ethereum-vers-Solana : un actif est verrouillé sur Ethereum, un message atteint Solana, et une copie wrappée y est créée, utilisable comme si elle était native de Solana.
Du point de vue de l'utilisateur, les étapes sont courtes : choisir la chaîne source et le montant, envoyer les actifs au bridge, et recevoir les tokens wrappés sur la chaîne cible. En coulisses, le système repose sur des messages, des preuves, des validateurs, des contrats et des pools de liquidité.
Ce dernier élément est crucial pour la sécurité. Si un maillon de la chaîne cède, les fonds peuvent se vider rapidement — comme le montrent les sections suivantes. Que le maillon faible soit un message forgé, une vérification de signature défaillante ou une étape de validation manquante, l'ampleur de la perte dépend généralement de la liquidité qui se trouve derrière.
Les types de bridges crypto
Les bridges peuvent être classés selon qui les exploite, comment ils fonctionnent et la direction dans laquelle ils déplacent les actifs. La distinction la plus courante oppose les modèles avec confiance et sans confiance, chacun avec ses compromis.
Un bridge avec confiance, ou custodial, est exploité par une entité centrale, et les utilisateurs doivent faire confiance à cet opérateur pour protéger leurs actifs. Ces bridges peuvent offrir une expérience plus fluide, mais l'opérateur est en mesure de détourner les fonds.
Un bridge sans confiance, ou non custodial, s'appuie sur des smart contracts pour verrouiller et libérer les tokens sans opérateur central. La sécurité dépend alors de la qualité du code, et ces bridges peuvent être plus complexes et plus lents.
Les autres catégories comprennent les bridges d'actifs wrappés, qui convertissent un actif d'une chaîne en un token compatible sur une autre — le WBTC étant l'exemple le plus connu — et les bridges de sidechain, qui relient une chaîne parente à une chaîne enfant utilisant un mécanisme de consensus différent, comme la connexion entre Ethereum et Gnosis Chain.
La direction compte également. Les bridges à sens unique déplacent les actifs uniquement vers la chaîne de destination sans chemin de retour, tandis que les bridges bidirectionnels fonctionnent dans les deux sens et conviennent mieux à un usage général.
Certains wallets proposent des swaps inter-chaînes comme alternative. Le wallet utilise un agrégateur pour chercher le meilleur taux sur les exchanges décentralisés, et peut employer des bridges en coulisses sans que l'utilisateur ne les manipule directement.
Combien a été perdu à cause des piratages de bridges ?
Les exploits de bridges ont coûté des milliards aux utilisateurs. Un guide de 2026 chiffre les pertes cumulées à plus de 4,3 milliards de dollars depuis 2021, faisant de l'infrastructure inter-chaînes l'une des zones les plus ciblées de la crypto.
Une analyse antérieure de Chainalysis comptait 1,4 milliard de dollars de pertes depuis le début de 2022. À cette date, le montant volé via les bridges avait déjà dépassé 1 milliard de dollars — et le total n'a cessé de croître depuis.
Les failles de contrôle d'accès étaient la cause principale en 2024, responsables d'environ 75 % de la valeur perdue dans les incidents de bridges cette année-là, soit 1,7 milliard de dollars. Une section ultérieure examine ce point plus en détail.
Le plus grand événement unique des sources est l'exploit Ronin de 615 millions de dollars. Ronin était le bridge soutenant le jeu Axie Infinity. Wormhole a perdu environ 320 millions de dollars à cause d'une faiblesse dans ses vérifications de signatures numériques.
L'attaque contre Kelp DAO, estimée à environ 290 millions de dollars, était le plus grand exploit lié aux bridges de 2026 à ce jour en mai. Horizon a perdu environ 100 millions de dollars en juin 2022.
L'ampleur seule n'indique pas la dangerosité d'une faille. Hyperbridge a perdu bien moins uniquement parce que sa liquidité était limitée — un bug qui draine 2,5 millions de dollars aujourd'hui pourrait en drainer bien davantage si le pool grossit.
Les piratages de bridges en 2026
Plusieurs incidents de bridges ont eu lieu en 2026. Le plus important fut Kelp DAO, où les attaquants auraient dérobé environ 290 millions de dollars. TechRadar a rapporté que l'attaque visait la configuration LayerZero de Kelp, et certains chercheurs l'ont liée au groupe Lazarus.
LayerZero aurait déclaré que le problème provenait de la configuration de Kelp, notamment de son utilisation d'un seul DVN. Kelp a contesté cette version. Le cas montre que la sécurité dépend de la manière dont un projet configure sa couche de messagerie, et pas seulement du protocole sous-jacent.
Le bridge Ethereum de Verus Protocol a été exploité pour environ 11,6 millions de dollars, signalé par Blockaid et PeckShield le 18 mai. Un faux message inter-chaînes a trompé le bridge, qui a envoyé des réserves au wallet de l'attaquant.
L'attaquant a drainé des ETH, des USDC et des tBTC et les a convertis en environ 5 402 ETH. Blockaid a indiqué que la cause était l'absence de validation du montant source dans le code Solidity du bridge, et qu'il ne s'agissait ni d'un contournement ECDSA, ni d'une compromission de clé de notaire, ni d'un bug de parseur.
Hyperbridge a été touché par un faux message inter-chaînes. L'attaquant a pris le contrôle d'un contrat de token DOT wrappé, a émis 1 milliard de DOT wrappés et les a vendus dans la liquidité disponible. Les premiers rapports faisaient état d'une perte de 237 000 dollars, tandis qu'une révision ultérieure situait les pertes réalisées près de 2,5 millions de dollars.
Les sources divergent sur la date : un guide situe la perte de Hyperbridge en mars 2025, tandis qu'un rapport de 2026 la place en avril.
AFX Trade a perdu environ 24,15 millions d'USDC le 22 juillet après qu'un attaquant a obtenu les cinq signatures de validateurs nécessaires pour approuver un retrait de son bridge — correspondant au schéma de prise de contrôle de validateurs traité dans la section suivante.
Pourquoi les bridges sont-ils piratés
Un bridge doit répondre à une question difficile : quelque chose s'est-il réellement produit sur une autre chaîne ? Si le bridge se trompe, de l'argent peut circuler alors qu'il ne le devrait pas.
Les bridges sont des cibles attractives pour trois raisons : ils détiennent d'importantes réserves, ils relient plusieurs écosystèmes, et ils transforment une erreur de vérification en retrait direct. Ils reposent également sur une logique de smart contracts complexe répartie sur plusieurs chaînes.
Une analyse divise les attaques en deux groupes : les attaques de code, qui exploitent des failles dans les smart contracts, et les attaques de conception de réseau, souvent menées par ingénierie sociale.
La plupart des piratages de bridges visent à libérer des tokens sur une chaîne sans dépôt correspondant sur l'autre. Trois méthodes reviennent sans cesse.
Les failles de contrôle d'accès étaient le principal vecteur d'attaque en 2024, représentant environ 75 % de la valeur perdue, soit 1,7 milliard de dollars, le reste provenant d'autres causes. Les bridges custodiaux ajoutent un risque supplémentaire : l'opérateur pourrait détourner les fonds.
Les incidents de 2026 montrent comment ces catégories se manifestent en pratique : Verus et Hyperbridge sont tombés face à de faux messages inter-chaînes, AFX Trade face à un attaquant ayant réuni les signatures de validateurs requises pour un retrait, et Kelp DAO face à un désaccord sur la configuration d'une couche de messagerie. La prise de contrôle de validateurs est le schéma à comprendre ici : lorsqu'un bridge ne libère des fonds qu'après avoir collecté un seuil de signatures, quiconque détient ces signatures peut autoriser des retraits sans dépôt correspondant.
La DeFi est également bien plus interconnectée qu'en 2022, lorsque Nomad et Wormhole ont été frappés. Il existe désormais plus de chaînes, de wrappers et de couches de messagerie, offrant davantage d'occasions aux petites failles de validation de se transformer en pertes massives.
Comment les fonds volés circulent via les bridges
Les bridges facilitent aussi le déplacement de l'argent volé. En reliant les chaînes, ils rendent les chemins de transaction plus difficiles à suivre pour les forces de l'ordre et les équipes de sécurité. Chainalysis identifie la fragmentation des données et l'obscurcissement des chemins de transaction comme les problèmes principaux.
Après l'effondrement de FTX, des hackers ont volé environ 477 millions de dollars à l'exchange et ont commencé à blanchir l'argent, utilisant des peel chains, des CoinJoins et des bridges pour masquer l'origine et la destination des fonds. L'objectif était d'accroître l'anonymat.
Le blanchiment d'argent se déroule généralement en trois étapes. Le placement introduit l'argent sale dans le système financier, l'empilement le fait circuler via de nombreuses transactions pour masquer sa source, et l'intégration est le moment où les fonds ne peuvent plus être facilement reliés à un crime.
L'intégration est un point de détection crucial, car c'est là que la crypto rencontre l'argent liquide. Les exchanges respectant les règles anti-blanchiment vérifient l'identité et la source des fonds ; d'autres plateformes sont moins strictes sur ces exigences.
Les transactions de bridges laissent de longues traces à travers plusieurs smart contracts et étapes. Chainalysis affirme que son outil Reactor peut suivre des fonds à travers des centaines de protocoles de bridges et d'exchange décentralisés, avec des données couvrant plus de 25 blockchains, 17 millions d'actifs et 220 millions de transactions de bridges.
Les règles AML constituent une couche de défense. Elles aident à détecter l'usage illégal de la crypto, mais elles ne peuvent pas à elles seules empêcher un exploit.
Les autres incidents de sécurité de juillet à octobre 2026
Les bridges ne sont pas le seul point faible du secteur. Un rapport de Santiment a couvert une série d'incidents de juillet à début octobre 2026, touchant des exchanges, des wallets matériels, des bridges et des wallets logiciels. Cette variété est en soi la leçon à retenir : les pertes du trimestre proviennent de la sécurité opérationnelle d'exchange, de la mécanique de protocoles de prêt, d'un décalage de réserve, du caractère aléatoire du firmware de wallet et de systèmes de fournisseurs tiers — des surfaces de défaillance différentes des exploits de bridges décrits ci-dessus, mais la même conséquence pour les utilisateurs touchés.
Bitget a signalé une violation le 24 septembre avec des pertes d'environ 387,5 millions de dollars, en hausse par rapport à une première estimation de 351,6 millions de dollars. Mandiant et SlowMist l'ont attribuée à des produits de sécurité tiers compromis. Bitget a indiqué que ses cold wallets n'étaient pas affectés et que son fonds de protection couvrirait les utilisateurs.
L'exploit Tectonic a suivi le 30 août. Cronos a estimé les emprunts affectés à environ 120,4 millions de dollars. Les validateurs ont annulé 10 961 blocs et inversé environ 111,2 millions de dollars, tandis qu'environ 9,19 millions de dollars avaient déjà quitté le réseau.
Le 6 septembre, un bug dans le Liquid Network a permis la création d'environ 4 000 LBTC sans couverture. Blockstream a indiqué que sa réserve était passée d'environ 4 205 BTC à environ 197 BTC. L'attaquant a restitué 3 400 BTC, et environ 600 BTC restaient manquants.
Les ennuis de Coldcard ont commencé le 30 juillet : une erreur de firmware datant de mars 2021 avait affaibli l'aléatoire utilisé pour générer les seeds. TRM Labs a estimé qu'environ 1 816 BTC, d'une valeur d'environ 116 millions de dollars, avaient été drainés depuis plus de 5 200 adresses.
Le wallet applicatif de D'CENT a perdu environ 12,4 millions de XRP sur 7 393 wallets entre le 15 et le 25 septembre. Trezor a signalé des violations chez ses fournisseurs ShipMonk et Brevo mais a indiqué que ses wallets n'avaient pas été piratés. Environ 347 149 contacts ont été exportés de Brevo, et environ 2 500 personnes ont cliqué sur un lien de phishing.
Le 9 octobre, Ledger a commencé à enquêter sur des wallets vidés parmi des clients ayant acheté auprès du revendeur CryptoBilis. L'investigateur on-chain Specter a estimé les pertes à plus de 86 millions de dollars, mais Ledger n'a pas confirmé de total. Deux jours plus tôt, Justin Drake avait appelé à anticiper les risques de l'IA pour la cryptographie à courbes elliptiques, tandis que Yehuda Lindell de Coinbase déclarait qu'il n'existe aucune preuve d'un affaiblissement des hypothèses sous-jacentes.
Comment réduire le risque des bridges — et ce qui vient ensuite
Aucun bridge n'est sans risque, mais les utilisateurs peuvent le réduire. Vérifiez qu'un bridge a passé des audits de sécurité et dispose d'un long historique opérationnel, et surveillez les signaux d'alerte avant d'envoyer des fonds.
Les sources listent également des habitudes de base : conserver les fonds dans un wallet sécurisé comme un wallet matériel, utiliser des mots de passe forts avec l'authentification multifacteur, maintenir les logiciels à jour, activer les alertes de transaction et surveiller son activité pour tout comportement inhabituel.
Le phishing est une voie courante de vol. Vérifiez l'URL avant de saisir une clé privée ou toute donnée sensible. Les plateformes établies avec un long historique peuvent offrir plus de confiance, mais aucune n'est totalement sûre.
Les swaps inter-chaînes offrent une autre option. Un wallet ou un service route le swap pour vous, ce qui permet potentiellement d'éviter tout contact direct avec un bridge — mais ils ont aussi des limites, comme moins de tokens pris en charge et des frais.
Les bridges conviennent aux besoins avancés, comme déplacer des tokens non pris en charge par les services de swap, tandis que les swaps conviennent aux échanges de base entre tokens populaires.
Les protocoles plus récents visent à réduire les risques. Le CCIP de Chainlink a traité plus de 28 600 milliards de dollars de transferts sans exploit au niveau du protocole, grâce à une validation décentralisée. Wormhole a ajouté la vérification par preuve à divulgation nulle et une gouvernance inter-chaînes en 2024. 1inch, qui propose des swaps inter-chaînes, affirme que son produit exécute les instructions d'un utilisateur sans prendre la garde des actifs — une affirmation qui vient de l'entreprise elle-même.
Ces évolutions pointent vers des standards de validation plus solides, mais les exploits demeurent un risque. Les failles de contrôle d'accès, les points de défaillance uniques et les configurations faibles ont causé de nombreuses pertes à ce jour, et les utilisateurs devraient évaluer chaque option attentivement avant de déplacer leurs actifs. Les signaux à surveiller sont ceux derrière les pertes de cette année : combien de parties indépendantes doivent vérifier un message inter-chaînes, si une configuration concentre la confiance sur un seul vérificateur — le point contesté entre LayerZero et Kelp — la quantité de liquidité derrière un seul contrat, et si un opérateur peut déplacer unilatéralement les fonds des utilisateurs.
Sources
- What Is a Blockchain Bridge? (mis à jour le 21 avril 2026)
- What is a Crypto Bridge? (publié le 15 juillet 2024, mis à jour le 17 juillet 2026)
- Introduction to Cross-Chain Bridges (équipe Chainalysis, 5 décembre 2024)
- Justin Drake's "Bunker Mode" Warning Meets Ledger and Bitget Security Fears (Trader Edge, 13 octobre 2026)
- What is bridging in crypto?
- The biggest bridge hacks in 2026 (Vladimir Kozlov, 21 mai 2026)
- How Do Hackers Use Crypto Bridges to Steal?
Source : CoinCentral

