Bluebulb réunit des leaders du secteur et appelle à une action coordonnée contre la fraude et les cybermenaces dans la finance nigériane
Points clés
- •La Table ronde nigériane sur la cybersécurité et la fraude, organisée par Bluebulb à Lagos le 11 novembre 2026, s'est concentrée sur la construction d'une résilience collective contre la fraude et les cybermenaces dans la finance nigériane.
- •Les discussions de la table ronde ont produit 17 recommandations en attente d'examen, organisées autour de la sécurité proactive, de la collaboration sectorielle, de l'engagement réglementaire et de l'investissement dans la résilience.
- •Le PDG de Bluebulb, Ola Daramola, a estimé que la cybersécurité devait être traitée comme une responsabilité de direction protégeant la confiance des clients et la résilience institutionnelle, et non simplement comme un coût informatique.
- •Les participants ont identifié les faiblesses des personnes, des processus et de la technologie au sein des organisations comme principaux facteurs de fraude, appelant à des contrôles internes renforcés, à des évaluations de vulnérabilité régulières et à une supervision du cyber-risque au niveau du conseil d'administration.
- •Les participants ont soutenu le partage de renseignements inter-institutionnel via la plateforme Reporter proposée et le Fusion Centre, et se sont engagés à dialoguer avec l'Assemblée nationale sur la réforme de la loi sur les banques et autres institutions financières (BOFIA).
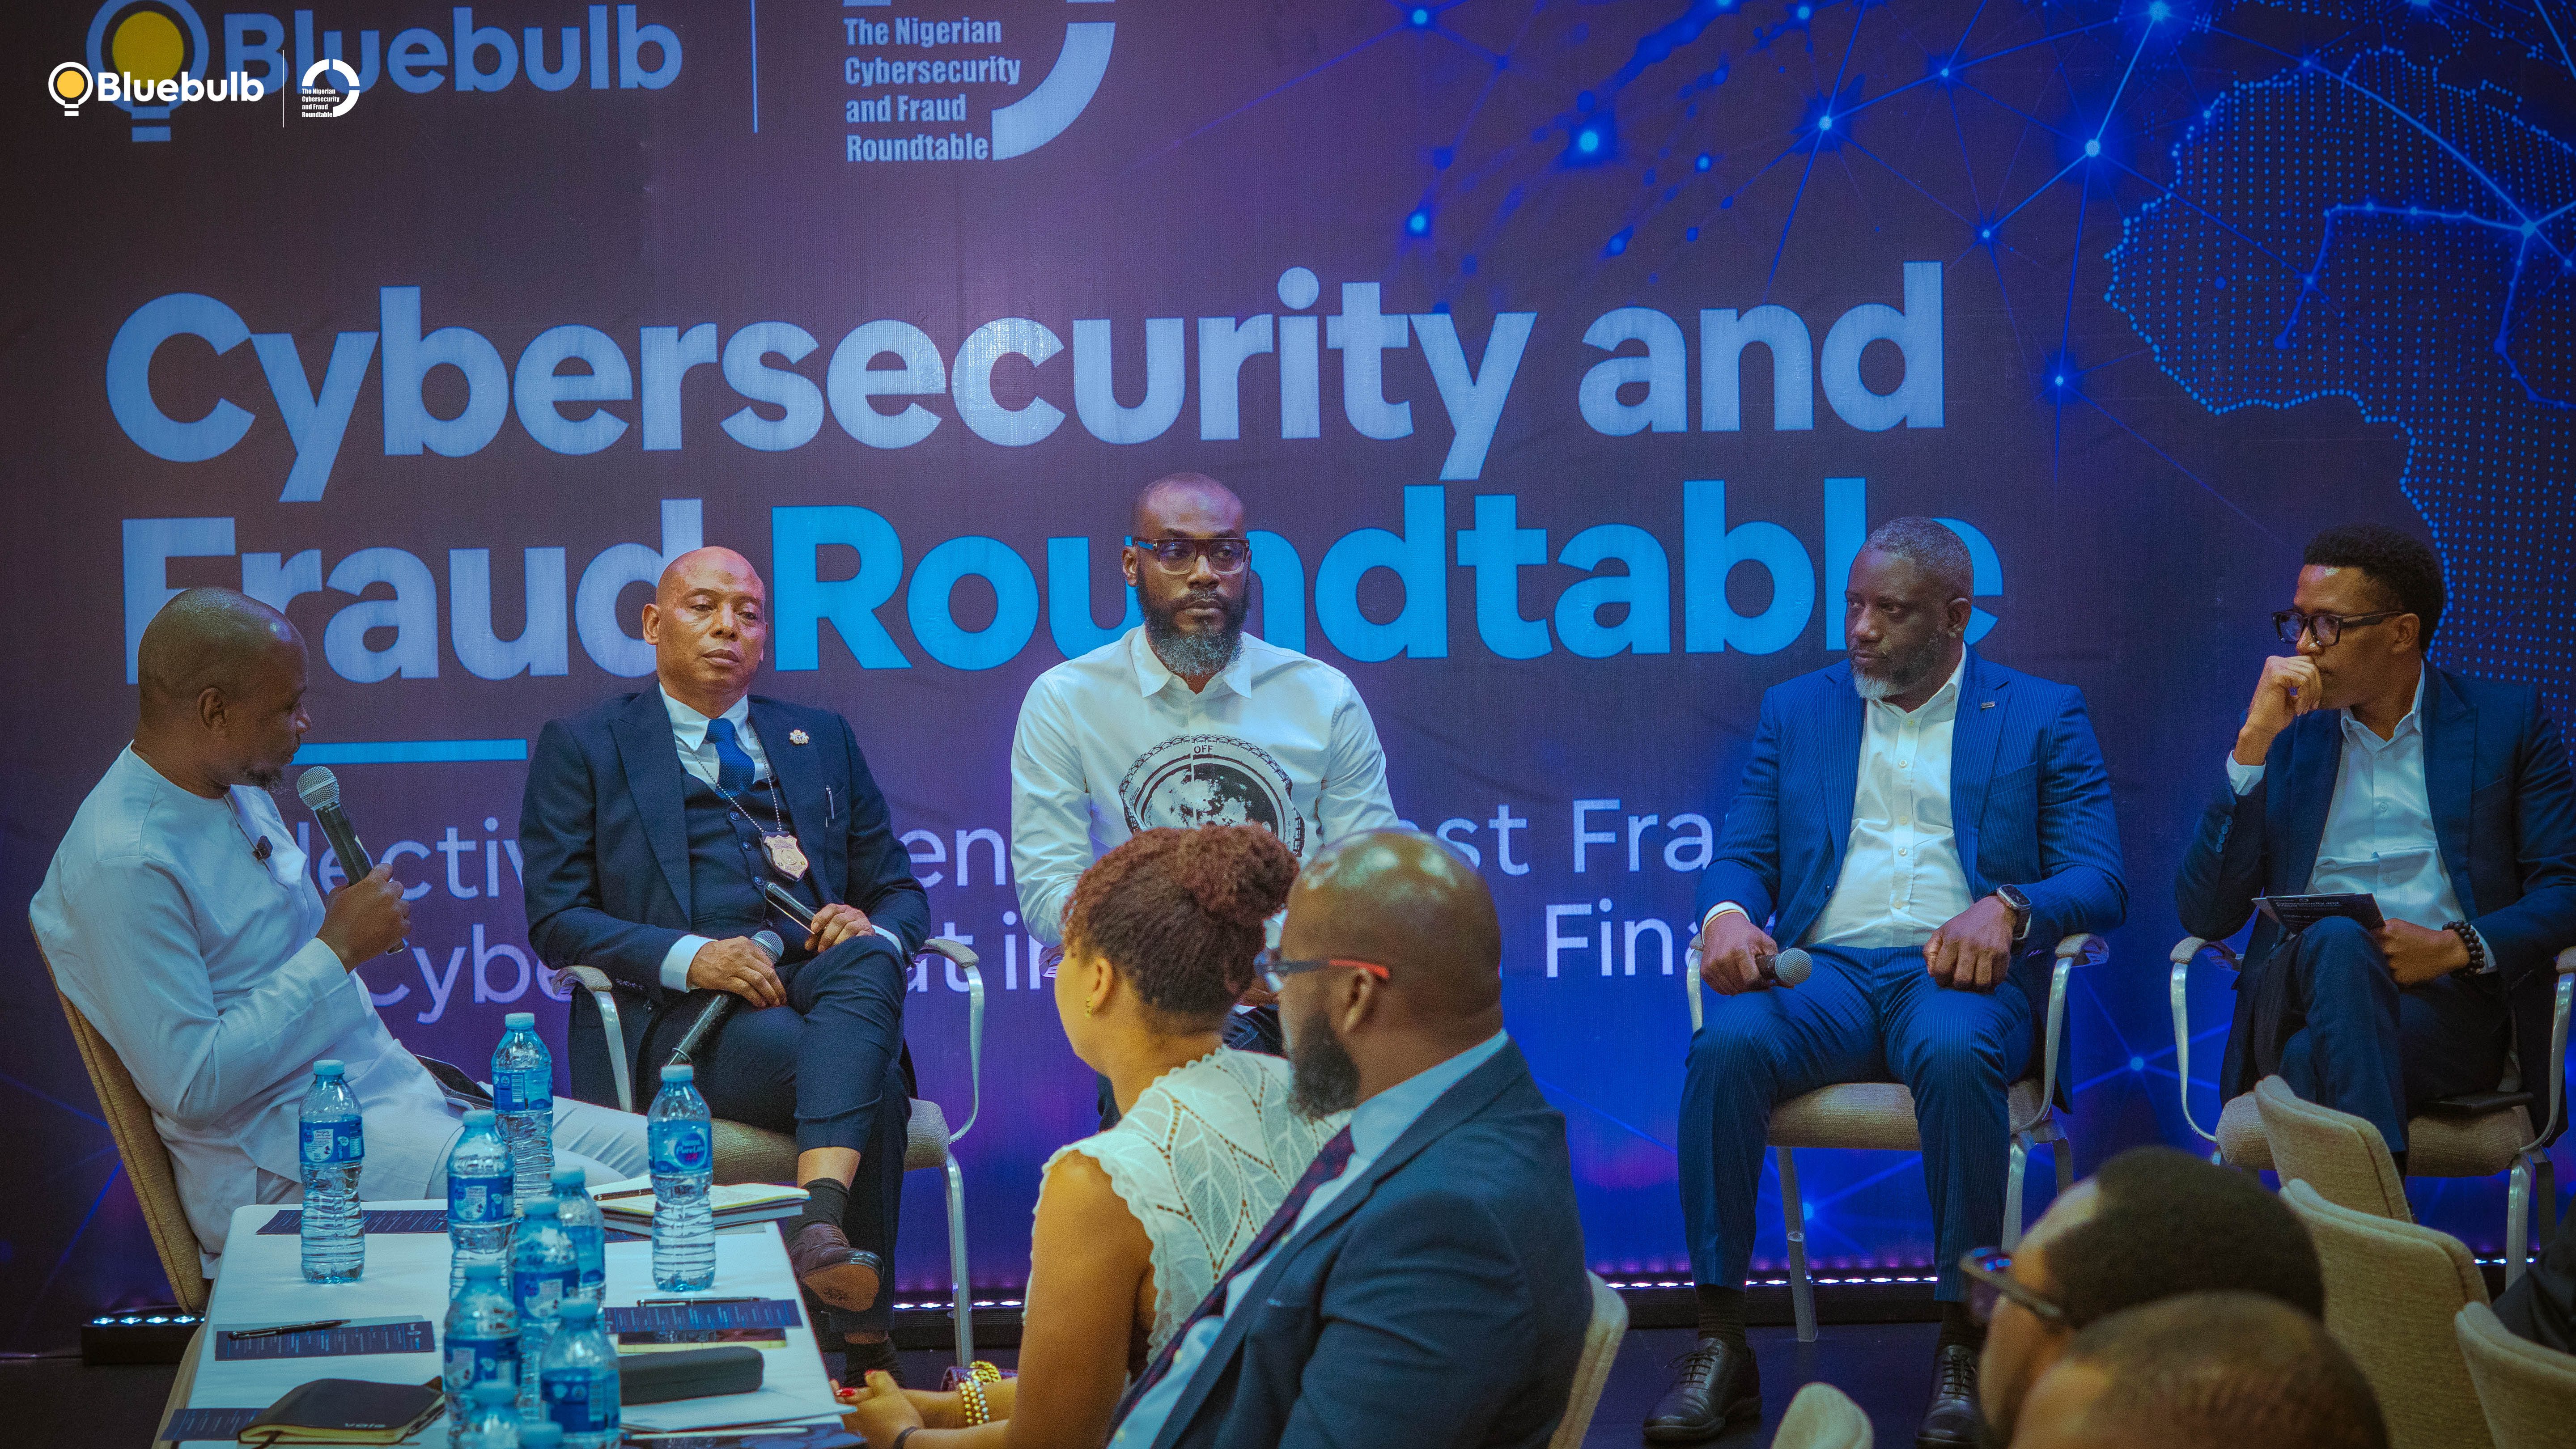
Bluebulb a appelé à une action coordonnée entre institutions financières, experts en cybersécurité, régulateurs et forces de l'ordre pour lutter contre la cybercriminalité, la fraude financière et la fraude facilitée par des initiés à travers l'écosystème financier nigérian.
Cet appel a fait suite à la Table ronde nigériane sur la cybersécurité et la fraude, organisée par Bluebulb à Lagos le 11 novembre 2026, sous le thème « Securing the Ecosystem: Collective Resilience Against Fraud and Cyber Threat in Nigerian Finance ». Les parties prenantes du secteur ont examiné les conséquences des défaillances de sécurité, les lacunes des contrôles institutionnels et les possibilités d'un partage responsable des renseignements sur la fraude. Les discussions ont produit 17 recommandations en attente d'examen, regroupées autour de la sécurité proactive, de la collaboration sectorielle, de l'engagement réglementaire et de l'investissement dans la résilience.
Ola Daramola, PDG et cofondateur de Bluebulb, a déclaré que le secteur devait reconnaître la cybersécurité comme une responsabilité de direction — une responsabilité qui protège la confiance des clients et la résilience institutionnelle — plutôt que de la considérer uniquement comme une dépense informatique.
« Les fraudeurs agissent déjà en réseau, et ils exploitent chaque faille entre nos institutions. La cybersécurité n'est pas un coût informatique ; c'est une responsabilité de direction. Une bonne législation et une régulation solide sont essentielles, et nous devons nous impliquer pleinement dans ce processus. Mais chaque institution peut aussi agir dès aujourd'hui, en remettant sa propre maison en ordre et en se tenant uni avec les autres », a-t-il déclaré.
D'autres intervenants ont fait écho à cet appel. Le professeur Adewale Peter Obadare, PDG de Digital Encode, une société nigériane de cybersécurité de premier plan, a souligné que les fintechs devaient comprendre les conséquences d'un défaut de sécurisation de leurs environnements d'exploitation. Ade Atobatele, PDG de Bootstrap Africa et Legishield, a exhorté le secteur à dépasser les conversations répétées, à engager des actions collectives audacieuses et à rechercher le soutien nécessaire auprès des régulateurs. L'expert fintech Mayowa Owolabi a attiré l'attention sur les acteurs malveillants au sein des institutions financières et sur la nécessité d'une action plus ferme contre la fraude facilitée par des initiés.
La résilience commence de l'intérieur
Les participants ont convenu que la fraude réussit moins par la sophistication des attaquants que par les faiblesses internes des organisations — au niveau des personnes, des processus et de la technologie. Ils ont insisté sur le fait que les institutions doivent :
- Renforcer les contrôles internes, la gestion des accès et les vérifications d'antécédents afin de réduire le risque interne
- Mener régulièrement des évaluations de vulnérabilité, y compris auprès des prestataires tiers
- Traiter la conformité comme une pratique quotidienne, et non comme un certificat accroché au mur
- Inscrire la cybersécurité et la fraude à l'ordre du jour du conseil d'administration en tant que risques commerciaux majeurs
Au-delà de chaque institution prise individuellement, les participants ont discuté d'un partage plus efficace des renseignements au sein du secteur, y compris un examen plus approfondi de la plateforme Reporter proposée et du Fusion Centre du secteur — une structure commune destinée à centraliser les renseignements sur la fraude entre institutions — ainsi que d'un profilage client cohérent entre les institutions. L'argument en faveur d'une infrastructure partagée repose sur la faille décrite par Daramola : les réseaux de fraude franchissent les frontières institutionnelles, tandis que des défenses s'arrêtant aux limites de chaque institution laissent les espaces intermédiaires exposés. Les participants ont également envisagé une collaboration avec les régulateurs, les forces de l'ordre et le pouvoir judiciaire sur les défis d'enquête et de recouvrement, et se sont engagés à s'impliquer activement auprès de l'Assemblée nationale sur la réforme de la loi sur les banques et autres institutions financières (BOFIA), la législation principale régissant les banques et autres institutions financières au Nigeria, afin que le secteur fintech ait une voix forte dans les décisions qui façonnent son avenir.
Les recommandations servent de base à de nouvelles consultations plutôt que d'énoncer une politique sectorielle formellement adoptée. Bluebulb entend poursuivre le dialogue avec les parties prenantes concernées sur les prochaines étapes possibles. Pour le secteur, les indicateurs à surveiller sont l'issue de ces consultations, l'avancement de la réforme de la BOFIA à l'Assemblée nationale, et le passage éventuel de propositions telles que la plateforme Reporter et le Fusion Centre de la discussion à la mise en œuvre.
« Cela ne peut pas se terminer comme une simple conversation de plus. Bluebulb s'engage à maintenir cette communauté en collaboration jusqu'à ce que le système soit réellement plus sûr pour chaque institution et chaque client », a ajouté M. Daramola.
Bluebulb est une société de solutions de trésorerie d'entreprise qui aide les entreprises internationales à maîtriser leur argent avec clarté, contrôle et confiance. Grâce au conseil et à la technologie, notamment Orbita, sa plateforme de trésorerie d'entreprise, Bluebulb réunit la liquidité, le règlement et les opérations de trésorerie afin que les dirigeants financiers puissent voir où se trouve leur trésorerie, où elle va et ce qu'elle fait. L'entreprise construit l'infrastructure financière qui permet aux entreprises ambitieuses, dont beaucoup émanent d'Afrique, d'opérer en toute confiance et de rivaliser partout dans le monde.

