Des portefeuilles Bitget signalés dans une faille de sécurité suspectée de 170 millions de dollars
Points clés
- •Plus de 170 millions de dollars en cryptomonnaies ont été signalés quittant les portefeuilles chauds et froids de Bitget, avec des transferts atteignant apparemment une seule adresse fraîche en environ une heure.
- •Les actifs impliqués comprenaient apparemment ETH, USDT, USDC, AVAX et BNB, la surveillance citée par Wu Blockchain pointant vers trois portefeuilles chauds et un portefeuille froid.
- •Bitget n'avait pas publié d'explication publique au moment du rapport, et ni la méthode d'attaque ni un total final des pertes n'ont été établis.
- •Les alertes concernent l'infrastructure de l'échange et n'indiquent aucune compromission de l'application de portefeuille autonome Bitget Wallet, qui est une marque distincte.
- •Des signalements d'utilisateurs faisant état de difficultés de retrait ont circulé, mais ils ne confirment pas que Bitget a suspendu les retraits ni qu'un problème de service est lié aux transferts signalés.
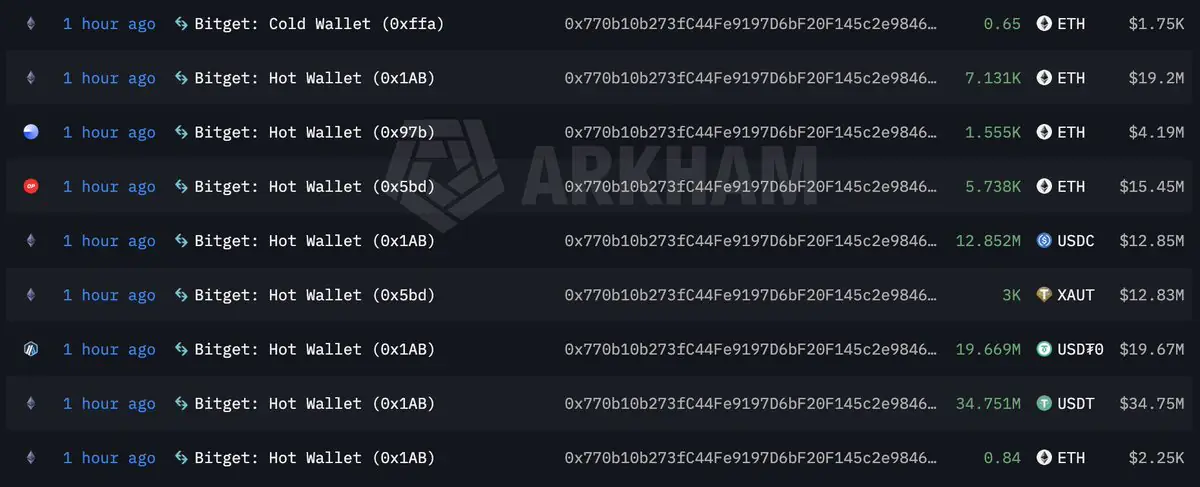
Des outils de surveillance on-chain ont signalé le mouvement de plus de 170 millions de dollars en cryptomonnaies depuis des portefeuilles associés à l'échange crypto Bitget, dans le cadre d'une faille de sécurité suspectée qui reste non confirmée. Ni la méthode d'attaque rapportée ni un total final des pertes n'avaient été établis au moment de la publication.
The Block a rapporté avoir contacté Bitget pour demander si les transferts étaient liés à un incident de sécurité et si les retraits avaient été suspendus, mais aucune explication publique de l'échange n'avait été identifiée au moment de la rédaction.
Les alertes concernent des portefeuilles liés à l'infrastructure d'échange de Bitget. Elles n'établissent aucune compromission de l'application de portefeuille autonome Bitget Wallet, qui est une marque distincte. Cette distinction est importante car les actifs détenus sur un échange centralisé se trouvent dans des portefeuilles contrôlés par la plateforme, tandis qu'un portefeuille autonome conserve les clés privées entre les mains de l'utilisateur individuel.
Ce que la piste on-chain montre selon les rapports
Selon The Block, les données on-chain semblaient montrer plus de 170 millions de dollars en transit depuis les portefeuilles chauds et froids de Bitget vers une seule adresse en environ une heure. Les portefeuilles chauds restent connectés à Internet afin que les échanges puissent traiter les retraits quotidiens, tandis que le stockage à froid conserve les réserves hors ligne, ce qui explique pourquoi des sorties touchant apparemment les deux catégories dans la même fenêtre de temps ont immédiatement suscité un examen attentif. Les transferts comprenaient apparemment ETH, USDT, USDC, AVAX et BNB.
Wu Blockchain a indiqué, citant la surveillance de MLM, que trois portefeuilles chauds et un portefeuille froid étaient soupçonnés d'être impliqués. Le compte a lié l'activité à 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee a souligné que le vecteur d'attaque comme le total des pertes restent non confirmés. The Block a également partagé le rapport sur X.
Les plaintes de retrait soulèvent une question distincte
The Block a également noté des publications sur les réseaux sociaux et des rapports en ligne d'utilisateurs déclarant rencontrer des problèmes de retrait. Ces affirmations n'établissent pas que Bitget a suspendu les retraits, ni ne prouvent qu'un problème de service quelconque est lié aux mouvements de portefeuilles signalés. Dans l'ensemble du secteur, les échanges suspendent ou limitent couramment les retraits à titre de mesure de protection pendant qu'ils enquêtent sur un incident suspecté, de sorte qu'une confirmation dans un sens ou dans l'autre porterait en elle-même une information.
Elles soulèvent néanmoins une seconde question pour l'échange. Si les transferts constituaient une gestion de portefeuille autorisée, Bitget peut identifier l'adresse de réception et expliquer si les utilisateurs font face à un retard opérationnel sans rapport. Si les deux événements sont liés, une réponse publique devient plus urgente.
Pourquoi 170 millions de dollars en mouvement ne signifie pas encore que 170 millions de dollars ont été volés
Les échanges déplacent régulièrement d'importants soldes entre portefeuilles chauds, stockage à froid et adresses liées à la liquidité. Un transfert important peut paraître alarmant sur un explorateur de blockchain tout en étant une gestion de portefeuille autorisée.
Le schéma rapporté ici est plus difficile à écarter qu'un transfert isolé, car les actifs de plusieurs portefeuilles seraient parvenus à une seule adresse fraîche — plutôt qu'aux adresses de longue date que les échanges utilisent généralement pour leurs balayages internes — avant d'être convertis via des swaps. Cela dit, il s'agit d'un élément qui mérite d'être enquêté, et non d'une preuve de vol.
Le fait manquant est simple : Bitget contrôle-t-il l'adresse de réception ? Si l'échange l'identifie comme un portefeuille opérationnel interne, la théorie de la faille s'affaiblit considérablement. Si les fonds continuent via des bridges (outils de transfert d'actifs entre blockchains), des mixers (services conçus pour obscurcir les traces des transactions) ou des portefeuilles sans lien avec Bitget, l'hypothèse d'une sortie non autorisée devient beaucoup plus solide.
Trois réponses importent plus que la première estimation des pertes
L'adresse de destination est-elle contrôlée par Bitget ?
C'est le moyen le plus rapide de distinguer une gestion interne de portefeuille d'une compromission possible. L'adresse de destination est publiquement visible ; seul Bitget peut dire s'il la contrôle.
Les transferts étaient-ils autorisés ?
Bitget doit clarifier si les portefeuilles ont agi via des procédures de signature normales ou si l'accès à une partie de son infrastructure a été compromis. D'ici là, les affirmations sur la méthode derrière les transferts restent de la spéculation.
Les utilisateurs ou les services de la plateforme sont-ils affectés ?
Les rapports on-chain n'établissent pas que les soldes clients, les dépôts, les retraits ou les de trading ont été affectés. Une mise à jour publique sur ces points importerait plus aux utilisateurs qu'une nouvelle estimation révisée des sorties.
Ce qui pourrait trancher la question
Une déclaration formelle de Bitget constitue la prochaine étape importante, mais le traçage indépendant comptera également — les échanges confrontés à des failles suspectées font généralement appel à des sociétés d'analyse spécialisées précisément à cette fin. Les entreprises de sécurité peuvent suivre si l'ETH reste dans le portefeuille destinataire, est déplacé via des bridges, atteint des adresses de dépôt d'échanges ou entre dans des circuits de blanchiment reconnus.
Ces preuves détermineront si l'histoire reste une suite suspecte de mouvements de portefeuilles ou devient un incident de sécurité confirmé pour un échange. D'ici là, le chiffre de 170 millions de dollars doit être traité comme un volume on-chain rapporté, et non comme un bilan final des pertes.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil financier ou d'investissement. Les étiquettes des portefeuilles et les estimations on-chain peuvent évoluer à mesure que de nouvelles informations émergent.

