Le piratage de Bitget atteint 351,6 millions de dollars alors que la PDG exclut toute compromission des clés privées
Points clés
- •Les attaquants ont exploité un système backend de portefeuilles pour répliquer les données de transaction et déclencher le processus d'autorisation permettant de déplacer les fonds, et Bitget a exclu toute compromission de ses clés privées.
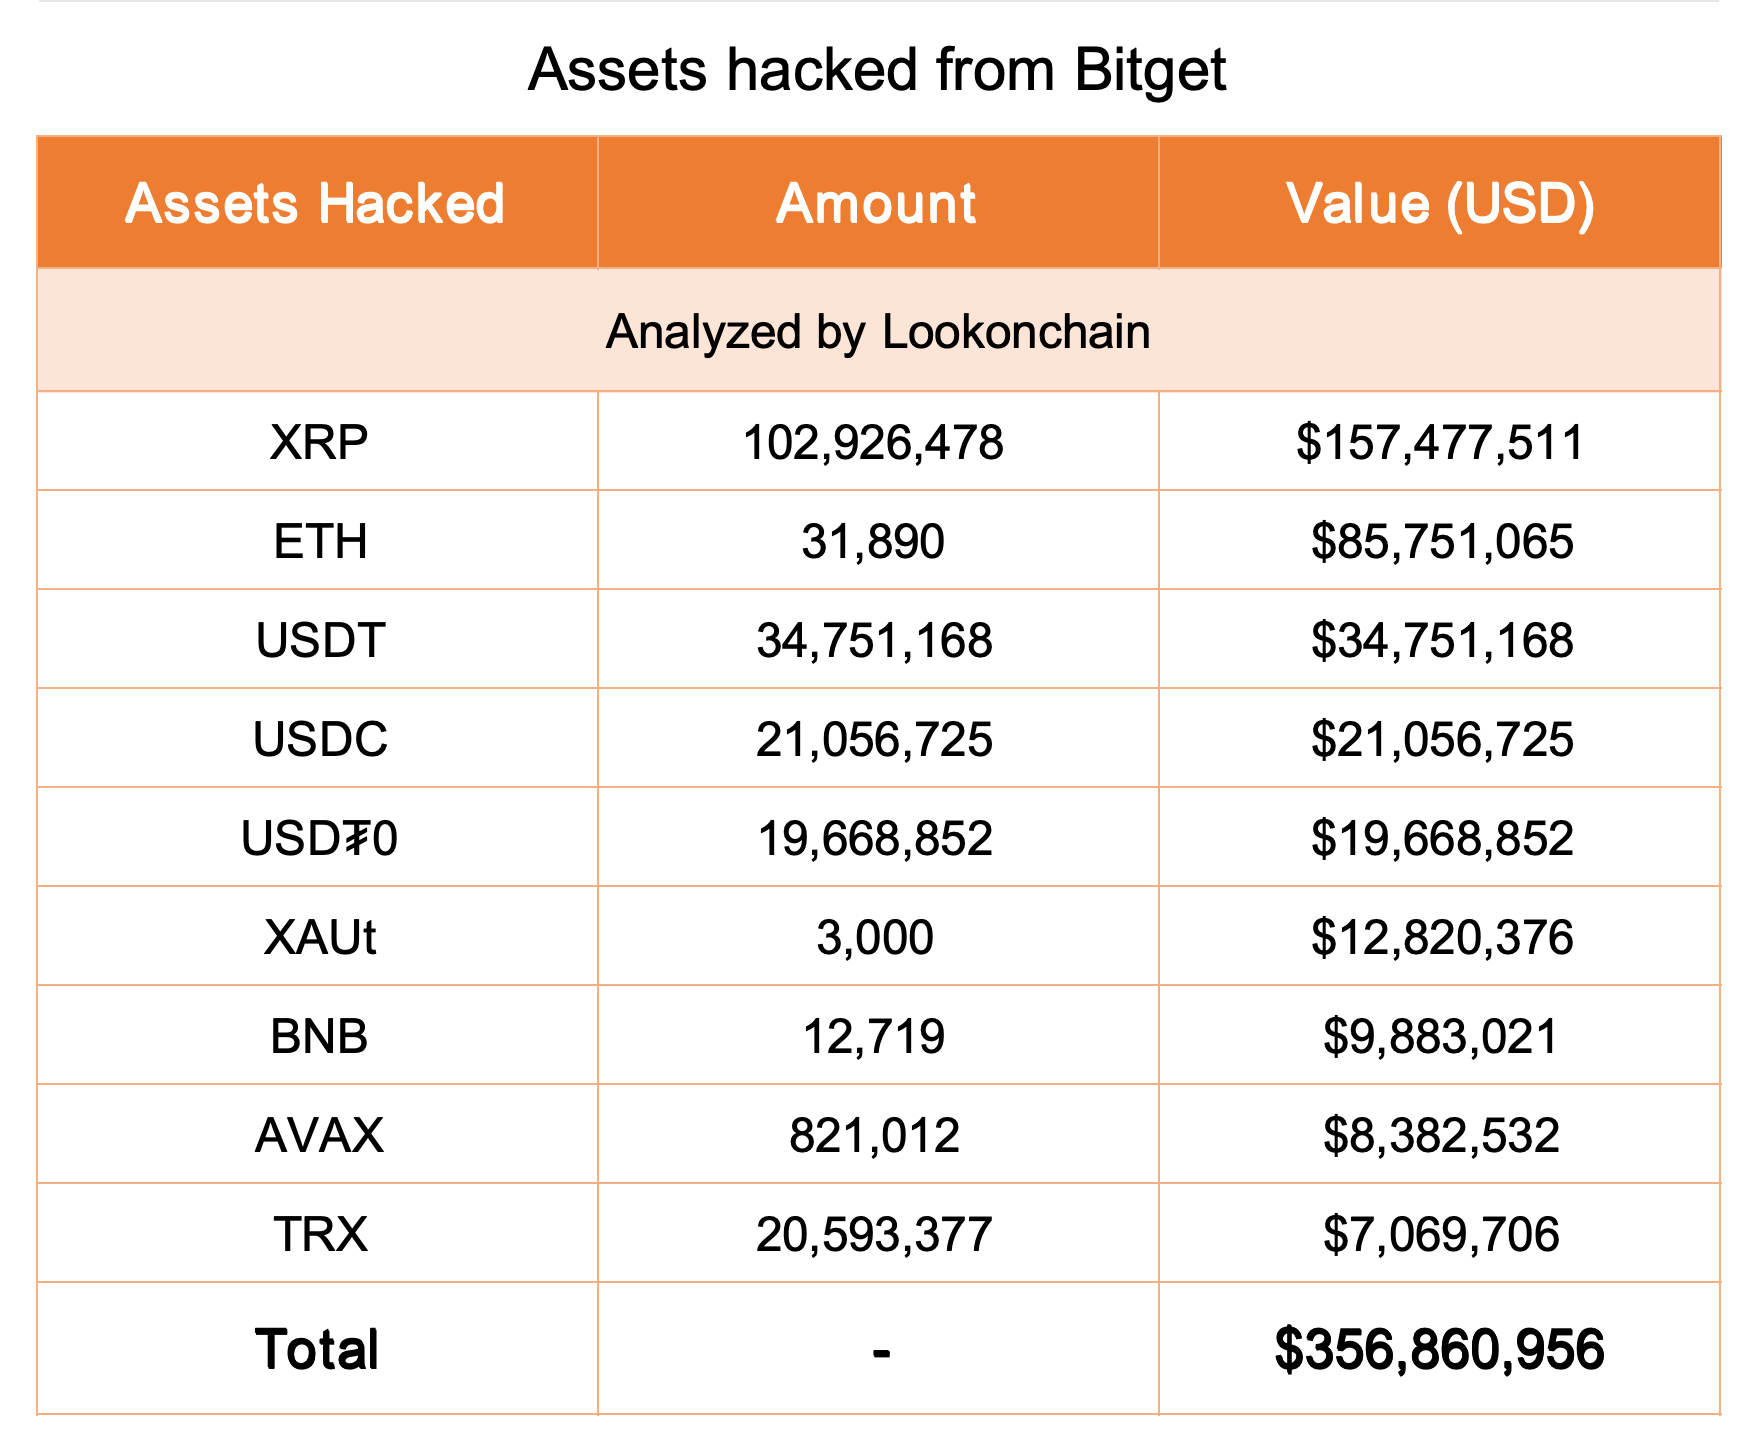
- •L'analyse on-chain de Lookonchain a révélé que le XRP et l'Ethereum étaient les actifs les plus touchés, avec 102,93 millions de XRP d'une valeur de 157,48 millions de dollars et 31 890 ETH d'une valeur de 85,75 millions de dollars parmi les avoirs concernés.
- •La surveillance de Bitget a signalé les transferts non autorisés à 18h31 UTC le 24 septembre, et l'entreprise affirme que les pertes sont maîtrisées, ses portefeuilles froids restent sécurisés et aucun nouveau transfert non autorisé n'est possible.
- •Les retraits sont suspendus tandis que les dépôts et le trading régulier se poursuivent, et le fonds de protection des utilisateurs de Bitget, doté de plus de 464 millions de dollars, est en mesure de couvrir les pertes des investisseurs.
- •La PDG Gracy Chen a indiqué que les adresses IP identifiées présentent des schémas d'utilisation de VPN correspondant à un groupe lié à la Corée du Nord, rendant une implication nord-coréenne très probable, sans calendrier communiqué pour la réouverture des retraits ou la publication du rapport technique complet.
Bitget a indiqué qu'une faille de sécurité survenue le 24 septembre 2026 avait touché environ 351,6 millions de dollars d'actifs numériques détenus sur la plateforme. La directrice générale Gracy Chen a déclaré que les attaquants avaient compromis un système backend de portefeuilles plutôt que d'obtenir les clés privées de la plateforme. L'entreprise a suspendu les retraits tout en maintenant les dépôts et le trading régulier opérationnels.
La plateforme a détecté les transferts non autorisés à 18h31 UTC et a activé ses procédures d'urgence en quelques minutes. Selon Bitget, la faille a atteint une partie de son infrastructure de portefeuilles chauds et tièdes, tandis que ses portefeuilles froids, qui stockent les actifs hors ligne, sont restés intacts. Chen a ensuite indiqué que l'entreprise avait maîtrisé l'incident et bloqué tout nouveau transfert non autorisé.
Les attaquants ont ciblé l'infrastructure backend des portefeuilles
Les incidents de piratage cryptos sont en hausse en 2026, avec des pertes sectorielles totalisant 1,32 milliard de dollars au premier semestre de l'année, selon un précédent reportage de The Market Periodical, et Bitget est la dernière grande plateforme touchée. Selon Chen, les attaquants ont compromis un système backend majeur au sein de l'infrastructure de portefeuilles de Bitget, puis ont utilisé cet accès pour répliquer les données de transaction et déclencher le processus d'autorisation nécessaire pour sortir les fonds de la plateforme.
« Toute compromission des clés privées a été exclue », a déclaré Chen. Les cl privées elles-mêmes n'ayant pas été compromises, le vol a pu être stoppé à environ 351 millions de dollars, empêchant les attaquants de signer de nouveaux transferts et de soutirer des fonds supplémentaires de la plateforme.
« La maîtrise des pertes est confirmée. Aucun nouveau transfert non autorisé n'est possible. La méthode spécifique d'intrusion dans le système fait toujours l'objet d'une enquête active. Un rapport technique complet suivra une fois celle-ci confirmée », a déclaré Chen.
Les systèmes de Bitget ont signalé les transferts non autorisés depuis ses portefeuilles chauds à 18h31 UTC le 24 septembre. La couche de portefeuilles chauds reste en ligne et connectée à Internet en permanence. Chen a indiqué que l'attaquant était parvenu à atteindre la couche des portefeuilles tièdes, qui sert de tampon entre les portefeuilles entièrement chauds (en ligne) et les portefeuilles entièrement froids (hors ligne) — une structure à étages courante dans le secteur, conçue pour limiter la part d'actifs exposée en ligne à tout moment. Elle a confirmé que le coffre hors ligne de Bitget, ses portefeuilles froids, « reste totalement sécurisé ».
Le XRP et l'ETH en tête des actifs touchés
L'analyse on-chain de la plateforme d'analyse blockchain Lookonchain, partagée dans une publication sur X, a identifié le XRP de Ripple et l'Ethereum (ETH) comme les deux actifs les plus touchés sur la plateforme Bitget. Les fonds volés comprenaient 102,93 millions de XRP d'une valeur de 157,48 millions de dollars et 31 890 ETH d'une valeur de 85,75 millions de dollars, selon Lookonchain.
Lookonchain a également recensé 34,75 millions d'USDT (environ 34,75 millions de dollars), 21,05 millions d'USDC (environ 21,05 millions de dollars), 19,67 millions de dollars et 3 000 XAUt (environ 12,82 millions de dollars) parmi les avoirs touchés. L'incident a également impliqué 12 719 BNB d'une valeur de 9,88 millions de dollars, 821 012 AVAX d'une valeur de 8,38 millions de dollars et 20,59 millions de TRX d'une valeur de 7,07 millions de dollars.
Bitget met en avant son fonds de protection de 464 millions de dollars
Dans un message publié sur X, Chen a déclaré que le fonds de protection des utilisateurs de Bitget détient plus de 464 millions de dollars, un montant qu'elle a jugé suffisant pour couvrir les pertes des investisseurs. « Les fonds des utilisateurs sont en sécurité », a-t-elle écrit. « Les soldes de vos comptes sont exacts et vos actifs sont protégés. »
Les retraits sont suspendus pour le moment, tandis que les dépôts et le trading régulier restent ouverts. Chen a indiqué que les retraits seraient rouverts et que l'équipe serait en mesure de faire face à toute ruée vers les sorties. Elle a souligné que le volume de trading de détail de Bitget est comparable à celui de By, et a fait valoir que la plateforme pourrait absorber une perte de plus de 300 millions de dollars, à l'instar de la capacité de Bybit à absorber sa perte de 1,5 milliard de dollars.
Chen a également déclaré que l'équipe avait identifié des adresses IP présentant des schémas d'utilisation de VPN correspondant à ceux associés à un groupe spécifique lié à la Corée du Nord, rendant une connexion nord-coréenne « très probable ». Des groupes de hackers liés à la Corée du Nord ont été mis en cause par des enquêteurs et des chercheurs dans certains des plus grands vols de plateformes cryptomonnaies de ces dernières années.
Bitget s'est engagé à rouvrir les retraits et à publier un rapport technique complet sur la méthode d'intrusion, sans toutefois fournir de calendrier. L'enquête est en cours et les estimations de pertes ou les attributions pourront évoluer à mesure que de nouveaux éléments apparaissent. Cet article est fourni à titre purement informatif.

