Bitget demande officiellement à THORChain de refuser le service aux adresses des attaquants du piratage de 387,5 millions de dollars
Points clés
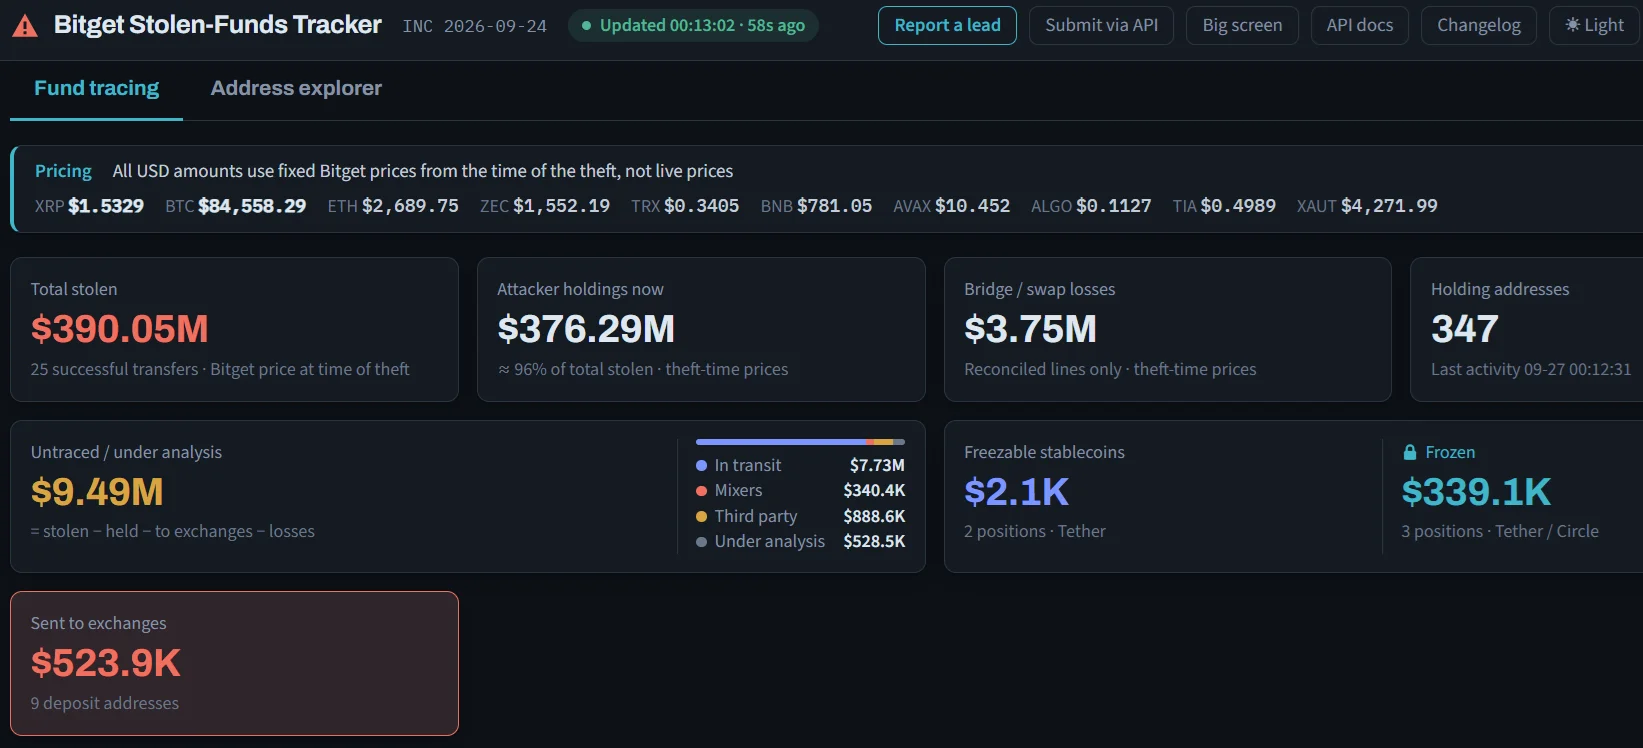
- •Bitget a subi une intrusion le 24 septembre ayant entraîné le vol d'environ 387,5 millions de dollars d'actifs, dont AVAX, BNB, ETH, TRX, USDT, USDC, XRP et ZEC, un chiffre révisé à la hausse depuis une estimation initiale de 351,6 millions de dollars.
- •La PDG de Bitget, Gracy Chen, a publiquement demandé à THORChain de refuser le service aux adresses de l'attaquant, avertissant que l'industrie observe la réponse de ce protocole résistant à la censure.
- •THORChain fonctionne sur 95 nœuds répartis dans le monde entier, sans clé d'administration ni multisig de contrôle ; tout refus de service dépendrait donc d'une coordination volontaire entre opérateurs de nœuds indépendants plutôt que d'une décision d'entreprise.
- •Les émetteurs de stablecoins Circle et Tether ont bloqué près de 318 000 dollars de mouvements liés au piratage le 25 septembre, exerçant un contrôle centralisé sur les contrats de jetons que THORChain ne possède pas par conception.
- •Bitget a lancé un Recovery Bounty Program versant 5 % des fonds gelés et 5 % des fonds récupérés, bénéficie de l'assistance de Mandiant et SlowMist, affirme que l'incident est maîtrisé et reprendra les retraits par phases.
La PDG de Bitget, Gracy Chen, a publiquement confirmé que la plateforme demande officiellement à THORChain de bloquer les transactions liées à l'exploitation ayant drainé environ 387,5 millions de dollars de ses portefeuilles — un appel direct à la plateforme décentralisée sans KYC que les analystes blockchain désignent comme une voie privilégiée de blanchiment pour les grands vols de crypto.
Cette demande fait suite à l'intervention des émetteurs de stablecoins Circle et Tether, qui ont bloqué près de 318 000 dollars de mouvements de stablecoins liés au piratage le vendredi 25 septembre, comme l'a rapporté Cryptopolitan. Les émetteurs peuvent agir aussi rapidement parce qu'ils conservent un contrôle direct sur les contrats de leurs jetons — un levier centralisé que THORChain, par conception, ne possède pas. Obtenir la coopération de THORChain, cependant, ne devrait pas être aussi simple.
L'appel de Bitget à THORChain
Dans une publication sur X samedi tôt, Chen a déclaré : « We are formally asking @THORChain to refuse service to these addresses. » Elle a averti que « l'industrie regarde », défiant le protocole de ne pas s'appuyer sur « un principe de conception » tel que la neutralité du protocole ou la décentralisation pour s'exonérer de toute responsabilité pendant que des « fonds volés connus » transitent par sa plateforme.
La manière dont THORChain pourrait réellement intervenir est compliquée par sa structure. Un précédent reportage de Cryptopolitan notait que le protocole est davantage synonyme de code que d'une véritable entreprise : selon le compte du protocole lui-même, la plateforme décentralisée fonctionne sur 95 nœuds répartis dans le monde entier, sans clé d'administration ni multisig de contrôle. Sans clé d'administration, il n'existe aucun dirigeant ni bureau unique à qui s'adresser ; tout refus de service reposerait sur une coordination volontaire entre opérateurs de nœuds indépendants plutôt que une décision unilatérale d'entreprise.
THORChain propose des échanges natifs inter-chaînes rapides et sans permission, sans vérifications d'identité (KYC) pour les utilisateurs légitimes — la même caractéristique qui le rend populaire auprès des acteurs malveillants cherchant à déplacer des fonds hors de portée de récupération. Fait notable, le protocole n'a pas gelé les transactions après sa propre exploitation de coffre de 10,7 millions de dollars plus tôt cette année. C'est cet historique qui donne tout son poids à l'appel de Chen : l'industrie observe de facto si un protocole conçu pour résister à la censure réagira lorsque la demande émane d'une plateforme piratée, en pleine lumière publique.
Ce qui est arrivé à Bitget
Bitget a subi une intrusion le 24 septembre ayant entraîné le vol de 387,5 millions de dollars, un chiffre révisé à la hausse depuis une estimation initiale de 351,6 millions de dollars, selon une mise à jour du centre d'assistance du 25 septembre.
Les actifs volés comprenaient AVAX, BNB, ETH, TRX, USDT, USDC, XRP et ZEC, stationnés sur des portefeuilles de réception principaux, dont 0x770b…63ee pour les actifs côté Ethereum. Des adresses distinctes détiennent les actifs XRP, Zcash et TRON.
Bitget a mis en place un tableau de bord de traçage en direct et une API d'adresses d'attaquants pour surveiller les assaillants en temps réel. Selon Bitget, les sociétés de cybersécurité Mandiant et SlowMist assistent l'enquête, et la plateforme affirme que l'incident est déjà maîtrisé, excluant toute possibilité de transferts non autorisés supplémentaires. Les adresses d'attaquants partagées publiquement permettent également aux émetteurs, aux plateformes et aux sociétés d'analyse de signaler les dépôts dans toute l'industrie — le même mécanisme à l'origine des gelures de Circle et Tether.
Pourquoi THORChain est le point de pression
Si Chen pointe du doigt THORChain, c'est en raison de ses antécédents. TRM Labs a décrit le protocole en mai comme « le pont de choix » pour blanchiment des plus grands vols de Corée du Nord, citant le piratage d'environ 1,5 milliard de dollars de Bybit en février 2025 et le vol de près de 300 millions de dollars lié à KelpDAO. TRM a également noté que THORChain « a toujours refusé de bloquer les activités illicites », présentant ce refus comme une position anti-censure.
MistTrack a signalé le même schéma le 25 septembre, citant comment près de 1,2 milliard de dollars du butin de Bybit sont passés par THORChain. Cet écart — des émetteurs et des entreprises partenaires qui gèlent ce qu'ils peuvent, tandis que la plateforme la plus souvent citée par les analystes pour le blanchiment de ces produits a historiquement refusé d'agir — est précisément la tension que l'appel public de Bitget vise à mettre au jour.
Ce que fait Bitget pour récupérer les fonds
Au-delà de l'appel public, Bitget a lancé un Recovery Bounty Program qui verse 5 % de tout fonds gelé et 5 % de tout fonds récupéré, acheminé en partie par le canal LazarusBounty de Bybit — le dispositif de primes mis en place par Bybit après son propre piratage de février 2025. La plateforme a indiqué que certains actifs ont déjà été gelés avec l'aide de partenaires de l'industrie, bien que les actions entreprises sur ordonnance judiciaire ou à la demande des autorités soient exclues de la prime.
Chen a également déclaré que Bitget reprendra les retraits par phases, avertissant que le processus sera plus lent que d'habitude car l'incident touche plusieurs blockchains et plusieurs jetons. Désormais, les indicateurs observables sont la réponse de THORChain à l'appel, les mouvements des adresses signalées sur le traqueur public de Bitget, et le rythme auquel les retraits progressifs reviennent à la normale.

