Trezor eliminará a sus distribuidores autorizados tras hallar Ledger un espía oculto en wallets de cripto
Puntos clave
- •Trezor ha informado a sus socios que su autorización como distribuidores termina el 1 de enero de 2027 y que no recibirán nuevo inventario la empresa.
- •El equipo de seguridad Donjon de Ledger descubrió que las wallets vendidas por el distribuidor CryptoBilis, del sudeste asiático, contenían un componente no autorizado que lee la pantalla, decodifica la frase de recuperación y la transmite por LTE a través de un eSIM integrado.
- •El espía deja intactos el chip de almacenamiento de claves y el sistema operativo, por lo que las wallets manipuladas parecen y funcionan con normalidad.
- •El investigador onchain Specter ha rastreado más de 86 millones de dólares en presuntos robos vinculados al esquema, una cifra que Ledger no ha verificado.
- •Trezor afirmó que no hay evidencia de que alguno de sus dispositivos haya sido comprometido y ya eliminó a CryptoBilis de su lista de vendedores.
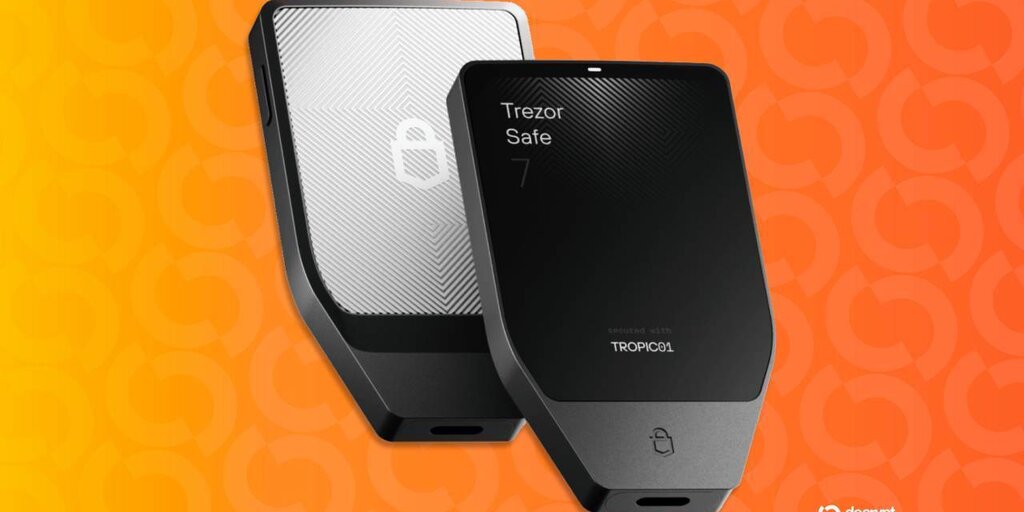
Trezor está reduciendo su red de distribuidores autorizados, informando a sus socios que su autorización terminará el 1 de enero de 2027 y que la empresa no les enviará nuevo inventario. La decisión llega días después de que el fabricante rival de wallets de hardware, Ledger, iniciara una investigación que finalmente confirmó la existencia de un espía oculto en wallets de cripto vendidas a través de una tienda externa. Trezor afirma que la medida busca reforzar la supervisión de su canal de distribución tras una serie de incidentes de seguridad en la cadena de suministro.
La empresa anunció la medida en X el martes, señalando que no existe "ni una sola pieza de evidencia" de que algún dispositivo Trezor haya sido comprometido. Describió los recortes como un paso preventivo tomado puramente por precaución.
"Tras los recientes incidentes en la cadena de suministro, decidimos reducir el número de distribuidores para poder verificar de manera más efectiva a aquellos con los que trabajamos", escribió Trezor.
Lo que encontró Ledger
El equipo de seguridad Donjon de Ledger afirma que las wallets vendidas por CryptoBilis, un distribuidor del sudeste asiático, contenían un componente no autorizado que lee la pantalla del dispositivo y decodifica la frase de recuperación en el momento en que aparece. El espía luego envía las palabras por LTE, la misma red de datos móviles que usa un teléfono inteligente, a través de un eSIM, una tarjeta SIM integrada en el hardware.
Según Ledger, el espía no altera el chip que almacena las claves ni el sistema operativo del dispositivo, lo que significa que una wallet manipulada se ve y funciona con normalidad. El investigador onchain Specter ha rastreado más de 86 millones de dólares en presuntos robos vinculados al esquema, una cifra que Ledger dice no haber verificado.
Una wallet de hardware es un pequeño dispositivo que mantiene las claves privadas de las criptomonedas de un usuario fuera de línea, a salvo de los hackers. Al configurarla se genera una frase de recuperación de 24 palabras que funciona como una contraseña maestra: quien tenga esas palabras puede vaciar la wallet desde cualquier parte del mundo. Como la frase de recuperación por sí sola es suficiente para restaurar una wallet en otro dispositivo, capturarla le da a un atacante acceso total a los fondos.
La carta a los distribuidores
Danny Sanders, director comercial de Trezor, compartió la carta que la empresa envió a los socios a los que está eliminando.
"Si está recibiendo esta carta, su autorización termina el 1 de enero de 2027. En esa fecha lo eliminaremos de nuestra lista de distribuidores autorizados de Trezor", dice la carta. "Lo siento. Esta decisión no dice nada sobre su esfuerzo ni sobre la forma en que nos representó".
"Esta es una medida de precaución para proteger nuestra cadena de suministro y a nuestros clientes", escribió Sanders. "Si las cosas cambian en el futuro, lo revisaremos".
Los distribuidores afectados no recibirán nuevo inventario, pero podrán seguir vendiendo su inventario restante durante el Black Friday y la temporada navideña. Sanders dijo que la decisión simplemente refleja cuántos socios Trezor puede evaluar de cerca por sí mismo. Ni la publicación ni la carta revelaron cuántos distribuidores están afectados.
Trezor dijo que revisó cada país individualmente, sopesando los ingresos y la distribución frente a su propia presencia allí. Los distribuidores que permanezcan operarán bajo un marco legal actualizado y reglas más estrictas sobre cómo se abastecen, almacenan y manipulan los dispositivos. El cambio del 1 de enero de 2027 y las reglas actualizadas determinarán, por lo tanto, cómo los compradores accederán al inventario autorizado una vez vendido el inventario restante de los distribuidores actuales.
Trezor también dijo en X a inicios de esta semana que CryptoBilis ya había sido eliminada de su lista de vendedores y que no había recibido informes de dispositivos Trezor manipulados provenientes del minorista.
"Hola, no lo abras. Forzar la apertura de la carcasa puede dañar el dispositivo y, si es un Safe 7, la batería integrada hace que eso sea realmente arriesgado. Si algo sobre tu dispositivo te preocupa, comunícate a través de y lo revisaremos. Estamos investigando activamente…"
Un historial de preocupaciones en la cadena de suministro
En mayo de 2022, Trezor advirtió que wallets Model T falsificadas se estaban vendiendo en un mercado ruso por un vendedor que no era un distribuidor autorizado. Los dispositivos habían sido abiertos, resellados y equipados con componentes internos reemplazados, y Trezor dijo que las frases de recuperación que generaban eran predecibles o predefinidas, lo que significa que otra persona ya podría conocer las palabras. El consejo de Trezor en ese momento era comprar solo en su tienda oficial o a un distribuidor autorizado, siendo esta última opción la misma red que ahora está reduciendo.
Más recientemente, en agosto, el socio de envíos ShipMonk expuso datos de clientes de Trezor tras un acceso no autorizado, y la actualización de septiembre de la empresa cifró en 80,689 el número de clientes afectados. Trezor afirma que sus propios sistemas, dispositivos, claves privadas y copias de seguridad de wallets no se vieron afectados.
La advertencia de Ledger a los compradores
Ledger ha indicado a cualquier persona que haya comprado un dispositivo a CryptoBilis en los últimos 90 días que no lo configure, y ha aconsejado a quienes ya lo hicieron que muevan sus fondos a una nueva frase semilla en un dispositivo comprado directamente a Ledger. Tanto Ledger como Trezor han advertido a los compradores sobre la adquisición de wallets de hardware a vendedores no autorizados.

