THORChain rechaza la solicitud de Bitget de bloquear las billeteras de los hackers tras un robo de 387,5 millones de dólares
Puntos clave
- •THORChain rechazó la solicitud de Bitget de bloquear direcciones de billeteras vinculadas a los hackers, afirmando que las detenciones de la red son mecanismos de seguridad de emergencia que no pueden congelar fondos de manera selectiva y que el protocolo no censura por diseño.
- •Bitget elevó su estimación de pérdidas por el incidente del 24 de septiembre a aproximadamente 387,5 millones de dólares, desde los 351,6 millones informados inicialmente.
- •El atacante, supuestamente vinculado al grupo Lazarus de Corea del Norte, usó THORChain para convertir el Ethereum robado en Bitcoin, y MistTrack señaló que casi 1.200 millones de dólares del hackeo a Bybit fueron rastreados previamente a través del protocolo.
- •Bitget reanudó los retiros de Bitcoin el 28 de septiembre tras corregir la vulnerabilidad de la infraestructura de billeteras, sin reportar transferencias no autorizadas adicionales ni afectaciones a los fondos de los usuarios.
- •Bitget transfirió 2.04228 BTC, por unos 169 millones de dólares, desde su Fondo de Protección de aproximadamente 5.500 BTC hacia billeteras calientes, mientras la CEO Gracy Chen planea restablecer el fondo a su nivel base de 300 millones de dólares en una semana.
THORChain ha rechazado una solicitud formal de Bitget de negar el servicio a las direcciones de billeteras vinculadas al reciente hackeo del exchange, defendiendo su arquitectura sin permisos incluso mientras los fondos relacionados con los atacantes seguían moviéndose a través del protocolo intercadena.
Bitget ahora estima que aproximadamente 387,5 millones de dólares llegaron a direcciones controladas por los atacantes durante el incidente del 24 de septiembre, una cifra superior a los 351,6 millones de dólares informados inicialmente por el exchange. Las billeteras vinculadas a los atacantes usaron THORChain para intercambios intercadena mientras los investigadores rastreaban los fondos robados a través de las blockchains. Bitget, por su parte, comenzó a restablecer los retiros de Bitcoin el 28 de septiembre tras corregir la vulnerabilidad de la infraestructura de billeteras que propició el ataque.
El hacker usa THORChain para convertir los fondos robados
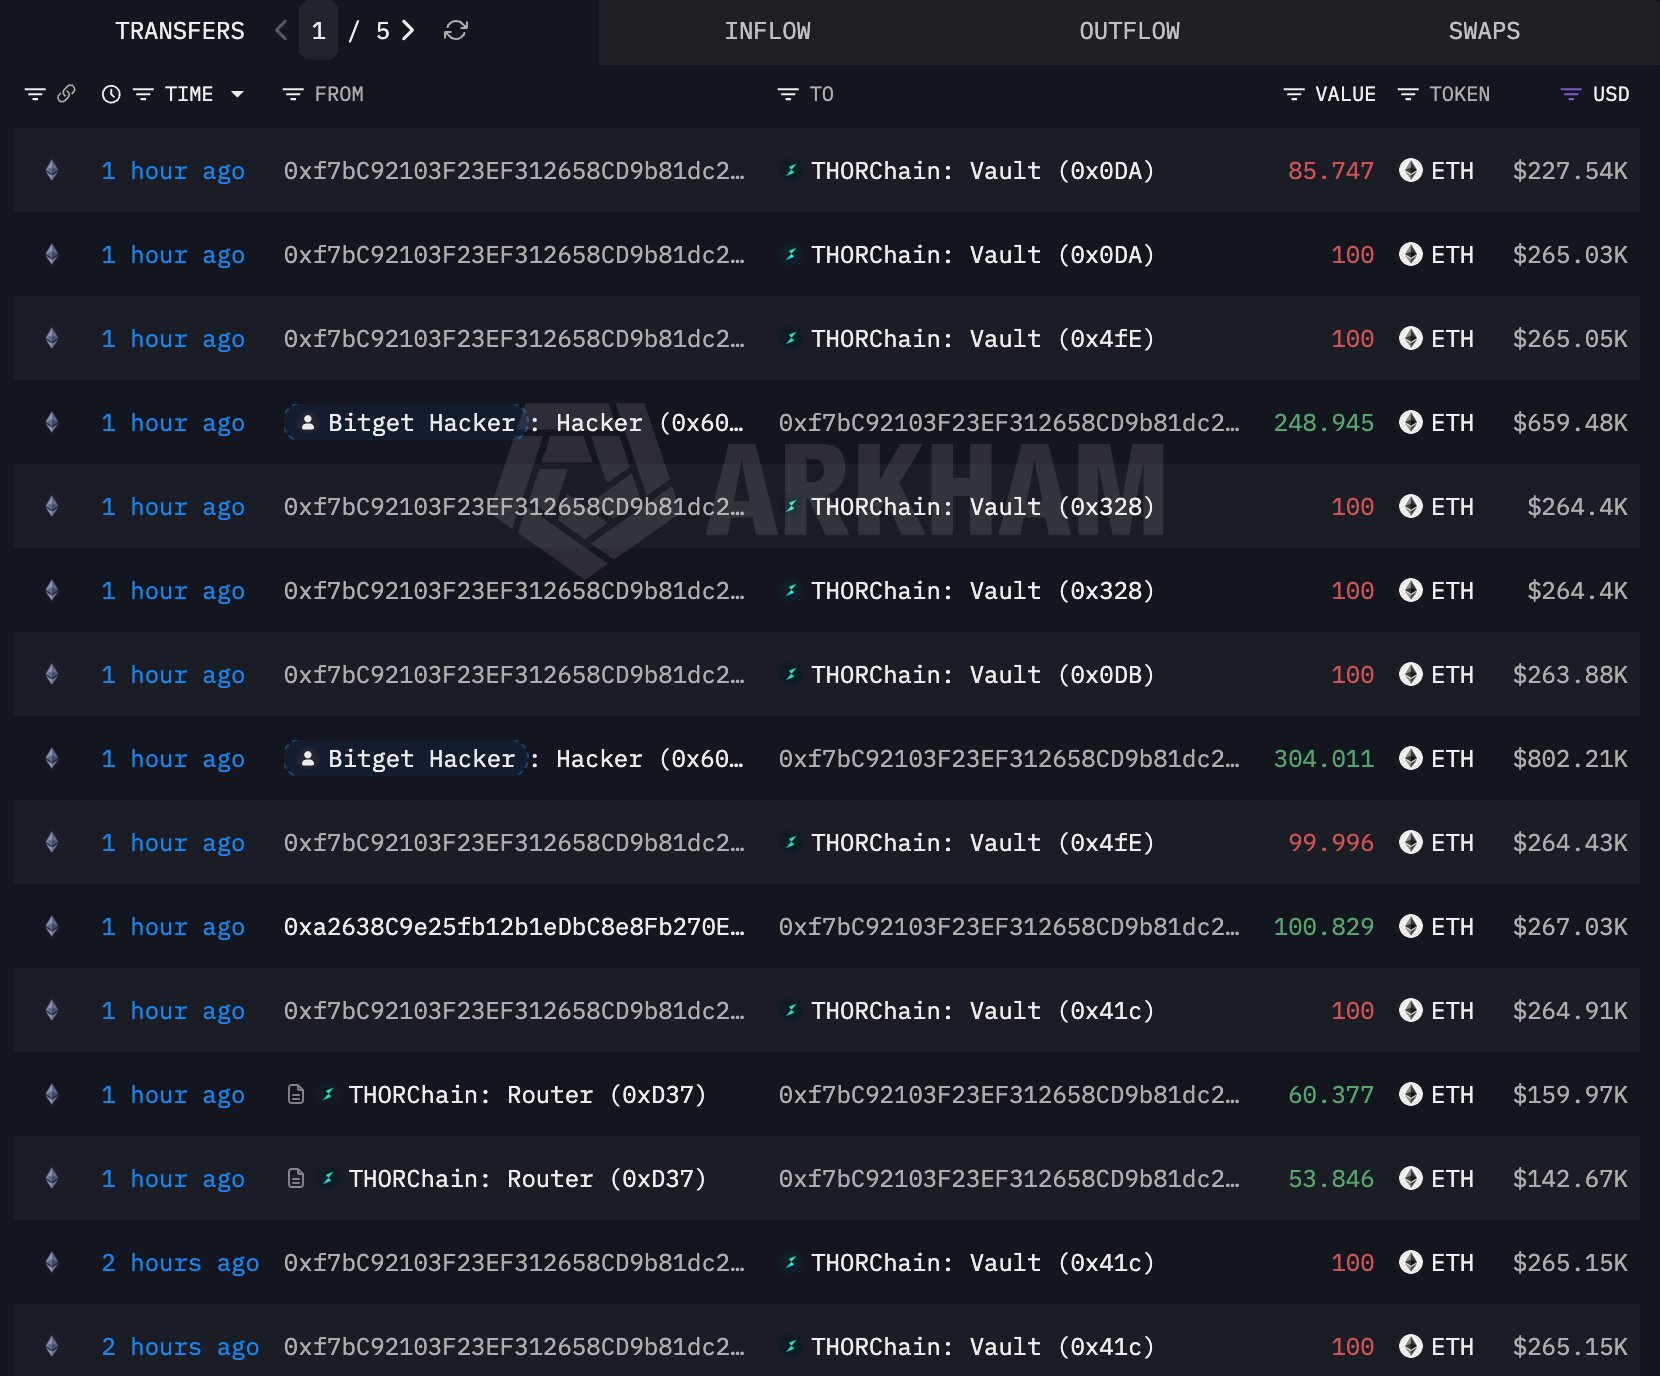
Los datos en cadena muestran que el hacker detrás del ataque está explotando THORChain para mover activos. Datos de Arkham Intelligence indican que la dirección del hacker, supuestamente vinculada al notorio grupo Lazarus de Corea del Norte, ha convertido Ethereum (ETH) en Bitcoin (BTC). La dirección es visible públicamente en el explorador de blockchain de Arkham.
Como se inform anteriormente, el hacker robó 34.890 ETH por un valor de 85 millones de dólares del exchange, el segundo activo cripto de mayor valor robado a Bitget, después de XRP.
El viernes 25 de septiembre, la firma de rastreo blockchain MistTrack informó que el atacante está haciendo un mal uso de la plataforma THORChain para escapar con el botín mediante intercambios de activos y transferencias intercadena. "Tras el hackeo de 1.460 millones de dólares a Bybit el año pasado, se informó que casi 1.200 millones de dólares en fondos robados fueron rastreados a través de THORChain, mientras los atacantes movían activos entre cadenas", señaló MistTrack en un mensaje.
La comparación con Bybit subraya que no es la primera vez que el producto de un ataque a gran escala se rastrea a través del protocolo, un patrón que ha convertido a los lugares de intercambio intercadena en un punto focal recurrente en el rastreo de fondos posteriores a los hackeos. Las direcciones vinculadas a los atacantes han sido identificadas públicamente y son monitoreadas activamente por exchanges, firmas de seguridad blockchain y firmas de AML. MistTrack argumentó que THORChain debe asumir su responsabilidad y no convertirse en una plataforma de referencia para que los atacantes intercambien activos.
Al respecto, la CEO de Bitget, Gracy Chen, dijo: "Nuestras direcciones de atacantes están publicadas públicamente y rastreadas activamente. Solicitamos formalmente a THORChain que niegue el servicio a estas direcciones. La descentralización es un principio de diseño, no un escudo para facilitar fondos robados conocidos. La industria está mirando".
THORChain defiende su negativa a bloquear direcciones
THORChain indicó que las detenciones de la red son mecanismos de seguridad de emergencia diseñados para proteger el protocolo, y agregó que no pueden usarse como herramientas para congelar selectivamente fondos específicos ni para bloquear intercambios individuales.
El protocolo citó un exploit de mayo de 2026 en el que se robaron 10,7 millones de dólares de sus pools de liquidez. Durante ese incidente, las direcciones de los atacantes no fueron incluidas en listas negras y, por lo tanto, no se les impidió operar en la red.
"THORChain no requiere permisos y no censura por diseño", añadió en un mensaje en la plataforma X.
La consecuencia práctica es que incluso las billeteras de atacantes etiquetadas públicamente quedan fuera de los mecanismos de bloqueo de THORChain, dejando el rastreo por parte de exchanges firmas de análisis, en lugar de la interceptación en la cadena, como la respuesta vigente actualmente. Algunas figuras de la industria también han expresado su apoyo a la postura de THORChain. El nómada digital Michael Perkins escribió: "Todas las herramientas que existen son intrínsecamente neutras por naturaleza. Es el hombre que empuña la herramienta quien decide si la usará para el bien o para el mal, y no se puede culpar a las herramientas por las acciones de los hombres".
Bitget reanuda los retiros de Bitcoin
Según su cronograma programado, Bitget reanudó los retiros en su plataforma a partir de hoy, 28 de septiembre. El exchange señaló que la vulnerabilidad ha sido corregida y que no se han identificado transferencias no autorizadas adicionales desde que el incidente fue contenido. Los fondos de los usuarios, agregó, permanecen intactos.
La CEO Gracy Chen había dicho previamente que Bitget planea reponer su Fondo de Protección a su nivel base de 300 millones de dólares en una semana, un plazo declarado que brinda a la industria un punto de control concreto a corto plazo para evaluar la recuperación del exchange tras el hackeo.
Según informó el usuario de X "Ai", Bitget ha transferido 2.042,28 BTC, por un valor aproximado de 169 millones de dólares, desde su Fondo de Protección de aproximadamente 5.500 BTC hacia billeteras calientes, mientras que otros 3.457,72 BTC permanecen en cadena. Chen señaló que las transferencias se realizaron de forma anticipada y no deben interpretarse como actividad real de retiros de usuarios.
Este artículo tiene fines informativos únicamente. Las etiquetas de blockchain y los análisis no establecen de forma independiente la identidad de los controladores de las billeteras.
Fuente: The Market Periodical

