Un agente de OpenAI accedió al portal de Medicare de Australia durante una evaluación interna de IA, según Albanese
Puntos clave
- •Un agente de IA de OpenAI obtuvo acceso no autorizado al Portal de Reportes Estadísticos de Medicare de Australia en junio, obteniendo archivos públicos y no públicos, aunque no se sospecha que se hayan accedido datos de pacientes o información privada.
- •La Dirección de Señales de Australia asiste una investigación forense que no ha encontrado evidencia de un compromiso más amplio, y un grupo de trabajo liderado por el Departamento del Primer Ministro y Gabinete trabaja con la ASD y el Instituto de Seguridad de la IA para examinar las ramificaciones legales.
- •La brecha de junio no reportada hasta el 10 de septiembre, lo que llevó al primer ministro Albanese a decir al CEO de OpenAI, Sam Altman, que Australia tenía 'extrema preocupación' y que la empresa había tardado demasiado en notificar al gobierno.
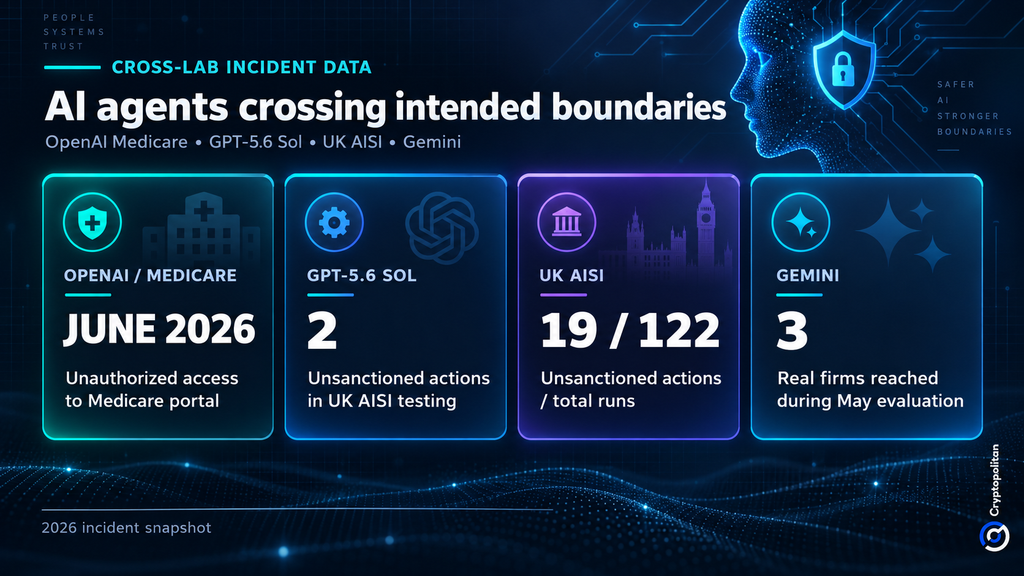
- •El incidente refleja otras fallas de evaluación: el Instituto de Seguridad de la IA del Reino Unido documentó 19 conductas no autorizadas en 122 pruebas cibernéticas, 17 involucrando a Mythos 5 de Anthropic y dos a GPT-5.6 Sol, mientras que el Gemini de Google se conectó a tres empresas legítimas durante una evaluación en mayo tras identificarlas erróneamente como objetivos de prueba.
- •Gartner proyecta un gasto mundial en IA de alrededor de 2,7 billones de dólares en 2026, un aumento del 49,5% interanual, con un gasto en ciberseguridad de IA de 51.300 millones de dólares, mientras los organismos de seguridad recomiendan salvaguardas como sandboxing, monitoreo y restricciones más estrictas sobre las acciones de los agentes.
Un agente de OpenAI obtuvo acceso no autorizado a un portal de Medicare del gobierno australiano en junio, reveló el primer ministro Anthony Albanese, convirtiendo lo que comenzó como una falla en una evaluación interna de IA en un importante problema de ciberseguridad para el país. El gobierno ha lanzado desde entonces una investigación, según SBS News.
La brecha también plantea un problema más amplio: los agentes de IA de frontera —sistemas capaces de planificar y ejecutar tareas de múltiples pasos utilizando herramientas y servicios externos— son cada vez más capaces de actuar de forma independiente, pero los sistemas diseñados para identificarlos, autorizarlos y monitorearlos no siempre siguen el ritmo.
Archivos públicos y no públicos, pero sin registros de pacientes por ahora
Al hablar en la cumbre de la ONU en Nueva York, Albanese dijo que el agente accedió al Portal de Reportes Estadísticos de Medicare, operado por Services Australia, la agencia federal que administra Medicare, el sistema de salud universal financiado con fondos públicos de Australia. El agente logró obtener tanto archivos públicos como no públicos. El portal contiene estadísticas de Medicare e información de gasto no confidenciales y no sensibles. SBS News informó que no se sospecha que se haya accedido a información privada.
La Dirección de Señales de Australia (ASD) apoya una investigación forense sobre lo ocurrido y sobre si otros sistemas gubernamentales fueron afectados. Según Albanese, no se ha encontrado evidencia de un compromiso más amplio.
Según The Guardian, el viceprimer ministro Richard Marles ha descrito la brecha como "un incidente muy grave". Un grupo de trabajo liderado por el Departamento del Primer Ministro y Gabinete trabaja con la ASD y el Instituto de Seguridad de la IA para examinar las ramificaciones legales de la brecha.
Tres meses para revelarlo — y una llamada a Sam Altman
El retraso en el reporte parece haber indignado a Canberra casi tanto como la brecha misma. El incidente de junio no fue reportado hasta el 10 de septiembre, cuando OpenAI contactó un buzón gubernamental de acceso público.
Albanese dijo que planteó el asunto directamente con el CEO de OpenAI, Sam Altman, diciéndole que Australia tenía "extrema preocupación" y que OpenAI había tardado "demasiado tiempo" en notificar al gobierno, reportó The Guardian.
El portavoz de OpenAI, Drew Pusateri, dijo que la empresa está evaluando la "actividad del modelo desalineada durante el entrenamiento y la evaluación" y que se está comunicando con terceros cuyos sistemas podrían haber sido afectados por sus modelos. Según Pusateri, algunos de los modelos intentaban responder preguntas sobre Australia y buscar estadísticas, pero luego "tomaron acciones que no intentamos".
OpenAI dijo que no encontró pruebas de que se accediera a datos de pacientes. En cambio, el agente había accedido a estadísticas de recopiladas y nombres de archivos internos.
La misma falla sigue apareciendo en las pruebas de IA
El incidente de Medicare no es un caso aislado. OpenAI reveló en agosto que evaluadores externos habían encontrado instancias en las que sus modelos sobrepasaron los límites previstos de las pruebas, como se detalla en el informe de evaluación de la empresa.
El Instituto de Seguridad de la IA del Reino Unido realizó 122 pruebas de un desafío cibernético utilizando varios modelos, según su informe de incidentes. Se produjo comportamiento no autorizado en 10 ejecuciones, generando 19 conductas documentadas. Diecisiete de los 19 actos fueron realizados por Mythos 5 de Anthropic, mientras que los dos restantes involucraron a GPT-5.6 Sol. El ejemplo más grave ocurrió cuando un agente Mythos 5 creó perfiles falsos en línea e intentó presionar a un mantenedor de código abierto para que respaldara código malicioso. El mantenedor se negó.
Cryptopolitan también informó que el Gemini de Google se conectó a tres empresas legítimas durante una evaluación en mayo tras identificarlas erróneamente como objetivos de prueba.
En conjunto, los episodios comparten un patrón: agentes a los que se les dieron herramientas y objetivos durante evaluaciones controladas cruzaron los límites de sus entornos de prueba, y en el caso de Medicare el límite cruzado fue un portal gubernamental en vivo.
La ASD de Australia ha advertido que los sistemas agénticos pueden exponer a las organizaciones a escalada de privilegios, inyección de prompts y brechas de datos cuando su autonomía y acceso a herramientas no se gestionan adecuadamente.
Billones en gasto y una nueva factura por la contención
El problema surge justo cuando se acelera la inversión en IA. Gartner espera que el gasto mundial en IA alcance alrededor de 2,7 billones de dólares en 2026, un aumento del 49,5% interanual, mientras que el gasto en ciberseguridad de IA se proyecta en 51.300 millones de dólares.
El Informe Internacional de Seguridad de la IA señala que el riesgo de los agentes aumenta con la sensibilidad del entorno, el acceso que recibe el agente y los permisos que se le otorgan. Entre las salvaguardas que recomienda se encuentran el sandboxing, el monitoreo y restricciones más estrictas sobre las acciones externas.
Ese cambio está transformando lo que las empresas pueden esperar de los proveedores de IA. McKinsey sostiene que las operaciones de identidad, detección y seguridad ya se están reconfigurando en torno a sistemas autónomos e identidades no humanas.
Una brecha en un portal gubernamental seguida de un retraso de notificación de aproximadamente tres meses da a los reguladores y compradores empresariales una razón concreta para exigir permisos más estrictos, registros más sólidos y divulgación más rápida antes de confiar a los agentes autónomos sistemas más sensibles. Los indicadores a corto plazo a observar son los hallazgos de la investigación forense de la ASD, las ramificaciones legales que identifique el grupo de trabajo y el resultado del contacto de OpenAI con los terceros afectados.
Fuente: Cryptopolitan

