Microsoft lanza Execution Containers para limitar a qué pueden acceder los agentes de IA en Windows 11
Puntos clave
- •Microsoft Execution Containers (MXC), que restringe los archivos y las redes a las que puede llegar un agente de IA bajo la aplicación de Windows, alcanzó la disponibilidad general en Windows 11.
- •El enfoque de Microsoft para la seguridad de los agentes se basa en tres pilares: confinamiento, seguimiento de identidad de la actividad del agente y gestión mediante Agent 365 e Intune.
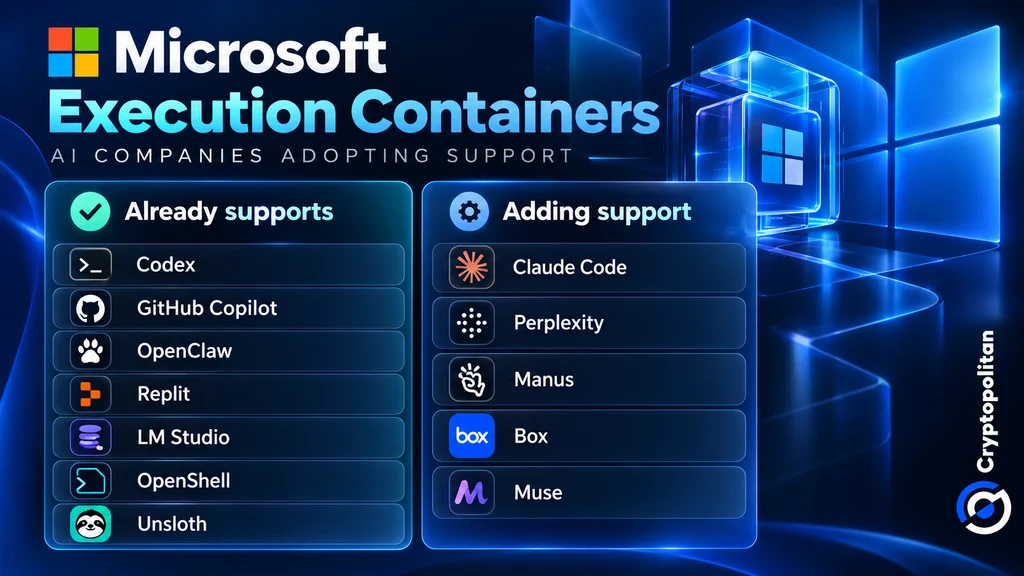
- •Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell y Unsloth AI ya son compatibles con MXC, mientras que Claude Code, Perplexity, Manus y Box trabajan en agregar soporte y Meta planea una versión nativa de Muse para Windows.
- •Microsoft redujo casi 80% su modelo MAI Code 1.1 Flash para uso local manteniendo una ventana de contexto de 256,000 tokens, como parte de un esfuerzo por recortar los costos de tokens en la nube para las empresas.
- •La Surface Laptop Ultra, impulsada por el chip RTX Spark de Nvidia con 128 GB de memoria, podrá comprarse por $2,599 a partir del 16 de octubre.
Microsoft aprovechó un evento celebrado el miércoles en San Francisco para exponer sus argumentos a favor de ejecutar agentes de IA bajo los controles de seguridad de la propia Windows, en lugar de depender de la nube. La compañía anunció que Microsoft Execution Containers (MXC), su tecnología para limitar a qué pueden acceder y qué pueden hacer los agentes, ya está disponible de forma general en Windows 11, brindando a las empresas una forma directa de confinar el software autónomo. La disponibilidad general es el hito operativo clave aquí: el confinamiento puede pasar ahora a implementaciones de producción en lugar de quedarse en la hoja de ruta. Según el enfoque de Microsoft, la PC —y no un centro de datos remoto— se convierte en el punto de aplicación de la seguridad de los agentes.
MXC es la base de Windows Intelligence, la estrategia de Microsoft para distribuir las cargas de trabajo de IA entre las PC locales y la nube, manteniendo los datos críticos seguros y bajo control corporativo.
Por qué Microsoft dice que los agentes actuales no son seguros
El ejecutivo de Microsoft Pavan Davuluri advirtió que los agentes de PC son "fundamentalmente inseguros porque tienen un amplio acceso al sistema", según GeekWire. A diferencia de las aplicaciones convencionales, los agentes pueden leer archivos, ejecutar instrucciones y operar de forma autónoma sin requerir supervisión humana constante.
La respuesta de Microsoft se apoya en tres pilares: el confinamiento, que restringe a qué puede llegar un agente; la identidad, que mantiene un registro de la actividad del agente; y la gestión, que coloca la supervisión en manos de Agent 365 e Intune. Ese último pilar se apoya en herramientas que los departamentos de TI ya conocen —Intune es la plataforma de gestión de puntos de conexión de Microsoft—, de modo que la supervisión de los agentes queda dentro de los flujos de trabajo administrativos existentes y no al margen de ellos.
Qué restringen realmente los Execution Containers
MXC permite a las empresas determinar a qué archivos y redes puede acceder un agente de IA, y Windows aplica esos límites al agente incluso cuando intenta exceder el acceso permitido.
La plataforma ofrece varios niveles de seguridad, incluida la capacidad de aislar procesos o sesiones separados y de ejecutar agentes mediante máquinas virtuales o Windows 365 for Agents. Aunque la tecnología no es exclusiva de los sistemas Windows, Microsoft cree que incorporar MXC en el sistema operativo otorga a las empresas mayor autoridad sobre la actividad de los agentes.
El soporte ya es amplio. Microsoft indicó que Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell y Unsloth AI actualmente son compatibles con MXC. Claude Code, Perplexity, Manus y Box trabajan en agregar soporte, y Meta planea llevar Muse a Windows como aplicación nativa. Las integraciones pendientes son las que hay que observar, ya que la adopción por terceros indicará si MXC se convierte en un límite común para los agentes en Windows o si permanece ligado principalmente al propio ecosistema de Microsoft.
Sin embargo, que más empresas se sum no hace automáticamente más seguros a los agentes de IA. Lo que importa es el desempeño de estos controles en la práctica.
Dónde entran en juego la economía de la nube
Microsoft también busca reducir los costos de computación en la nube para las empresas. Manejar localmente las tareas de IA adecuadas podría recortar los gastos de tokens, dejando que los modelos en la nube se encarguen de las cargas de trabajo más pesadas. El CEO Satya Nadella ha descrito el objetivo como "inteligencia sin medición en cada escritorio y cada hogar", según reportó GeekWire.
Con ese fin, Microsoft redujo casi 80% el tamaño de su modelo MAI Code 1.1 Flash para uso local, conservando una ventana de contexto de 256,000 tokens.
La compañía también ha invertido en hardware capaz de ejecutar IA localmente. La Surface Laptop Ultra, que funciona con el chip RTX Spark de Nvidia y 128 GB de memoria, podrá comprarse por $2,599 a partir del 16 de octubre. La memoria es un límite práctico para la IA local, ya que el modelo debe caber en la máquina para poder ejecutarse en ella.
Aun así, ejecutar IA localmente sigue teniendo costos. Las empresas deben pagar hardware, electricidad y mantenimiento, como muestra el análisis de costo total de propiedad 2026 de Lenovo sobre IA generativa local frente a la nube. Si una empresa logra ahorros dependerá de cuánta computación en la nube pueda desplazar.
La sombra de Recall sobre la IA local
Microsoft sigue enfrentando preocupaciones de privacidad derivadas de Recall, su polémica función basada en capturas de pantalla que fue retrasada tras críticas de seguridad y luego lanzada como opcional. Esta vez, Microsoft dice que Copilot solo accederá a los archivos y a la actividad reciente con permiso.
The Verge reporta que Copilot manejará más tareas locales, con funciones híbridas llegando a las PC Copilot+ en los próximos meses. Las PC Copilot+ son las máquinas Windows diseñadas en torno a hardware de IA en el dispositivo.
La prueba real es si Windows puede hacer que los agentes de IA sean genuinamente útiles sin darles más acceso del que los usuarios pretendían.

