Ledger dice que todos los casos confirmados del presunto drenaje de $87 millones están vinculados al revendedor CryptoBilis
Puntos clave
- •Ledger declaró que cada caso confirmado del incidente de drenaje de billeteras involucra dispositivos comprados a través del revendedor del sudeste asiático CryptoBilis, y que sus propios sistemas y canales de venta directa permanecen intactos.
- •Investigadores onchain rastrearon más de $86 millones en fondos presuntamente robados en Ethereum, Tron y Bitcoin, aunque Ledger no haado el monto ni identificado la causa de las pérdidas.
- •El investigador YFarmX reportó que el ladrón lavó los fondos a través de Tornado Cash, el grupo protegido de Zcash y conversiones de stablecoins, con Tether congelando 10 millones de USDT, mientras que aproximadamente 15,475 ETH, 203 BTC y 10 millones de USDD siguen sin recuperarse.
- •CryptoBilis confirmó que cesó todas las ventas de billeteras de hardware, y Ledger está recordando a los revendedores autorizados que obtengan productos solo a través de canales oficiales y nunca reabastezcan artículos devueltos.
- •Ledger aconsejó a los compradores de CryptoBilis no configurar dispositivos sin usar y mover cualquier fondo a una frase semilla recién generada, ya que un dispositivo manipulado podría exponer la frase de recuperación original a atacantes.
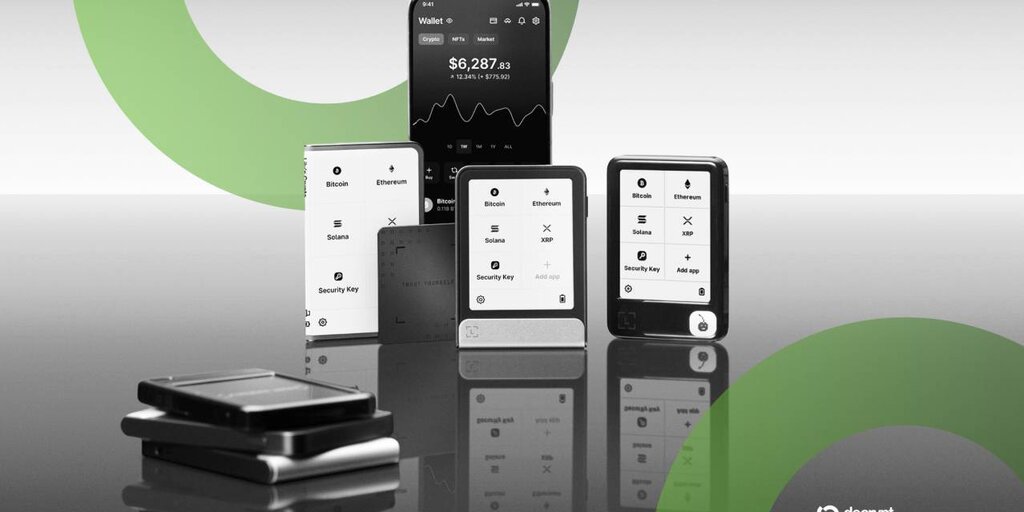
Ledger informó que cada caso confirmado del incidente de drenaje de billeteras de la semana pasada involucra billeteras de hardware vendidas a través del revendedor del sudeste asiático CryptoBilis, y que sus propios sistemas y canales de venta directa permanecen intactos, según una actualización de 72 horas publicada el domingo.
"El volumen de dispositivos afectados es limitado", dijo el fabricante de billeteras de hardware con sede en París, agregando que está colaborando con las autoridades pertinentes y contactando a los usuarios afectados. Dijo que CryptoBilis ha confirmado que cesó todas las ventas de billeteras de hardware.
Actualización de 72 horas sobre el incidente del revendedor CryptoBilis 🔽 Mientras continúa la investigación, estamos trabajando con las autoridades pertinentes. El volumen de dispositivos afectados es limitado. Sabemos que esto es preocupante, especialmente para quienes están directamente afectados, y estamos contactando a los usuarios impactados.Énfasis añadido
— Ledger (@Ledger) 11 de octubre de 2026
Ledger comenzó a investigar el viernes después de que usuarios del sudeste asiático que compraron dispositivos a CryptoBilis reportaran la pérdida de fondos. El investigador onchain Specter rastreó más de $86 millones en presuntos robos en Ethereum, Tron y Bitcoin. Ledger no ha confirmado esa cifra ni ha dicho qué causó las pérdidas.
Las billeteras de hardware como las fabricadas por Ledger están diseñadas para mantener las claves privadas de los usuarios fuera de línea, pero los investigadores de seguridad han advertido desde hace mucho tiempo que los dispositivos obtenidos fuera de los canales oficiales pueden ser manipulados antes de llegar a los compradores. Un dispositivo modificado puede exponer la frase de recuperación que el comprador genera durante la configuración: la secuencia de 24 palabras que controla el acceso a los fondos de la billetera.
Los investigadores onchain de YFarmX dijeron que enviaron a Ledger una lista de más de 450 billeteras drenadas. Según su análisis, el ladrón movió 2,810 ETH a través del mezclador de monedas Tornado Cash en tres operaciones, pasó los retiros por el grupo protegido de Zcash, una función de privacidad que oculta los de las transacciones, y retiró alrededor de 3.28 millones de USDC a tres billeteras nuevas, que Circle podría congelar.
El ladrón también convirtió 15 millones del USDT robado en USDD, una stablecoin que Tether no puede congelar, antes de volver a cambiar 51 millones a USDT y enviar alrededor de 4.23 millones de USDT a direcciones de depósito de Binance, dijo YFarmX. Tether congeló 10 millones de USDT el primer día, mientras que 15,475 ETH, 203 BTC y 10 millones de USDD permanecen fuera de alcance, según la firma. Sus hallazgos no han sido verificados de forma independiente.
Un usuario de X llamado Johannes afirmó haber encontrado dispositivos Ledger manipulados en Europa después de comprar dos dispositivos en tiendas minoristas. Dijo que ambos tenían "modificaciones idénticas (como cables adicionales y un módulo LTE)", y pidió a Ledger que emitiera un retiro del producto.
Esas afirmaciones no han sido verificadas de forma independiente, y la actualización de Ledger dijo que todos los casos confirmados hasta ahora involucran dispositivos de CryptoBilis. Johannes dijo que está enviando el segundo dispositivo a Ledger para su análisis. Decrypt contactó a Ledger para obtener comentarios sobre los reportes europeos.
Controles de revendedores
En su actualización, Ledger dijo que está recordando a los revendedores y distribuidores autorizados que obtengan productos solo a través de canales autorizados y "nunca reabastezcan productos devueltos".
También advirtió a los usuarios que no compren a revendedores no autorizados, donde "el riesgo de comprar dispositivos sospechosos, falsificados o modificados es importante".
La compañía dijo que está revisando los controles de revendedores y avanzando en las protecciones de hardware, y pidió a otros en la industria que trabajen con ella en prácticas de cadena de suministro y antimanipulación.
Ledger reiteró su consejo de que los compradores de CryptoBilis no deben configurar dispositivos sin usar, y que quien ya lo haya hecho debe mover sus fondos a una nueva frase semilla en un dispositivo comprado a Ledger. La guía refleja cómo funciona el presunto riesgo: si un dispositivo fue modificado antes de la venta, una frase semilla creada en él podría ya ser conocida por un atacante, dejando los fondos expuestos hasta que se transfieran a una frase recién generada.
También advirtió que los estafadores pueden intentar aprovechar el incidente, diciendo que "nunca lo llamará, nunca le enviará mensajes directos ni le pedirá su frase de recuperación de 24 palabras".

