Se encontraron páginas de casino en el sitio web de INEC a 142 días de las elecciones de 2027 en Nigeria
Puntos clave
- •Aproximadamente 28 páginas de casino y apuestas aparecieron activas en el dominio oficial de INEC, incluido material publicado bajo el nombre de autor de WordPress Ajuma Achor.
- •El subdominio voters.inecnigeria.org fue reportado con texto ruso no relacionado y un certificado SSL vinculado a otro dominio recién registrado, lo que sugiere una posible toma de control del subdominio.
- •El director de TIC de INEC dijo que los dispositivos de acreditación BVAS siguen ejecutándose en Android 10, pero la comisión usa una compilación personalizada y afirma que no tiene planes de actualizar el sistema operativo antes de 2027.
- •La intrusión en el sitio coincide con un patrón más amplio en el que una red vinculada a Indonesia colocó contenido de casino en sitios web gubernamentales de varios países africanos para ganar posicionamiento en buscadores.
- •Se ha pedido a INEC que realice una auditoría forense pública de cuentas de publicación, credenciales de proveedores y subdominios, y que ngCERT investigue la denuncia sobre el subdominio de votantes.
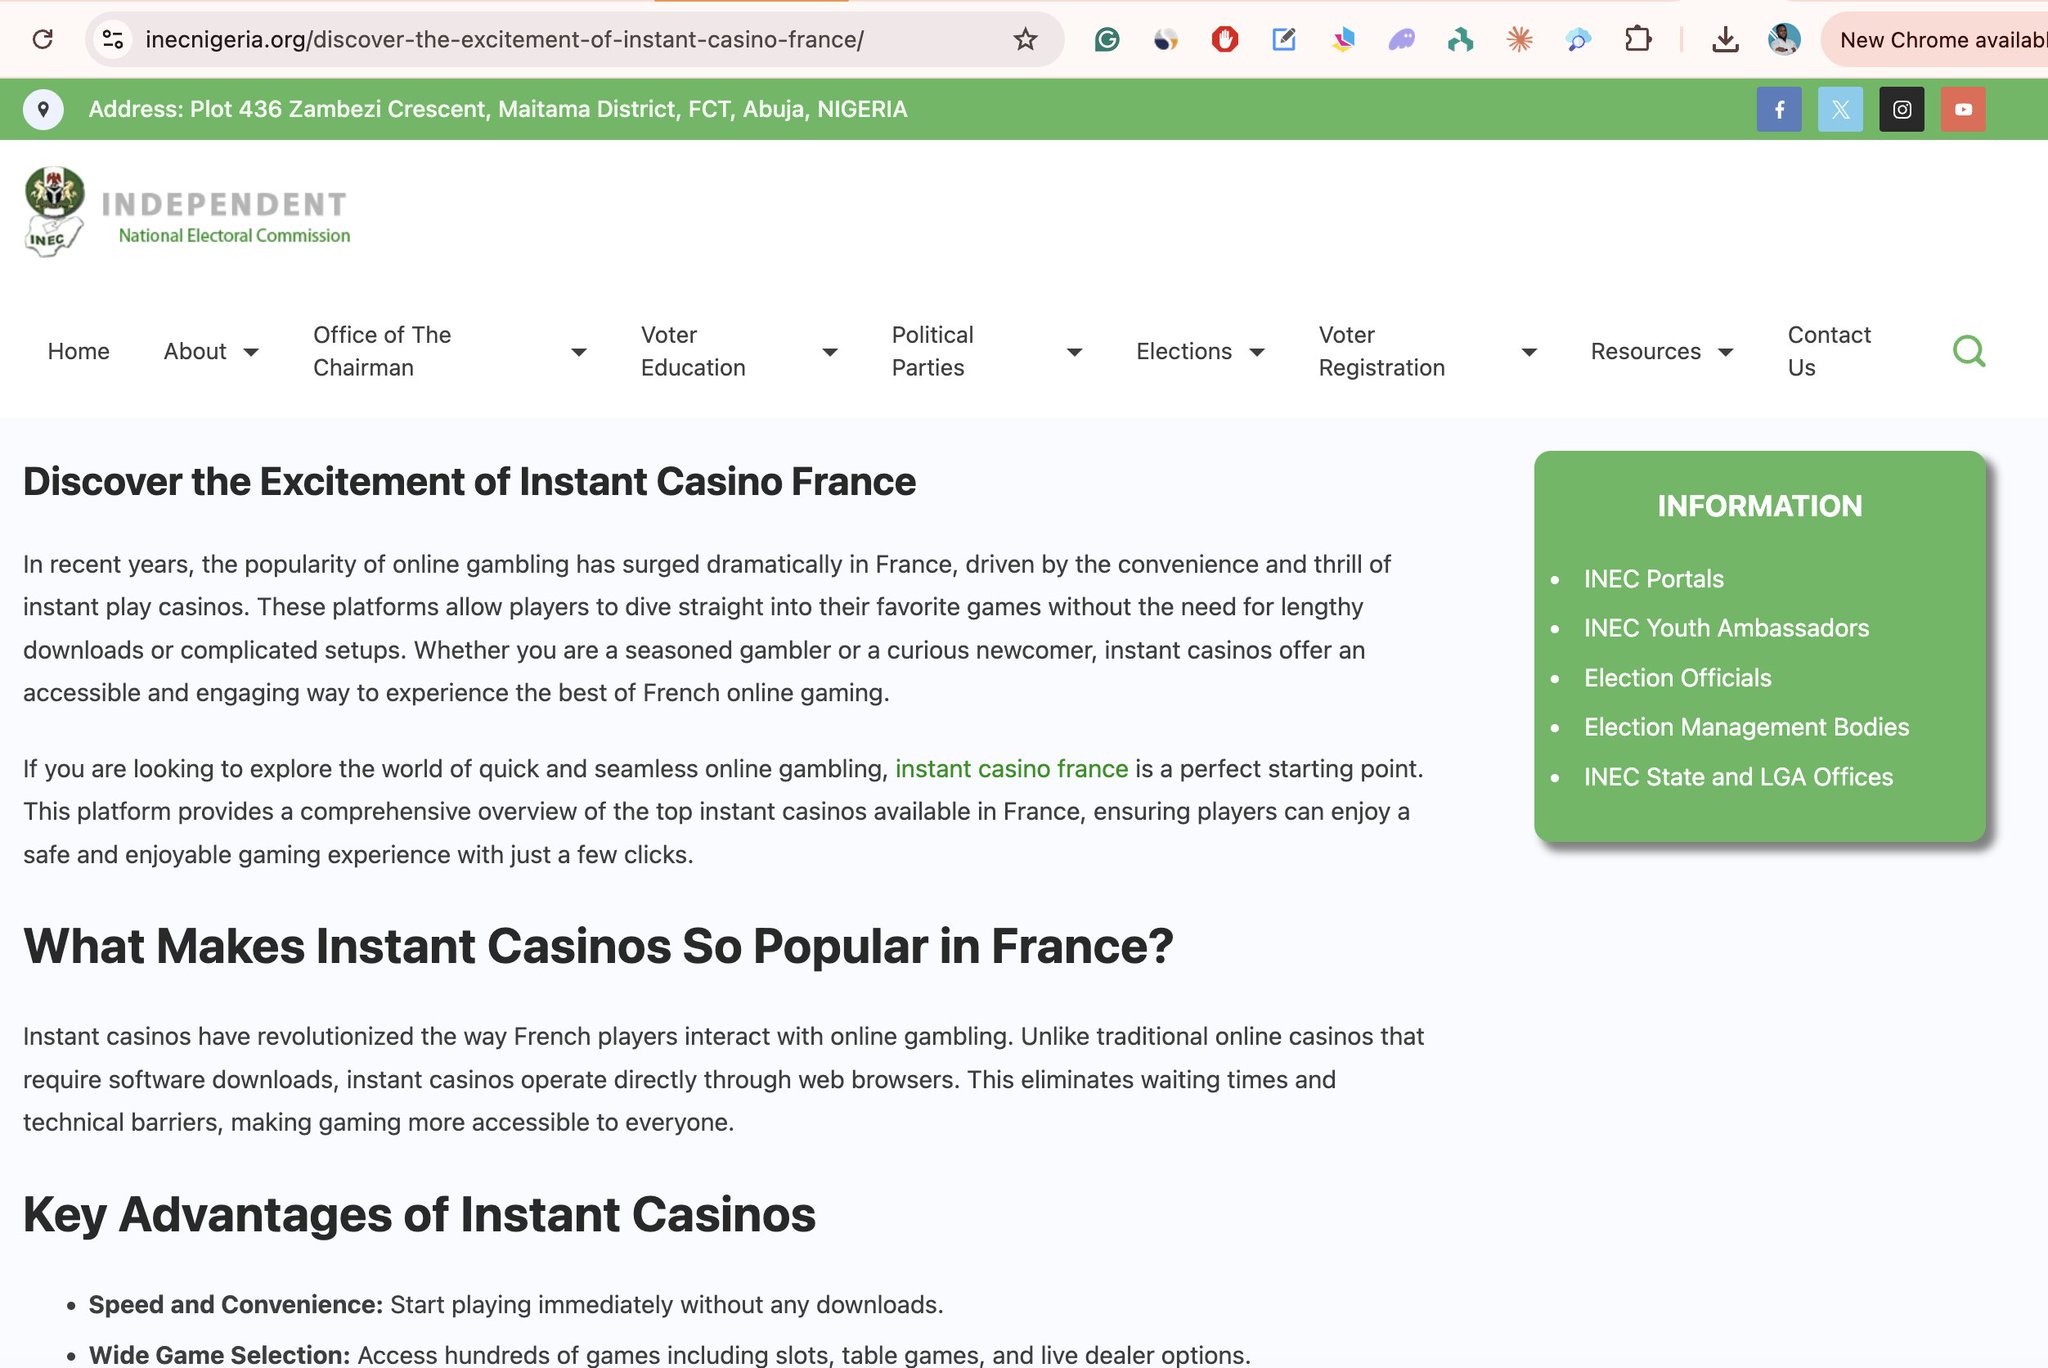
Ciento cuarenta y dos días antes de que los nigerianos acudan a las urnas para elegir a sus próximos líderes en las elecciones generales de 2027, se encontraron páginas de casino en el sitio web oficial de la Comisión Nacional Electoral Independiente (INEC), el organismo que organizará y anunciará los resultados de la elección.
El hallazgo se produjo al final del 26 de agosto de 2026, 23 días antes de las próximas elecciones parciales programadas y apenas semanas después de que el propio director de TIC de INEC confirmara que los dispositivos centrales de acreditación del país aún funcionan con Android 10.
El 26 de agosto, el investigador de datos Mundus documentó alrededor de 28 artículos de casino y apuestas publicados directamente en inecnigeria.org. No se trataba de enlaces salientes, sino de páginas activas en el dominio oficial, incluyendo explicaciones de casino en idioma checo, promociones de “instant casino France” y otros contenidos similares diseñados para atraer a los motores de búsqueda, agrupados bajo el nombre de autor de WordPress Ajuma Achor.
El mismo nombre figura en registros profesionales como Head of Marketing en Interra Networks, una empresa de TIC que anteriormente ha suministrado servicios de centro de contacto y otros a INEC. Mundus planteó dos posibilidades: una cuenta de publicación comprometida desde hace tiempo y que nadie auditó, o alguien con acceso legítimo que la utilizó para colocaciones SEO pagadas. En cualquier caso, unas credenciales capaces de publicar en silencio decenas de páginas de apuestas pueden, en teoría, publicar un aviso de resultados fabricado o un anuncio falso cuando el país esté observando.
Esa misma noche se señaló un segundo problema: se informó que voters.inecnigeria.org estaba sirviendo texto ruso no relacionado y un certificado SSL perteneciente a un dominio recién registrado y ajeno, una firma clásica de una posible toma de control de subdominio. Un host orientado a los votantes en ese estado no es un detalle cosmético. Se ubica junto a los canales que los ciudadanos usan para verificar su registro y para considerar auténticos los servicios digitales oficiales.
El sindicato africano ya infiltrado en sitios web gubernamentales
La toma del sitio web de INEC encaja con una campaña documentada recientemente por Techpoint Africa: una red vinculada a Indonesia que insertó contenido de casino en unos 20 sitios web gubernamentales de 16 países africanos, incluidos Nigeria, Egipto, Kenia, Uganda, Ghana y Sudáfrica. El objetivo era el posicionamiento en buscadores. Google confía más en dominios oficiales consolidados que en nuevos sitios de apuestas. Si se oculta una página de casino dentro de un CMS gubernamental, los operadores heredan esa confianza. Google mismo actuó contra este patrón en 2024, cuando su política antispam de “abuso de reputación del sitio” comenzó a dirigirse contra contenido de terceros publicado en dominios de alta autoridad para explotar su posicionamiento.
El investigador Chris Nwobi, de Zend Cybersecurity Threat Labs, afirmó que los atacantes no necesitaban exploits de élite. Bastaban software obsoleto y paneles de administración expuestos a internet. Ya en noviembre de 2024 se había observado una presencia centrada en apuestas en el sitio de la Federal High Court de Nigeria. Para mayo de 2026, varias agencias nigerianas estaban mostrando contenido con marca indonesia, incluidos avisos de “SLOT88”. Confirmaciones en GitHub durante el horario laboral de Indonesia, números de soporte locales y rieles de pago QRIS apuntaban al mismo ecosistema. El dossier de julio nombró instituciones como NILDS, NEMA, NAERLS, el EFCC y la Federal High Court. INEC no figuraba en esa lista original. Si se confirma que este ataque proviene del mismo actor, significaría que la comisión electoral se ha unido ahora a un club al que nunca debió entrar.
El motivo del sindicato parece comercial. Eso no hace menos grave el punto de apoyo. Una vez que un atacante o un insider puede escribir en un CMS oficial, el mismo canal puede usarse para desinformación, páginas de phishing diseñadas para recopilar datos de votantes o una interrupción programada en el día de la elección.
Semanas antes del incidente web, el director de TIC de INEC, Dr. Lawrence Bayode, confirmó en Arise TV que el Bimodal Voter Accreditation System todavía ejecuta Android 10, la versión con la que los dispositivos se entregaron en 2021. Google terminó el soporte de seguridad general para esa versión en 2023. Bayode dijo que la comisión no depende solo del sistema operativo. Según él, las máquinas usan una compilación personalizada y restringida, capas adicionales de seguridad controladas por INEC y aplicaciones aisladas para la acreditación y la carga de resultados. También dijo que no hay plan para cambiar el sistema operativo antes de 2027, porque una versión más nueva de Android exigiría actualizaciones de hardware, incluida más RAM, que podrían ralentizar los dispositivos. BVAS no es un experimento nuevo: reemplazó el lector de tarjetas inteligentes utilizado desde 2015 y, bajo la Ley Electoral de 2022, es la máquina que acredita electrónicamente a los votantes y envía imágenes de resultados de las unidades de votación al portal de visualización de resultados de INEC (IReV), cuyas cargas tardías durante las elecciones presidenciales de 2023 se convirtieron en una queja importante en los litigios posteriores.
Críticos, incluido el exvicepresidente Atiku Abubakar y analistas independientes de ciberseguridad, sostienen que un sistema base sin parches sigue ampliando la superficie de ataque. Los boletines públicos de Android han enumerado fallos críticos de ejecución remota de código que afectan a Android 10. Una compilación personalizada hereda parte de ese riesgo si el kernel y las bibliotecas subyacentes no se mantienen de forma independiente. Los dispositivos BVAS capturan huellas y rostros, los comparan con el registro y transmiten los resultados de las unidades de votación. Una unidad comprometida podría, en teoría, alterar registros de acreditación almacenados en caché o archivos de resultados antes de que salgan del centro de votación.
La acreditación simulada de agosto en Osun ya produjo fallos que INEC atribuyó a que registros de votantes más antiguos generaban puntajes de similitud elevados. Esos incidentes fueron técnicos. El problema de credibilidad que alimentan es político: la misma institución ahora acusada de alojar páginas de casino en su sitio público pide al país que confíe en dispositivos cuyo sistema operativo ha estado sin soporte durante tres años.
La integridad electoral no comienza la noche del conteo. Comienza con si los ciudadanos creen que el registro está limpio, que los dispositivos de acreditación están bajo control y que los sitios web oficiales no pueden reescribirse en silencio. No se ha demostrado que el acceso de publicación en inecnigeria.org esté estrictamente inventariado. Un subdominio de votantes en estado inseguro muestra que incluso la infraestructura orientada al ciudadano puede desviarse. Android 10 en BVAS muestra que la compra de hardware de 2021 se trató como un producto terminado y no como un sistema que necesita un ciclo de vida de seguridad.
Los datos de los votantes son el activo más sensible de esa cadena: biometría, direcciones, asignaciones a unidades de votación y el registro histórico. Las páginas de casino en un sitio WordPress no son lo mismo que un volcado del registro nacional. Son evidencia de que el acceso de escritura y el control del perímetro fueron lo suficientemente débiles como para que actores externos, o internos con credenciales sobrantes, insertaran contenido a gran escala. Las debilidades que permitieron a una red de apuestas aprovechar dominios gubernamentales africanos pueden reutilizarse por actores que quieren votos, no apuestas.
El sitio web y BVAS son máquinas distintas. Un inicio de sesión de un blog no puede, por sí solo, reescribir un archivo de resultados dentro de un dispositivo portátil. Una compilación de Android sin soporte no demuestra que operadores SEO tocaran el registro. El peligro es el patrón: sitios oficiales descuidados, relaciones prolongadas con proveedores y tecnología electoral comprada como hardware en lugar de como una plataforma que debe parchearse hasta que se cuente la última papeleta.
Lo que INEC debe hacer antes de 2027
La próxima prueba nacional de Nigeria ya tiene fecha. Las contiendas presidenciales y de la Asamblea Nacional están programadas para enero de 2027. Eliminar los slugs de casino, si siguen activos, es lo mínimo. No es la historia completa.
INEC necesita una auditoría forense pública de cada cuenta de publicación, cada credencial de proveedor y cada subdominio. Necesita que ngCERT, el equipo nacional de respuesta a emergencias informáticas de Nigeria, investigue la denuncia sobre el subdominio de votantes. Necesita decir si los dispositivos con Android 10 pueden defenderse a escala nacional, o si la flota de 2021 es deuda técnica con logotipo electoral. Y necesita informar qué, si algo, fue accedido aparte de las páginas SEO.
Hasta que se ofrezcan esas respuestas, los artículos de casino en inecnigeria.org no son una nota vergonzosa al pie, sino una advertencia emitida a 142 días de una elección presidencial crucial.

