Datos filtrados del portal de empleos del FBI podrían exponer a empleados vinculados a labores de inteligencia sensible
Puntos clave
- •Los registros filtrados de reclutamiento del FBI parecen conectar a empleados identificados con asignaciones de inteligencia relacionadas con Rusia y China, así como funciones de vigilancia e inteligencia humana.
- •Reuters verificó de forma independiente los datos de más de 22 personas en una muestra de 5,000 líneas que los hackers afirman es parte de un botín de 2–3 terabytes, cuya mayor parte sigue sin verificar.
- •El portal FBIJobs.gov y su Candidate Gateway almacenan datos "sensibles pero no clasificados", incluidos números de Seguro Social, tanto de solicitantes externos como del personal actual de la agencia.
- •El FBI no ha establecido si la brecha comenzó en su propio sistema o en un proveedor externo, y ninguna evidencia pública confirma que ShinyHunters o CVE-2026-35273 fueran responsables.
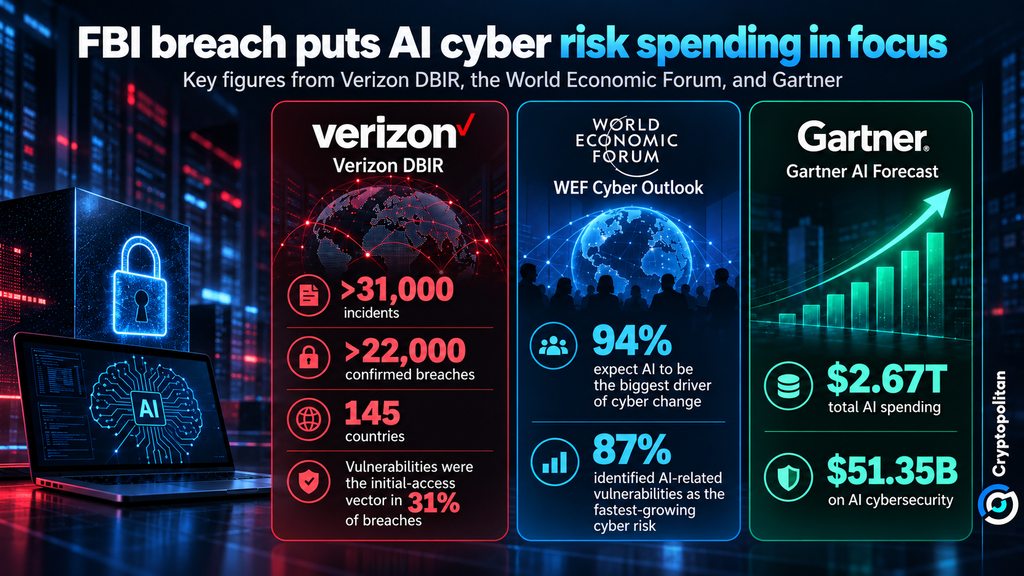
- •Los informes de la industria indican un riesgo creciente de ataques asistidos por IA: el Foro Económico Mundial señala que el 94% de los líderes espera que la IA impulse el cambio en ciberseguridad, y Gartner pronostica 51,350 millones de dólares en gasto en ciberseguridad de IA para 2026.
Los datos personales sustraídos de los sistemas de reclutamiento del FBI podrían hacer más que exponer información personal de empleados: los registros filtrados parecen conectar a empleados identificados con labores de inteligencia sensible, incluidas asignaciones vinculadas a Rusia y China.
Una revisión de Reuters examinó una muestra de 5,000 líneas de información personal que supuestamente pertenece a miles de personas de la agencia, según los hackers. El grupo afirmó que la muestra es solo una pequeña parte de un botín de datos que suma 2–3 terabytes. Reuters verificó de forma independiente los datos de más de 22 personas, mientras que el FBI aún no confirma cuántos empleados estuvieron involucrados en el incidente. El resto del botín reclamado no ha sido verificado de forma independiente.
Por qué un portal de empleos contiene datos de identidad de nivel de espionaje
Según Reuters, la sensibilidad de la filtración proviene de documentos que parecen vincular a empleados identificados con actividades relacionadas con inteligencia. Los revisores identificaron personas conectadas a asignaciones concernientes a Rusia y China, así como funciones de vigilancia e inteligencia humana.
La Evaluación de Impacto de Privacidad del FBI, un documento público que describe cómo la agencia recopila y protege información personal, explica por qué una plataforma de reclutamiento contiene material tan sensible. FBIJobs.gov y su Candidate Gateway almacenan información designada como "sensible pero no clasificada", incluyendo nombre, número de Seguro Social, fecha de nacimiento, ciudadanía, género y elegibilidad de preferencia para veteranos.
Los empleados actuales también pueden usar el sistema para postularse a posiciones disponibles solo para la fuerza laboral interna, mediante cuentas conectadas a los sistemas de recursos humanos de la agencia. En otras palabras, la base de usuarios del portal se extiende más allá de los solicitantes externos hasta el personal actual de la agencia.
En un comunicado fechado el 23 de septiembre de 202, la Oficina Nacional de Prensa del FBI declaró: "El FBI está al tanto de un grupo de ciberdelincuencia empresarial que afirma haber comprometido el portal fbijobs.gov y un presunto impacto en la información de identificación personal (PII) de empleados del FBI".
Según el comunicado del FBI sobre el compromiso del portal fbijobs.gov y el presunto impacto en la PII de empleados del FBI, la agencia aún no ha establecido si la brecha inicial ocurrió en un sistema del FBI o a través de un proveedor externo que da soporte al portal.
ShinyHunters, PeopleSoft y el contexto de riesgo
Según la documentación de privacidad del FBI, la plataforma de reclutamiento se basa en Oracle PeopleSoft, Oracle Database y Drupal para su infraestructura subyacente. Google's Mandiant]() vinculó previamente al grupo ShinyHunters con ataques a sistemas Oracle PeopleSoft mediante CVE-2026-35273, una vulnerabilidad calificada como el problema más crítico por Oracle con 9.8 sobre 10, una puntuación en el extremo superior del rango crítico del Common Vulnerability Scoring System.
Esa vinculación, sin embargo, no establece cómo ocurrió la brecha de FBIJobs.gov. No existe evidencia pública de que CVE-2026-35273 o ShinyHunters fueran los responsables, y si los investigadores confirman o descartan una conexión sigue siendo una pregunta abierta. Google dijo que advirtió a más de 100 organizaciones potencialmente expuestas en la campaña más amplia, la mayoría en Estados Unidos, con un 68% en educación superior.
Cómo los datos personales robados pueden potenciar ataques habilitados por IA
No hay indicios de que la inteligencia artificial haya tenido algún papel en la brecha del FBI. La pregunta más urgente es cómo podría explotarse después la información personal detallada.
Un informe de inteligencia de amenazas de Google sobre la evolución de la IA adversaria sugiere que los hackers están haciendo más que emitir prompts simples y ahora operan con mayor independencia. En un ejemplo, un grupo de hackers utilizó un servicio en la nube comprometido para lanzar un ataque a gran escala de recolección de credenciales en menos de seis horas.
"Los actores de amenazas dependen cada vez más de la GenAI para ayudarlos en varias etapas de sus ataques según el Informe de Investigaciones de Brechas de Datos 2026 (DBIR) de Verizon.
El análisis de Verizon cubrió más de 31,000 incidentes de seguridad y más de 22,000 brechas confirmadas en 145 naciones. El informe encontró que las vulnerabilidades fueron el medio de inicio de brechas en más del 31% de los casos. Las consecuencias no necesariamente terminan en la etapa de intrusión, porque los datos personales robados también pueden usarse para lanzar otros ataques.
Microsoft enfatizó este riesgo en su guía sobre la brecha de National Public Data a principios de 2024. La empresa destacó que cualquier dirección de correo electrónico expuesta conlleva un mayor riesgo de phishing y toma de control de cuentas, mientras que los números de teléfono comprometidos pueden usarse para phishing mediante llamadas y mensajes de texto.
En el caso del FBI, la situación puede ser más grave porque la información filtrada parece ir más allá de los datos de contacto de los empleados, conectando identidades con información sobre roles y asignaciones. Esa combinación puede entregar a los atacantes mejores herramientas para reconocimiento, suplantación de identidad e ingeniería social altamente personalizada. La IA podría acelerar y escalar estos esfuerzos al ayudar a los atacantes a procesar información robada, crear estrategias convincentes y automatizar sus operaciones.
Cryptopolitan también ha reportado preocupaciones sobre agentes de IA autónomos que podrían operar mucho más rápido de lo que las organizaciones pueden gobernarlos.
El gasto que la brecha podría acelerar
El mercado más amplio ya está respondiendo a esa presión. El Global Cybersecurity Outlook 2026 del Foro Económico Mundial encontró que el 94% de los líderes encuestados espera que la IA sea el mayor motor de cambio en ciberseguridad, mientras que el 87% identificó las vulnerabilidades relacionadas con la IA como el riesgo cibernético de más rápido crecimiento.
Al mismo tiempo, Gartner pronostica que el gasto mundial en IA crecerá un 49.5% en 2026, alcanzando 2.67 billones de dólares, incluidos 51,350 millones de dólares en ciberseguridad de IA.
La filtración del FBI no crea esas tendencias por sí sola. Pero muestra por qué la protección de identidad, la detección de amenazas y la defensa asistida por IA son cada vez más difíciles de tratar como opcionales para gobiernos y empresas. En este caso, dos preguntas siguen abiertas: cuántos empleados fueron afectados y si el compromiso comenzó dentro de un sistema FBI o con un proveedor externo.

