Los hackers cripto han sustraido 2.700 millones de dólares en 2026 y las pérdidas se concentran de manera alarmante
Puntos clave
- •CertiK registró 658 incidentes de seguridad cripto hasta septiembre de 2026, con pérdidas brutas de unos 2.680 millones de dólares, de los cuales 420,4 millones han sido congelados o devueltos, dejando pérdidas ajustadas cercanas a 2.260 millones de dólares.
- •Septiembre fue el mes más costoso de 2026 con alrededor de 766,5 millones de dólares en pérdidas, impulsado por el hackeo a Bitget de 387,5 millones y un incidente de Liquid Network de 318,7 millones que juntos superaron los 700 millones de dólares.
- •Los cinco incidentes más grandes del año —Bitget, Liquid Network, KelpDAO, Drift Protocol y una víctima no identificada— representan aproximadamente 1.570 millones de dólares, o casi el 59% de las pérdidas brutas de 2026.
- •Elliptic atribuye más de 1.000 millones de dólares en robos cripto de 2026 a actores vinculados con Corea del Norte en más de 51 incidentes sospechosos, más del 37% de las pérdidas brutas de la industria, y evalúa que la brecha de Bitget es altamente probable que esté vinculada a la RPDC.
- •CertiK registró 52 ataques de coacción física, o de llave inglesa, en el primer semestre de 2026, frente a 39 un año antes, con la exposición aumentando a 124,2 millones de dólares desde 10,5 millones.
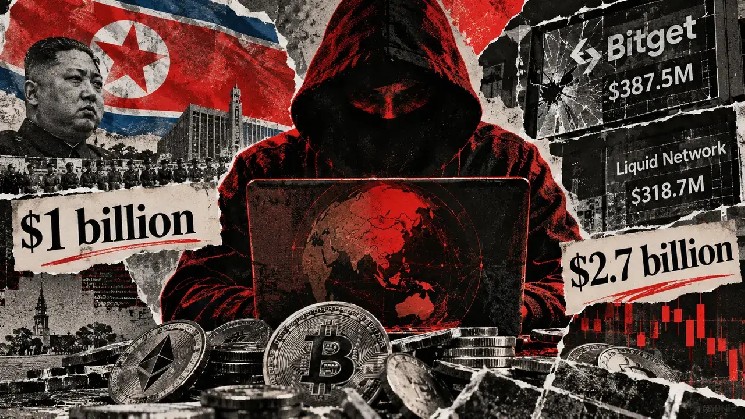
Las empresas cripto y sus usuarios han perdido cerca de 2.700 millones de dólares por incidentes de seguridad en 2026, y los robos atribuidos a actores vinculados con Corea del Norte representan más de 1.000 millones de esa cifra.
Los datos de la firma de seguridad blockchain CertiK muestran 658 incidentes registrados hasta septiembre. Aproximadamente 420,4 millones de dólares en activos robados han sido congelados o devueltos desde entonces, lo que deja pérdidas de unos 2.260 millones de dólares y una pérdida promedio de 4,1 millones de dólares por incidente.
Septiembre fue el mes más costoso de 2026
Septiembre transformó drásticamente el conteo del año. Las pérdidas durante el mes alcanzaron alrededor de 766,5 millones de dólares, superando los 651,3 millones de abril y convirtiéndolo en el mes más caro de 2026. Dos brechas causaron la mayor parte del daño: el hackeo de Bitget por 387,5 millones de dólares y un incidente de 318,7 millones de dólares que involucró a Liquid Network, que en conjunto representaron más de 700 millones.
El aumento ha dejado el total anual cada vez más dependiente de un pequeño número de ataques desproporcionados. También ha llevado el robo vinculado a Estados a un lugar más profundo en los cálculos de seguridad de la industria, después de que la firma de análisis de blockchain Elliptic informara que hackers presuntamente norcoreanos han sustraído más de 1.000 millones de dólares en criptomonedas este año.
Los mega hackeos están transformando el saldo anual
Los eventos de septiembre impulsaron a Bitget y Liquid Network a la cima del ranking de incidentes 2026 de CertiK, ampliando la brecha entre las brechas más grandes y los cientos de ataques menores registrados durante el año.
Bitget por sí solo representa alrededor del 14,4% de las pérdidas acumuladas de CertiK en el año. Liquid Network ocupa el segundo lugar, seguido de KelpDAO con 291,3 millones de dólares, Drift Protocol con 285,3 millones de dólares y una víctima no identificada con 284,8 millones de dólares. En conjunto, esos cinco incidentes representan aproximadamente 1.570 millones de dólares, o casi el 59% de los 2.680 millones de dólares registrados hasta ahora este año.
Esa concentración significa que un solo compromiso de seguridad en un exchange, protocolo o proveedor de infraestructura de gran tamaño puede cambiar sustancialmente el perfil anual de pérdidas de la industria. La forma de 2026 difiere de la del año anterior, cuando un único robo de alrededor de 1.460 millones de dólares a Bybit dominó las pérdidas anuales; este año, ningún incidente individual se ha acercado a esa escala, y el saldo se ha construido en cambio a partir de varias brechas de nueve cifras. Como contexto, Bitget y Liquid Network contribuyeron juntas con aproximadamente 706 millones de dólares, lo que equivale a más de un cuarto de todas las pérdidas brutas de seguridad registradas por CertiK en 2026. Las cifras de septiembre ilustran más el desequilibrio: más allá de esos dos ataques, los demás incidentes del mes aportaron solo una fracción de su total de 766,5 millones de dólares.
Las recuperaciones reducen la brecha entre pérdidas brutas y ajustadas
Parte del daño del año se ha revertido desde entonces. CertiK contabiliza 420,4 millones de dólares en activos como congelados o devueltos, reduciendo su cifra de pérdidas ajustadas a 2.260 millones de dólares. Liquid Network recuperó una gran parte de los activos involucrados en su incidente, mientras que otros ataques también han resultado en devoluciones parciales o totales. Como resultado, la brecha entre pérdidas brutas y ajustadas se ha ampliado a medida que exchanges, emisores, firmas de seguridad y operadores de blockchain actúan más rápido para identificar y restringir los fondos robados.
Esa capacidad de recuperación, sin embargo, no elimina el costo inmediato para las empresas afectadas. Las brechas grandes pueden obligar a los operadores a suspender servicios, reponer los saldos de los clientes, reconstruir infraestructura y comprometer capital antes de que se recuperen los activos robados.
Los ataques también se están expandiendo a diferentes partes del mercado cripto. Los datos anuales de CertiK muestran que los incidentes que involucran múltiples blockchains han generado las mayores pérdidas en dólares, mientras que Ethereum ha registrado la mayor cantidad de eventos de seguridad.
La amenaza también se ha extendido más allá del software. CertiK registró 52 ataques conocidos como de llave inglesa —incidentes en los que los poseedores son coaccionados físicamente a entregar sus activos— durante el primer semestre de 2026, frente a 39 en el mismo período del año anterior. La exposición de esos ataques físicos subió a 124,2 millones de dólares desde 10,5 millones, mientras que el monto promedio involucrado aumentó a alrededor de 2,4 millones de dólares desde aproximadamente 270.000 dólares.
La máquina de robo cripto de Corea del Norte supera los 1.000 millones de dólares en 2026
El creciente tamaño de las brechas individuales ha amplificado el impacto de uno de los adversarios más persistentes de la criptoindustria.
Elliptic afirmó que el incidente de Bitget llevó el valor robado en ataques que atribuye a Corea del Norte por encima de 1.000 millones de dólares en 2026, abarcando más de 51 incidentes sospechosos. Esa cifra refleja solo los casos que Elliptic ha atribuido a actores norcoreanos, lo que significa que el total puede variar a medida que se revisen más incidentes. La firma de análisis evaluó que la brecha de Bitget es altamente probable que esté vinculada a la República Popular Democrática de Corea, citando comportamientos de lavado de dinero, infraestructura compartida con ataques anteriores y otros indicadores.
Medido contra la cifra de pérdidas brutas a nivel industrial de 2.680 millones de dólares de CertiK, el total de Corea del Norte de Elliptic equivale a más del 37% de las pérdidas de seguridad registradas este año. Elliptic vinculó previamente el exploit de aproximadamente 286 millones de dólares contra Drift Protocol a actores norcoreanos. Drift también figura entre los cinco incidentes más grandes de 2026 según CertiK, situando a las presuntas operaciones de la RPDC detrás de más de uno de los mayores robos cripto del año.
La concentración extiende una campaña que ha generado miles de millones de dólares para Corea del Norte en la última década. Elliptic estimó el año pasado que los hackers vinculados a la RPDC habían robado más de 6.000 millones de dólares en criptomonedas desde 2017, y gobiernos y organizaciones internacionales han dicho que esos fondos ayudan a financiar los programas de armas nucleares y misiles balísticos del país.
Los grupos de hackers norcoreanos construyeron inicialmente su reputación atacando bancos e infraestructura financiera convencional antes de apuntar cada vez más a empresas de criptomonedas, donde grandes pools de activos transferibles pueden moverse a través de fronteras sin depender del sistema bancario tradicional. El Tesoro de EE.UU. designó a Lazarus Group y grupos relacionados en 2019, describiéndolos como operaciones patrocinadas por el Estado controladas por la Oficina General de Reconocimiento de Corea del Norte.
Varias de las mayores brechas históricas de la criptoindustria han sidouidas desde entonces al país. Las autoridades estadounidenses vincularon a Lazarus con el robo de aproximadamente 620 millones de dólares del Ronin Bridge en 2022, mientras que el Tesoro dijo que el grupo usó mixers cripto para lavar los fondos del ataque de 100 millones de dólares a Atomic Wallet y otros hackeos.
La escalada alcanzó su punto máximo en febrero de 2025, cuando atacantes robaron alrededor de 1.460 millones de dólares a Bybit, el mayor robo cripto confirmado del que se tenga registro. El FBI atribuyó formalmente esa brecha a Corea del Norte, mientras que Elliptic rastreó el posterior movimiento de fondos a través de miles de direcciones, servicios cross-chain y plataformas de lavado.
Esas técnicas de lavado se han vuelto más elaboradas a medida que exchanges, emisores de stablecoins y firmas de análisis de blockchain mejoran su capacidad para congelar y rastrear activos robados. Elliptic afirmó que los operadores norcoreanos usan cada vez más transferencias cross-chain repetidas, mixers y redes menos monitoreadas para romper el rastro transaccional.
Eso deja a Corea del Norte como una de las mayores variables en la factura de seguridad cripto de 2026, mientras los actores respaldados por el Estado representan una amenaza creciente para la industria emergente. Con los totales de CertiK cubriendo solo incidentes registrados hasta septiembre, el conteo anual final dependerá de los incidentes del cuarto trimestre y de cuántos más de los activos robados del año terminan congelados o devueltos.

