Hackeo a Bitget alcanza los $351.6 millones y el CEO descarta compromiso de claves privadas
Puntos clave
- •Los atacantes explotaron un sistema backend de carteras para replicar datos de transacciones y activar el proceso de autorización para mover fondos, y Bitget descartó cualquier compromiso de sus claves privadas.
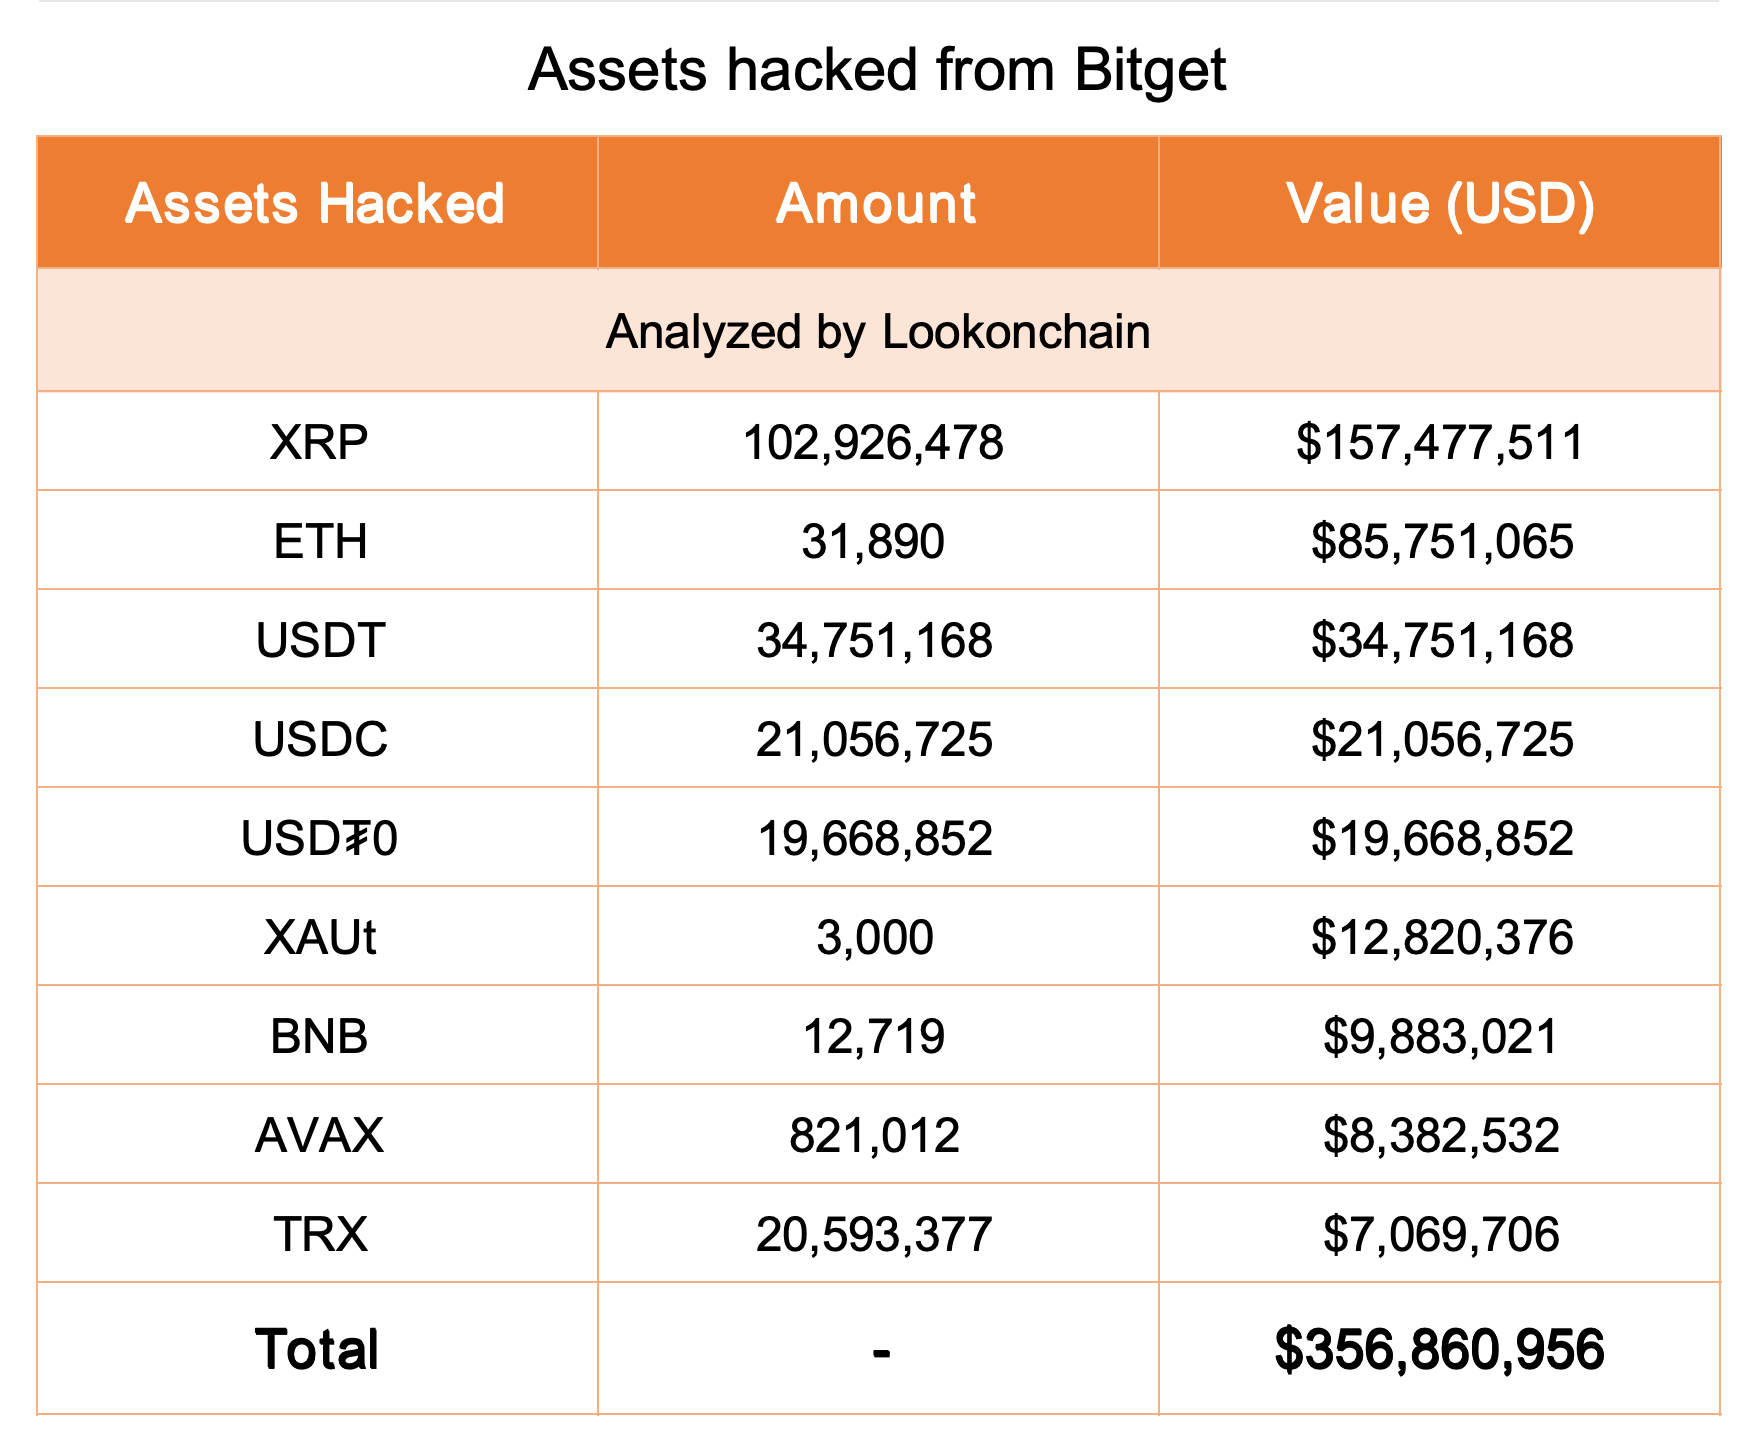
- •El análisis en cadena de Lookonchain determinó que XRP y Ethereum fueron los activos más afectados, con 102.93 millones de XRP por $157.48 millones y 31,890 ETH valorados en $85.75 millones entre las tenencias afectadas.
- •El monitoreo de Bitget detectó las transferencias no autorizadas a las 18:31 UTC del 24 de septiembre, y la empresa afirma que las pérdidas están contenidas, sus carteras frías permanecen seguras y no son posibles nuevas transferencias no autorizadas.
- •Los retiros están pausados mientras los depósitos y el trading habitual continúan, y el Fondo de Protección al Usuario de Bitget, con más de $464 millones, está en condiciones de cubrir las pérdidas de los inversores.
- •La CEO Gracy Chen afirmó que las direcciones IP identificadas muestran patrones de uso de VPN que coinciden con un grupo vinculado a Corea del Norte (DPRK), lo que hace muy probable la participación norcoreana, aunque no se ha dado un plazo para reabrir los retiros ni publicar el informe técnico completo.
Bitget informó que una brecha de seguridad el 24 de septiembre de 2026 afectó aproximadamente $351.6 millones en activos digitales custodiados en el exchange. La Directora Ejecutiva Gracy Chen afirmó que los atacantes comprometieron un sistema backend de carteras en lugar de obtener las claves privadas de la plataforma. La empresa suspendió los retiros mientras mantenía operativos los depósitos y el trading habitual.
El exchange detectó las transferencias no autorizadas a las 18:31 UTC y activó sus procedimientos de emergencia en cuestión de minutos. Según Bitget, la brecha alcanzó partes de su infraestructura de carteras calientes y templadas, mientras que sus carteras frías, que almacenan activos sin conexión, permanecieron intactas. Chen señaló posteriormente que la empresa había contenido el incidente y bloqueado nuevas transferencias no autorizadas.
Los atacantes atacaron la infraestructura backend de carteras
Los incidentes de hackeos cripto han ido en aumento en 2026, con pérdidas del sector que totalizaron $1.32 mil millones en la primera mitad del año, según reportes anteriores de The Market Periodical, y Bitget es el exchange más reciente en ser golpeado. Según Chen, los atacantes comprometieron un importante sistema backend dentro de la infraestructura de carteras de Bitget y luego usaron ese acceso para replicar los datos de transacciones y activar el proceso de autorización necesario para mover los fondos fuera del exchange.
“El compromiso de las claves privadas ha sido descartado”, afirmó Chen. Debido a que las claves privadas no fueron comprometidas, el robo se detuvo en aproximadamente $351 millones, impidiendo que los atacantes firmaran nuevas transferencias y drenaran fondos adicionales de la plataforma.
“La contención de las pérdidas está confirmada. No son posibles nuevas transferencias no autorizadas. El método específico de intrusión al sistema sigue bajo investigación activa. Se publicará un informe técnico completo una vez confirmado”, declaró Chen.
Los sistemas de Bitget señalaron las transferencias no autorizadas desde sus carteras calientes a las 18:31 UTC del 24 de septiembre. La capa de carteras calientes permanece en línea y conectada a internet las 24 horas. Chen dijo que el atacante logró llegar a la capa de carteras templadas, que actúa como amortiguador entre las carteras totalmente calientes (en línea) y las totalmente frías (sin conexión): una estructura por niveles habitual en el sector, diseñada para limitar cuánto queda expuesto en línea en un momento dado. Confirmó que la bóveda sin conexión de Bitget, es decir, sus carteras frías, “permanecen completamente seguras”.
XRP y ETH encabezan la lista de activos afectados
El análisis en cadena de la plataforma de análisis Lookonchain, compartido en una publicación en X, identificó al XRP de Ripple y a Ethereum (ETH) como los dos activos más afectados en la plataforma de Bitget. Los fondos robados incluyeron 102.93 millones de XRP por un valor de $157.48 millones y 31,890 ETH valorados en $85.75 millones, según Lookonchain.
Lookonchain también enumeró entre las tenencias afectadas 34.75 millones de USDT (unos $34.75 millones), 21.05 millones de USDC (unos $21.05 millones), 19.67 millones de USD y 3,000 XAUt (unos $12.82 millones). El incidente también involucró 12,719 BNB por un valor de $9.88 millones, 821,012 AVAX valorados en $8.38 millones y 20.59 millones de TRX por un valor de $7.07 millones.
Bitget apunta a su Fondo de Protección de $464 millones
En un mensaje publicado en X, Chen afirmó que el Fondo de Protección al Usuario de Bitget cuenta con más de $464 millones, un monto que, según dijo, es suficiente para cubrir las pérdidas de los inversores. “Los fondos de los usuarios están seguros”, escribió. “Los saldos de sus cuentas son precisos y sus activos están protegidos”.
Los retiros están pausados por el momento, mientras que los depósitos y el trading habitual permanecen abiertos. Chen indicó que los retiros se reabrirían y que el equipo estaría en capacidad de manejar cualquier fuga de capitales. Señaló que el volumen de trading minorista de Bitget es comparable al de Bybit, y argumentó que el exchange podría absorber una pérdida de más de $300 millones, de forma similar a la capacidad de Bybit para absorber su pérdida de $1.5 mil millones.
Chen también afirmó que el equipo había identificado direcciones IP con patrones de uso de VPN que coinciden con los asociados a un grupo vinculado a Corea del Norte (DPRK), lo que hace “muy probable” una conexión norcoreana. Grupos de hackers vinculados a Corea del Norte han sido señalados por investigadores y analistas en algunos de los mayores robos a exchanges de criptomonedas de los últimos años.
Bitget se ha comprometido a reabrir los retiros y publicar un informe técnico completo sobre el método de intrusión, pero no ha proporcionado un plazo para ninguna de las dos cosas. La investigación sigue en curso, y las estimaciones de pérdidas o la atribución podrían cambiar a medida que surjan nuevas evidencias. Este artículo tiene fines informativos únicamente.

